Das unsichtbare Risiko: Warum BGP-Sicherheit keine Option ist
Das Border Gateway Protocol (BGP) ist das Rückgrat des Internets. Es steuert, wie Datenpakete von einem Netz ins andere gelangen. Für viele IT-Verantwortliche im Mittelstand ist BGP jedoch ein „Black Box“-Thema: Man konfiguriert die Anbindung beim Internet Service Provider (ISP) und hofft, dass es funktioniert. Genau hier liegt die Gefahr. Ein fehlerhaftes oder bösartiges BGP-Update kann den gesamten Datenverkehr eines Unternehmens an einen Angreifer umleiten. Dieses Phänomen nennt man Traffic-Hijacking.
Für den Mittelstand ist das kein abstraktes Risiko, sondern ein existenzielles. Wenn ein Angreifer Ihre BGP-Routen entführt, bedeutet das:
- Totalausfall der Erreichbarkeit: Kunden, Partner und Mitarbeiter erreichen Ihre Systeme nicht mehr. Webshops sind offline, E-Mails prallen ab, ERP-Systeme sind isoliert.
- Datendiebstahl: Der Angreifer fungiert als Man-in-the-Middle. Sensitive Geschäftsdaten, Zugangsdaten oder Kreditkartendaten werden abgegriffen.
- Reputationsverlust: Jeder Ausfall im digitalen Zeitalter ist sofort sichtbar. Vertrauensverlust im Markt ist oft schwerer zu reparieren als der technische Schaden selbst.
Ohne aktive Schutzmaßnahmen ist Ihr Netzwerk ein offenes Ziel. Skrupellose Akteure nutzen Schwachstellen im Routing-Protokoll aus, oft mit minimaler technischer Hürde. Proaktives Routing-Management ist daher keine optionale Sicherheitsmaßnahme, sondern eine zwingende Notwendigkeit für die Betriebssicherheit.
BGP-Filtering: Die erste und wichtigste Verteidigungslinie
Die grundlegendste Schutzmaßnahme ist das BGP-Filtering. Es wirkt wie eine Firewall, aber auf der Ebene der Routing-Informationen, nicht der Datenpakete. Es verhindert, dass ungültige oder unerwünschte Routing-Updates in Ihr Netzwerk eindringen oder von Ihrem Netzwerk in das Internet gesendet werden.
Drei Kernmechanismen sind dabei entscheidend:
- Prefix-List-Filter: Hier definieren Sie exakt, welche IP-Netzwerke (Prefixe) Sie besitzen und senden dürfen. Gleichzeitig legen Sie fest, welche Prefixe Sie von Ihren Peers akzeptieren. Beispiel: Sie senden nur Ihre eigenen /24-Blöcke. Alles andere wird verworfen. Ein falsch konfiguriertes ausgehendes Filter kann jedoch versehentlich das gesamte Internet von Ihrem Unternehmen abschneiden, wenn Sie versehentlich das Default-Route-Verhalten blockieren.
- Community-Filter: Communities sind Metadaten, die an BGP-Routen angehängt werden. Sie steuern, wie diese Routen im Backbone behandelt werden (z. B. „nicht weiterleiten“ oder „höhere Priorität“). Durch das Filtern von Communities können Sie verhindern, dass Ihr Traffic über unerwünschte Pfade läuft.
- RPKI-Prüfung (Resource Public Key Infrastructure): Dies ist der moderne Standard für BGP-Sicherheit. RPKI verifiziert digital, ob das Autonome System (AS), das eine bestimmte IP-Adresse routet, auch tatsächlich der legitime Besitzer dieser Adresse ist. Wenn eine RPKI-Prüfung fehlschlägt, kann der Router die Route verwerfen. Dies ist der wirksamste Schutz vor gezieltem Hijacking.
Wichtig: Filtern Sie sowohl eingehende als auch ausgehende BGP-Updates. Viele Administratoren vergessen das ausgehende Filtering. Wenn Sie jedoch eine falsche Route ins Internet senden (z. B. durch einen Konfigurationsfehler), können Sie anderen Unternehmen den Internetzugang kaputt machen oder selbst zum Ziel von Blackhole-Filtern werden.
AS-Path Prepending: Kontrolle über den Datenfluss
Während BGP-Filtering vor falschen Routen schützt, ermöglicht AS-Path Prepending die gezielte Steuerung des legitimen Verkehrs. BGP wählt Routen basierend auf mehreren Kriterien, wobei die Länge des AS-Pfads (die Anzahl der autonomen Systeme, die ein Paket durchläuft) ein entscheidender Faktor ist. Kürzere Pfade werden bevorzugt.
So funktioniert AS-Path Prepending: Sie senden Ihre eigene AS-Nummer künstlich mehrfach in den AS-Pfad, bevor Sie die Route an Ihren Peer (den ISP) weitergeben. Andere Router im Internet sehen dann zwei Pfade zu Ihrem Netzwerk:
- Pfad A: AS-Path Länge 5 (normal)
- Pfad B: AS-Path Länge 8 (mit Prepending)
Das BGP-Protokoll wählt automatisch Pfad A, da er „kürzer“ ist. Durch das Anpassen der Prepending-Länge können Sie den bevorzugten Pfad für den eingehenden Traffic steuern.
Vorteile für Ihr Unternehmen:
- Lastverteilung (Load Balancing): Sie können Traffic aktiv auf mehrere ISP-Anbindungen verteilen, um Engpässe zu vermeiden.
- Failover-Steuerung: Wenn ein primärer Link ausfällt, können Sie durch Anpassung des Prepending (oder automatisierte Skripte) den Traffic sofort auf den sekundären Link umleiten, ohne manuelle Eingriffe.
- Kostenoptimierung: Sie können teure Premium-Links für kritischen, zeitnahen Traffic (z. B. VoIP, Videokonferenzen) und günstigere Bulk-Links für weniger sensible Daten nutzen.
AS-Path Prepending ist kein Schutz vor Malware oder Hacking, aber ein essenzielles Werkzeug für Resilienz und Steuerung Ihrer Netzwerkkonnektivität. Es verwandelt Ihre passive Internetanbindung in ein aktives, verwaltbares System.
Typische Fehler bei der Implementierung
Selbst erfahrene Teams machen bei der BGP-Konfiguration Fehler, die zu globalen Ausfällen führen können. Hier sind die häufigsten Stolperfallen:
- Fehlendes ausgehendes Filtering: Unternehmen senden versehentlich Default-Routes oder zu breite Prefixe ins Internet. Das kann dazu führen, dass das gesamte Internet über Ihre kleine Anbindung geroutet wird, was zu sofortiger Sättigung und Ausfall führt.
- Ignorieren von RPKI-Status: Viele Router akzeptieren standardmäßig auch „invalid“ gemeldete Routen. Wenn Sie RPKI nicht aktiv nutzen und invaliden Routen nicht explizit blockieren, bleibt die Tür für Hijacking offen.
- Kein Test im Labor: Neue Filterregeln werden direkt in Produktion deployed. Ein kleiner Tippfehler in einer Prefix-List kann dazu führen, dass der eigene Internetzugang blockiert wird. Ohne eine isolierte Testumgebung oder einen sicheren Rollback-Plan ist man in dieser Situation hilflos.
- Mangelnde Dokumentation: AS-Nummern, IP-Blöcke und Community-Nummern werden nicht dokumentiert. Bei einem Incident ist es unmöglich, schnell zu reagieren, wenn man nicht weiß, welche Konfiguration wo gilt.
So messen Sie den Erfolg Ihrer BGP-Sicherheit
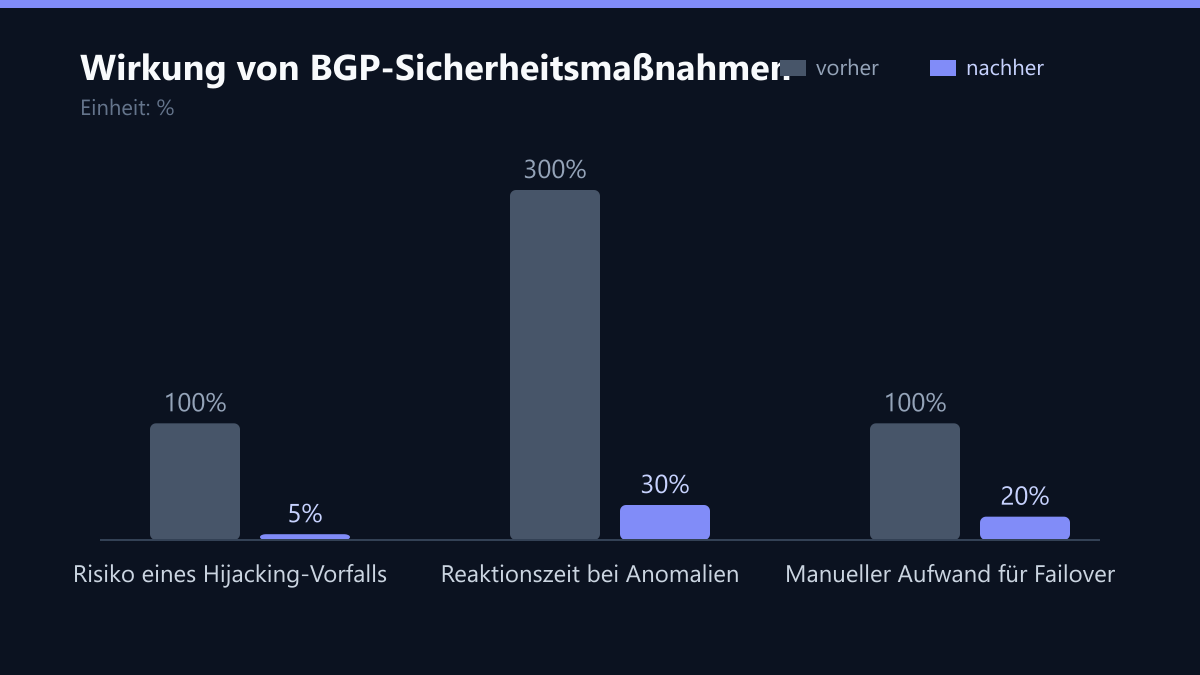
Wie wissen Sie, ob Ihre Maßnahmen wirken? Subjektives Gefühl reicht nicht. Sie benötigen harte Kennzahlen (KPIs).
| Kennzahl | Methode | Zielwert (Beispiel) |
|---|---|---|
| Risiko Hijacking | RPKI-Validierungsrate | > 99% valide Routen |
| Reaktionszeit | Zeit von Alarm bis zur Gegenmaßnahme | < 5 Minuten |
| Failover-Zeit | Zeit bis zur vollständigen Umleitung nach Link-Ausfall | < 30 Sekunden |
| Fehlerquote | Anzahl der falschen ausgehenden Routen (via Monitoring) | 0 |
Messmethode: Nutzen Sie BGP-Monitoring-Tools (z. B. BGPstream, RIPEstat oder kommerzielle Lösungen wie PRTG mit BGP-Modulen). Diese Tools überwachen Ihre Routen in Echtzeit. Sie können Alarme setzen, wenn eine Route plötzlich „invalid“ wird (RPKI), wenn die AS-Pfad-Länge unerwartet ändert oder wenn ein neuer, unbekannter Peer eine Route zu Ihrem Prefix anündigt.
Regelmäßige „Chaos-Tests“ im Testumgebung sind ebenfalls empfehlenswert: Simulieren Sie einen Link-Ausfall und messen Sie, wie schnell Ihr Failover-Mechanismus greift.
Praktische Umsetzung im Mittelstand: Schritt für Schritt
Die Implementierung erfordert Präzision. Wir empfehlen den folgenden strukturierten Ansatz:
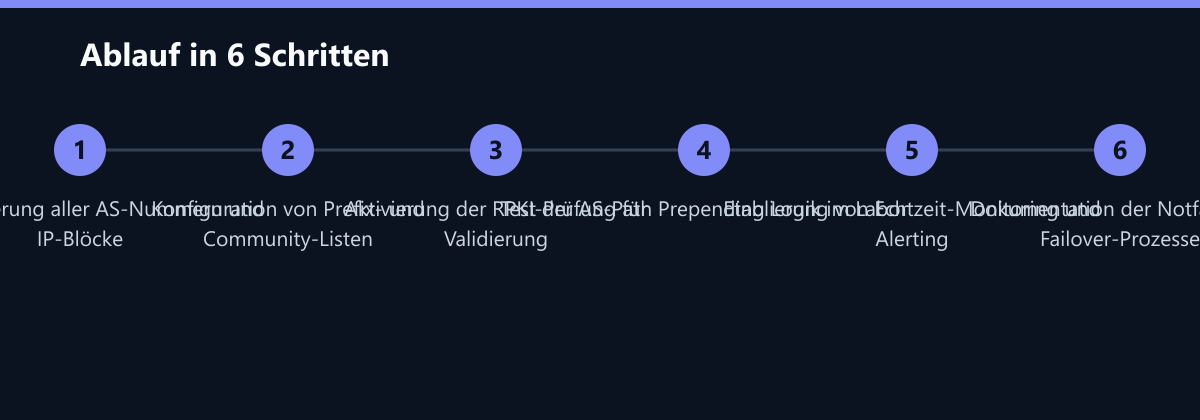
- Inventarisierung: Erstellen Sie eine vollständige Liste aller AS-Nummern, IP-Blöcke und ISP-Konfigurationen. Wer hat welche IP-Range? Wer sind Ihre Peers?
- Testumgebung: Validieren Sie neue Filterregeln und Prepending-Logiken zunächst in einem isolierten Test-Setup. Nutzen Sie Tools wie GNS3 oder EVE-NG, um BGP-Verhalten zu simulieren, bevor Sie in Produktion gehen.
- Monitoring & Alerting: Setzen Sie Tools ein, die BGP-Updates in Echtzeit überwachen. Konfigurieren Sie Alerts für Anomalien (z. B. neue AS-Nummern im Pfad, RPKI-Invalid).
- Automatisierung: Nutzen Sie Skripte (z. B. Python, Ansible) für die automatische Anpassung bei Link-Ausfällen. Manuelle Eingriffe unter Druck führen zu Fehlern. Automatisierung minimiert das Risiko und erhöht die Reaktionsgeschwindigkeit.
- Dokumentation & Playbooks: Halten Sie alle Konfigurationen und Notfall-Prozesse aktuell. Ein „Incident Response Playbook“ für BGP-Vorfälle ist Pflicht.
Compliance und Sicherheitshygiene
BGP-Sicherheit ist eng mit allgemeinen IT-Sicherheitsstandards verknüpft. Gerade im Kontext von DSGVO und NIS2 ist der Schutz der Datenübertragung eine Kernanforderung. Ein BGP-Hijacking kann als „Incident“ im Sinne der NIS2-Richtlinie gewertet werden, der gemeldet werden muss.
Relevante Punkte für die Compliance:
- Zugriffskontrolle: Nur autorisiertes Personal mit privilegierten Rechten darf BGP-Konfigurationen ändern. Implementieren Sie Multi-Factor-Authentication (MFA) für das Netzwerk-Management.
- Audit-Logs: Jede Änderung an den Routing-Tabellen, Filterlisten und Communities muss protokolliert werden. Wer hat wann was geändert? Diese Logs sind bei einem Forensik-Einsatz Gold wert.
- Incident Response: Es muss ein klarer Plan für den Fall eines vermuteten Hijacking-Versuchs existieren. Wer ruft den ISP an? Wer blockiert die Route? Wer informiert die Geschäftsführung?
Regelmäßige Audits durch externe Spezialisten helfen, Lücken zu identifizieren, die intern oft übersehen werden. Eine sichere Routing-Infrastruktur ist die Grundlage für jede weitere Sicherheitsmaßnahme. Ohne sie ist Ihre Firewall nur ein Tor, das offen steht.
Checkliste für den Start
- Alle AS-Nummern und IP-Blöcke inventarisiert?
- RPKI-Einträge für alle IP-Blöcke erstellt und validiert?
- Eingehende und ausgehende Prefix-Filter konfiguriert?
- BGP-Monitoring-Tool installiert und Alerts getestet?
- AS-Path Prepending Logik im Testumgebung validiert?
- Incident Response Playbook für BGP-Vorfälle dokumentiert?
- Zugriffskontrollen und Audit-Logs aktiviert?
Investieren Sie Zeit in Ihre BGP-Sicherheit, bevor der Angreifer es tut. Die Kosten für die Implementierung sind im Vergleich zu den Kosten eines Totalausfalls und des Vertrauensverlusts vernachlässigbar gering.
Passend dazu
- Netzwerk & Netzwerk-Infrastruktur
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- IPv6-Readiness Check: Netzwerk-Infrastruktur auf den IPv4-Aus vorbereiten
- IT Compliance 2024: So MSPs Sie bei NIS2 und DSGVO unterstützen
- Netzwerk-Infrastruktur auf KI-Workloads vorbereiten
- Netzwerk-Monitoring: PRTG vs. SolarWinds für IT-Teams unter 50 Personen