Warum Investoren IT Governance vor der Series A prüfen
Beim Übergang von der Pre-Seed- zur Series A-Phase verschiebt sich der Fokus der Investoren deutlich. Sie betrachten nicht mehr nur das Business Model und die Traction, sondern auch die technische Resilienz des Unternehmens. Ein Mangel an IT Governance wird im Due-Diligence-Prozess schnell als hohes Restrisiko interpretiert. Dies kann den Deal verzögern, die Bewertung senken oder im schlimmsten Fall zum Deal-Breaker werden.
Die Kernproblematik in dieser Wachstumsphase ist oft, dass Startups schneller wachsen als ihre IT-Strukturen. Es entstehen Schatten-IT-Landschaften, Verantwortlichkeiten werden unklar und Compliance-Lücken entstehen. Diese Risiken sind für erfahrene Investoren leicht erkennbar. Eine saubere IT-Struktur sendet dagegen drei wichtige Signale:
- Risikominimierung: Klare Prozesse senken die Wahrscheinlichkeit von Datenlecks und ungeplanten Betriebsausfällen erheblich.
- Skalierbarkeit: Eine durchdachte Architektur wächst mit dem Team, statt es durch technische Schulden zu bremsen.
- Vertrauensvorschuss: Proaktive Compliance demonstriert Professionalität und operative Reife gegenüber Investoren und potenziellen Partnern.
Die drei fundamentalen Säulen der IT Governance
Sie müssen nicht sofort ein vollständiges ISO-27001-Zertifikat vorweisen können. Das ist in der frühen Phase weder realistisch noch zwingend erforderlich. Aber Sie müssen nachweisen können, dass die drei fundamentalen Bereiche kontrolliert sind. Diese bilden das Fundament für jede spätere Skalierung.
1. Datenmanagement & DSGVO
Jede Verarbeitung personenbezogener Daten muss dokumentiert sein. Investoren fragen im Due Diligence explizit nach dem Verzeichnis von Verarbeitungstätigkeiten (AVV). Fehlt dieses Dokument, wird dies oft als rotes Tuch gewertet, da es auf mangelnde Transparenz hindeutet. Zudem muss die Datenhaltung so strukturiert sein, dass Löschfristen und Rechte der Betroffenen technisch durchsetzbar sind.
2. Zugriffskontrollen & Identity Management
Wer hat Zugriff auf welche Systeme? Ohne konsequentes Least-Privilege-Prinzip und Multi-Factor-Authentication (MFA) ist Ihr System angreifbar. Audit-Trails müssen lückenlos sein, um im Falle eines Vorfalls den Ursprung nachvollziehen zu können. Zentrales Identity-Management ist hier der Schlüssel, um Berechtigungen zu verwalten und Zugänge bei Kündigungen sofort zu entziehen.
3. Business Continuity & Backup
Was passiert, wenn der primäre Cloud-Account gehackt wird oder ein kritischer Server ausfällt? Ein dokumentierter Disaster-Recovery-Plan (DRP) mit definierten RTO- (Recovery Time Objective) und RPO- (Recovery Point Objective) Zeiten ist Pflicht. Ohne diesen Plan ist das Geschäftsmodell bei einem technischen Ausfall nicht überlebensfähig.
| Bereich | Minimaler Standard (Pre-Seed) | Investorer Erwartung (Series A) |
|---|---|---|
| Zugriff | Passwort-Schutz | MFA + SSO + Audit-Log |
| Backup | Manuell, wöchentlich | Automatisch, täglich, getestet |
| Dokumentation | Fehlend oder rudimentär | Vollständiges Datenflussdiagramm & AVV |
Konkrete Roadmap: In 90 Tagen zum Fundament
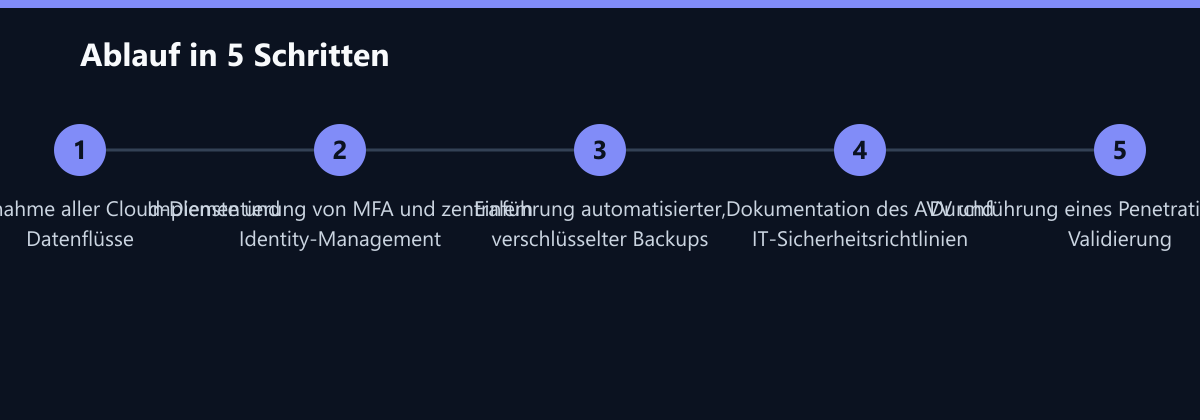
Warten Sie nicht auf das Term Sheet. Beginnen Sie die Strukturierung sofort. Diese Roadmap führt Sie in einem Quartal zu einem soliden Fundament, das Investoren überzeugen kann.
Phase 1: Bestandsaufnahme (Woche 1-4)
Der erste Schritt ist das transparente Abbild der aktuellen Lage. Inventarisieren Sie alle Cloud-Dienste, Server und Endpunkte, die im Betrieb sind. Identifizieren Sie alle Datenflüsse, insbesondere den Weg personenbezogener Daten durch Ihre Systeme. Erstellen Sie eine Risiko-Matrix: Welche Assets sind kritisch für den Betrieb? Wo liegen die größten Schwachstellen? Diese Phase erfordert oft die größte interne Koordination, da alle Abteilungen involviert sind.
Phase 2: Automatisierung & Härtung (Woche 5-8)
Nun wird technisch gehandelt. Implementieren Sie ein zentrales Identity-Management, beispielsweise Microsoft Entra ID oder Okta. Aktivieren Sie MFA für alle Admin-Accounts und kritischen Anwendungen. Setzen Sie automatisierte Backups mit Verschlüsselung ein, um Datenintegrität zu gewährleisten. Schützen Sie Ihre Netzwerke durch Segmentierung und strikte Firewall-Regeln, um den lateral Movement im Falle eines Breachs zu erschweren.
Phase 3: Dokumentation & Prozesse (Woche 9-12)
Dokumentieren Sie das, was Sie gebaut haben. Erstellen Sie das Verzeichnis von Verarbeitungstätigkeiten (AVV) vollständig. Definieren Sie IT-Sicherheitsrichtlinien, wie Acceptable Use Policies und Remote-Access-Regeln. Führen Sie einen ersten Penetrationstest oder Vulnerability Scan durch, um die Wirksamkeit der Maßnahmen zu validieren. Dokumentieren Sie die Ergebnisse und die geplanten Maßnahmen zur Behebung offener Punkte.
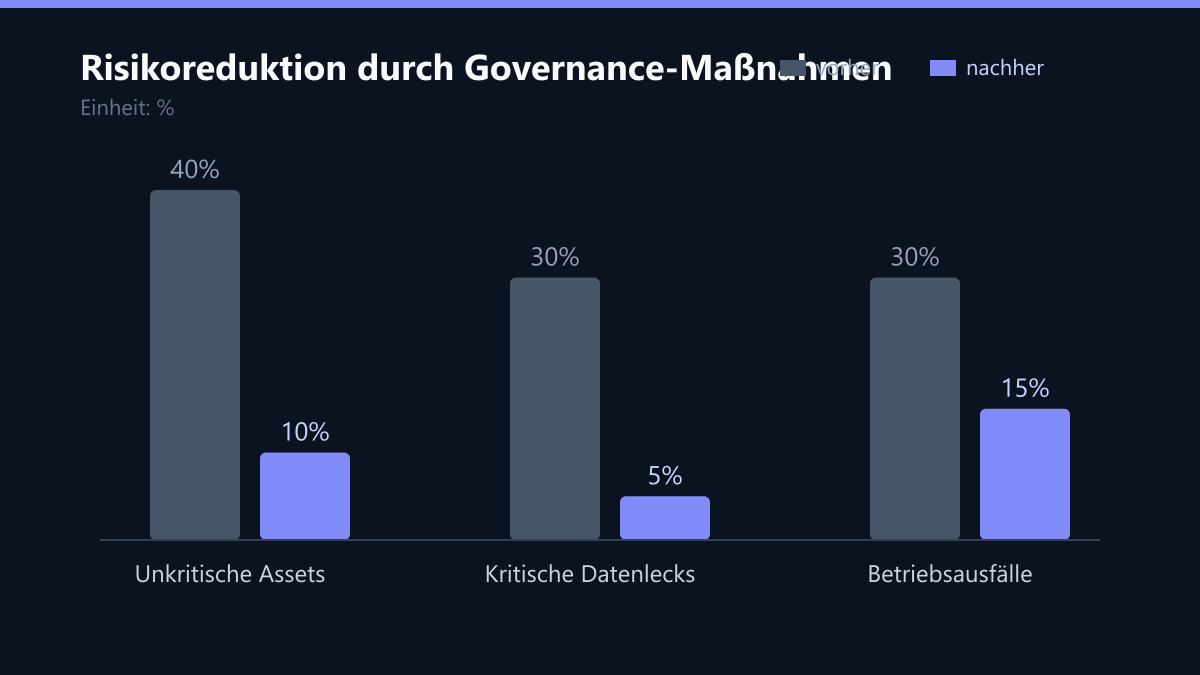
Kosten-Nutzen-Analyse: Investment vs. Risiko
IT Governance ist kein reiner Kostenfaktor, sondern ein strategisches Investment in die Bewertung Ihres Unternehmens. Die Kosten für externe Beratung und Tooling sind im Vergleich zu den potenziellen Verlusten durch ein Datenleak oder einen gescheiterten Deal minimal.
Typische Kostenpunkte (Schätzung):
- Externe IT-Beratung für das Setup: 5.000 – 15.000 €.
- Software-Lizenzen (Security, Backup, IAM): 500 – 2.000 € / Monat.
- Interne Ressourcen (CTO/IT-Lead): Zeitinvestition von 20-30 % der Arbeitszeit.
Mögliche Verluste ohne Governance:
- Bußgelder der Aufsichtsbehörden: Bis zu 4 % des globalen Jahresumsatzes.
- Vertrauensverlust bei Investoren: Kann zum kompletten Abbruch der Verhandlungen führen.
- Betriebsausfälle: Direkte Umsatzeinbußen und Reputationsverlust durch mangelnde Redundanz.
Die Investition in saubere Strukturen zahlt sich doppelt aus: Sie schützen Ihr operatives Geschäft und stärken Ihre Verhandlungsposition bei der Bewertung. Investoren sehen in einem gereiften IT-Setup einen Werttreiber, da das Restrisiko sinkt und die Skalierung beschleunigt wird.
Typische Fehler, die Startups begehen
Auch erfahrene Gründer machen bei der IT-Strukturierung typische Fehler, die die Series A gefährden können.
- Nur auf Compliance reagieren: Viele Teams warten auf ein Audit oder eine Nachfrage. Proaktive Sicherheit ist jedoch deutlich günstiger als reaktive Schadensbegrenzung. Reagieren Sie, bevor ein Problem auftritt.
- Tooling ohne Prozess: Ein teures Security-Tool nützt nichts, wenn die Mitarbeiter keine Schulung erhalten haben und weiterhin Phishing-E-Mails öffnen. Technologie und Kultur müssen Hand in Hand gehen.
- Ignorieren von Third-Party-Risiken: Prüfen Sie auch Ihre Vendor-Landschaft. Wenn Ihr Payment-Anbieter keine MFA hat oder keine SLAs einhält, sind Sie indirekt gefährdet. Die Supply Chain ist Teil Ihrer Governance.
- Fehlende Skalierbarkeit: Wählen Sie Tools, die mit Ihrem Team wachsen. Ein Excel-Sheet für Asset-Management mag für die Pre-Seed-Phase reichen, ist aber für die Series A unzureichend. Planen Sie von Anfang an für automatisierte Inventarisierung.
So messen Sie den Erfolg Ihrer Governance
Wie wissen Sie, ob Ihre Maßnahmen wirken? Definieren Sie klare Kennzahlen (KPIs), die Sie quartalsweise prüfen.
- MFA-Abdeckung: Ziel ist 100 % für alle Admin-Accounts und kritischen Apps. Messen Sie dies über Ihr Identity-Management-System.
- Backup-Erfolgsrate: Die Quote der erfolgreichen, validierten Backups sollte bei 99 % oder höher liegen. Führen Sie monatliche Wiederherstellungstests durch.
- Patch-Compliance: Der Anteil der Systeme, die innerhalb von 7 Tagen nach Veröffentlichung kritischer Patches gepatcht sind. Ziel: > 95 %.
- Vulnerability-Aging: Die durchschnittliche Zeit, die es dauert, bis ein erkannter kritischer Fehler behoben ist. Ziel: < 30 Tage.
Diese Kennzahlen geben Investoren im Due Diligence konkrete Anhaltspunkte für den Reifegrad Ihrer IT-Sicherheit.
Checkliste für die Series A-Readiness
Nutzen Sie diese Checkliste, um den Status Ihrer IT Governance zu prüfen:
- Verzeichnis von Verarbeitungstätigkeiten (AVV) ist aktuell und vollständig.
- MFA ist für alle Benutzer und Admins erzwungen.
- Zentrales Identity-Management ist implementiert.
- Automatisierte, verschlüsselte Backups laufen täglich.
- Disaster-Recovery-Plan ist dokumentiert und getestet.
- IT-Sicherheitsrichtlinien sind definiert und kommuniziert.
- Letzter Vulnerability Scan oder Pentest ist dokumentiert.
- Third-Party-Risiken der kritischen Vendor sind bewertet.
- Audit-Logs sind zentral gesammelt und auswertbar.
- Klare Verantwortlichkeiten (RACI) für IT-Sicherheit sind definiert.
Passend dazu
- IT-Beratung & IT-Strategie
- NIS2-Compliance in 8 Wochen: Automatisiertes Risiko-Management für einen Finanzdienstleister
- IT-Compliance & Datenschutz
- Cloud Services & Cloud-Migration
- IT- & Daten-Wiederherstellung (Disaster Recovery)
- Automatisierung von IT-Compliance-Audits: Manuellen Aufwand um 60 Prozent senken
- Automatisiertes Compliance-Reporting: Zeitersparnis durch KI im IT-Audit