Das Ende des blinden Vertrauens: Warum Antivirus allein nicht mehr schützt
Viele mittelständische Unternehmen verlassen sich nach wie vor auf klassische Endpoint-Schutzlösungen. Diese Strategie ist jedoch veraltet und gefährlich. Moderne Bedrohungen wie Ransomware, gezieltes Phishing und Advanced Persistent Threats (APT) umgehen traditionelle, signaturbasierte Virenscanner häufig mühelos. Das Kernproblem liegt in der Funktionsweise: Antivirus prüft Dateien, nicht das Verhalten.
Wenn eine legitime Datei bösartigen Code ausführt oder ein Angreifer über gestohlene Zugangsdaten ins System eindringt, bleibt der Virenscanner oft blind. Ein Managed Service Provider (MSP) muss daher proaktive Schichten implementieren, die Angriffe erkennen, bevor Schaden entsteht. Es geht nicht mehr um das Scannen von Binärdateien, sondern um die Überwachung von Netzwerkverkehr, Benutzeraktionen und Systemänderungen in Echtzeit. Wer hier nicht nachsteuert, riskiert nicht nur Datenverlust, sondern auch existenzielle Betriebsunterbrechungen.
Die fünf Säulen der modernen Cybersecurity-Strategie
Ein professioneller Sicherheitsdienstleister deckt fünf zentrale Bereiche ab, die über den einfachen Virenschutz hinausgehen. Diese Säulen bilden die Basis für eine robuste Cybersecurity-Strategie im Mittelstand.
- Zero-Trust-Architektur: Jeder Nutzer und jedes Gerät wird bei jedem Zugriff verifiziert. Es gibt keine implizite Vertrauenswürdigkeit innerhalb des Netzwerks. Ob vom Büro oder von unterwegs: Der Zugriff wird streng kontrolliert.
- Endpoint Detection and Response (EDR): EDR-Agenten überwachen das Verhalten auf dem Endgerät in Echtzeit. Sie erkennen Anomalien, isolieren infizierte Geräte automatisch und liefern dem SOC-Team forensische Daten zur Analyse. Im Gegensatz zu Antivirus reagieren sie auf Verhalten, nicht nur auf bekannte Signaturen.
- E-Mail-Security & Phishing-Schutz: Da über 90 % der Angriffe über E-Mail starten, muss der Anbieter mehrdimensionale Filter nutzen. Dazu gehören KI-gestützte Analyse von Absendern, Anhängen und Links sowie Sandbox-Testing unbekannter Dateien. Einfache Blacklists reichen längst nicht mehr aus.
- Patch-Management: Kritische Sicherheitslücken werden innerhalb definierter SLAs (Service Level Agreements) geschlossen. Das bedeutet nicht nur das Installieren von Updates, sondern das Testen und Rollout-Management, um Betriebsunterbrechungen zu vermeiden. Ein strukturierter Prozess ist hier entscheidend.
- Backup & Disaster Recovery (DR): Regelmäßige, getrennte Backups sind die letzte Verteidigungslinie. Ein guter MSP stellt sicher, dass Backups offline oder in einer isolierten Cloud-Zone liegen, um Ransomware-Angriffe zu überstehen. Ohne diese Isolation sind Backups oft mitschädigbar.
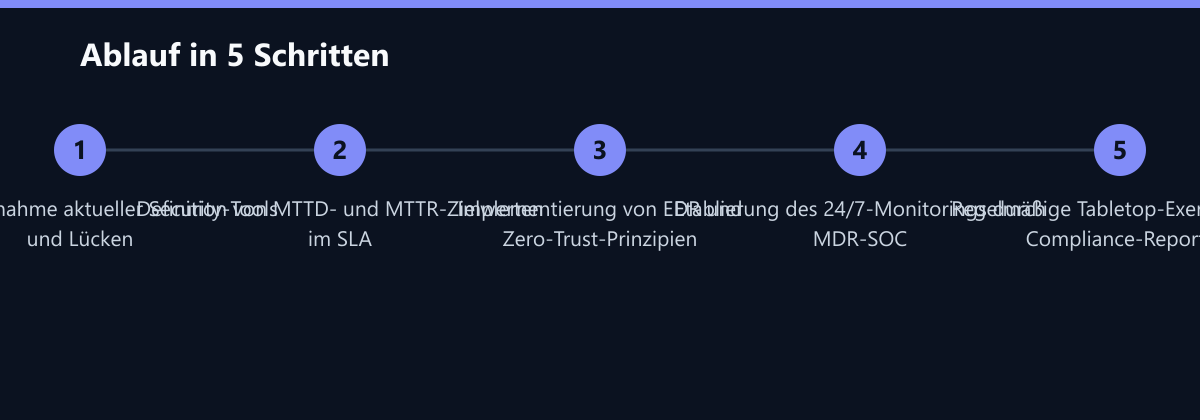
Managed Detection & Response (MDR): Die Augen im Dunkel
Die beste Technologie nützt nichts, wenn niemand sie überwacht. MDR (Managed Detection & Response) kombiniert Ihre Security-Tools mit einem 24/7-Security Operations Center (SOC). Die Analysten überwachen Ihre Logs, identifizieren verdächtige Muster und reagieren sofort. Dies ist der entscheidende Unterschied zu reinen Tool-Verwaltungen.
Vorteile für den Mittelstand:
- Reaktionszeit: Statt Tage oder Wochen bis zur Erkennung, reagiert das SOC in Minuten. Die MTTD (Mean Time to Detect) sinkt drastisch.
- Skalierbarkeit: Sie müssen kein eigenes Sicherheitsteam aufbauen und können Expertise flexibel nutzen.
- Sichtbarkeit: Sie erhalten einen zentralen Überblick über den Sicherheitsstatus aller Systeme, statt isolierter Berichte pro Tool.
Fragen Sie Ihren MSP konkret: Wer überwacht meine Logs? Wie schnell eskaliert ein Vorfall? Gibt es einen dedizierten Ansprechpartner für Sicherheitsvorfälle? Wenn hier keine klaren Antworten kommen, ist Vorsicht geboten.
Typische Fehler bei der Auswahl eines Security-Anbieters
Auch wenn die Technologie im Angebot klingt, scheitern viele Mittelständler an der Umsetzung oder der falschen Anbieterauswahl. Hier sind die häufigsten Stolperfallen:
- Verwechslung von Monitoring und Management: Viele Anbieter verkaufen nur das „Anschalten“ von Tools. Echtes MDR erfordert aktive Analyse und Reaktion. Wenn der Anbieter nur Dashboards liefert, aber keine menschliche Analyse im Hintergrund, fehlt der Kern von MDR.
- Fehlende SLA-Definition bei Reaktionszeiten: Ohne klar definierte Reaktionszeiten (MTTR) ist das Sicherheitsversprechen wertlos. Ein Anbieter, der keine Zeitfenster für die Reaktion auf kritische Vorfälle garantiert, überlässt Sie dem Zufall.
- Ignorieren der Patch-Strategie: Viele Unternehmen denken, Updates seien eine IT-Routine. In der Realität sind ungepatchte Systeme die häufigste Eintrittspforte. Wenn der Anbieter kein strukturiertes Test- und Rollout-Management für Patches anbietet, bleiben kritische Lücken offen.
- Mangelnde Transparenz in der Berichterstattung: Generische Statusmeldungen wie „Alles ist sicher“ sind nutzlos. Fehlen konkrete KPIs und Handlungsempfehlungen in den monatlichen Reports, können Sie den Mehrwert der Investition nicht belegen.
Compliance und Governance: Sicherheit messbar machen
Sicherheit ist kein Zustand, sondern ein Prozess. Um den Reifegrad zu bewerten, müssen Metriken und Compliance-Standards herangezogen werden. Für Unternehmen in DACH, Europa und der USA sind DSGVO, NIS2 und ISO 27001 die relevanten Referenzrahmen. Ihr MSP sollte in der Lage sein, folgende Berichte zu liefern, um die Effektivität der Maßnahmen zu belegen:
| Metrik | Bedeutung | Zielwert |
|---|---|---|
| MTTD | Mean Time to Detect | < 1 Stunde |
| MTTR | Mean Time to Respond | < 4 Stunden |
| Patch Coverage | Anteil gepatchter Systeme | > 95 % |
| MFA Adoption | Nutzer mit Multi-Factor Auth | 100 % |
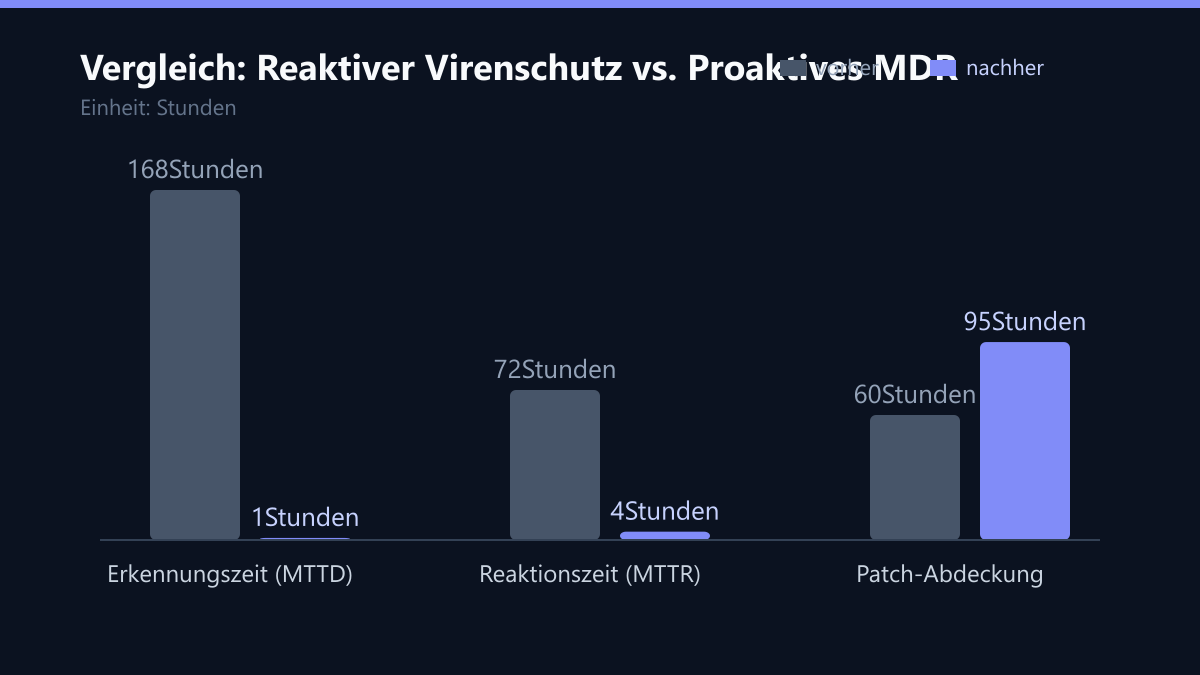
Wichtig: Wenn Ihr Anbieter keine solchen KPIs (Key Performance Indicators) trackt, wissen Sie nicht, ob Ihre Investitionen in Sicherheit tatsächlich wirken. Transparenz ist hier entscheidend. Die MTTD (Mean Time to Detect) ist dabei der wichtigste Indikator: Sie zeigt, wie schnell eine Bedrohung erkannt wird. Ein Wert von unter 1 Stunde ist im MDR-Umfeld ein realistisches und dringendes Ziel, während bei reinem Antivirus-Schutz die Erkennung oft erst Tage später stattfindet, wenn der Schaden bereits eingetreten ist.
So messen Sie den Erfolg Ihrer Security-Investitionen
Um den ROI (Return on Investment) Ihrer Cybersecurity-Maßnahmen zu verstehen, sollten Sie folgende konkrete Kennzahlen und Methoden anwenden:
- Reduktion der MTTD und MTTR: Messen Sie die Entwicklung dieser Werte über Quartale. Eine kontinuierliche Senkung zeigt, dass die Reaktionsfähigkeit steigt. Vergleichen Sie die Werte vor und nach der Einführung des MDR-Dienstes.
- Patch-Compliance-Rate: Erfassen Sie den prozentualen Anteil der Systeme, die innerhalb des definierten Zeitfensters gepatcht sind. Ziel ist eine konstante Rate von über 95 %. Abweichungen sollten sofort nachverfolgt werden.
- Anzahl der erfolgreich abgewehrten Vorfälle: Dokumentieren Sie, wie viele Angriffe (z. B. Phishing-Mails, Ransomware-Versuche) im Vorfeld erkannt und neutralisiert wurden, bevor sie Schaden anrichteten. Dies ist ein direktes Maß für die Prävention.
- Kosten pro Vorfall: Berechnen Sie die geschätzten Kosten (Produktivitätsverlust, Wiederherstellung, Reputationsschaden) pro Sicherheitsvorfall. Eine Abnahme dieser Kosten pro Vorfall belegt die Wirksamkeit der Schutzmaßnahmen.
Checkliste für Ihr nächstes Anbieter-Gespräch
Nutzen Sie diese Punkte, um die Qualifikation Ihres aktuellen oder potenziellen MSP zu validieren. Sie erhalten so ein klares Bild davon, ob die angebotenen Leistungen dem aktuellen Marktstandard entsprechen.
- Tool-Ökosystem: Welche EDR-Lösung wird eingesetzt? Ist sie mit dem SIEM (Security Information and Event Management) integriert? Eine Integration ist essenziell für korrelektive Analysen.
- Menschliche Expertise: Sind die Analysten CISA- oder CISSP-zertifiziert? Wie hoch ist das Verhältnis von Analysten zu betreuten Kunden? Ein zu hohes Verhältnis kann zu verzögerten Reaktionen führen.
- Incident Response Plan: Gibt es einen dokumentierten Notfallplan? Wurde er im letzten Jahr getestet (Tabletop Exercise)? Ein ungetesteter Plan ist wertlos.
- Transparenz: Erhalten Sie monatliche Sicherheitsberichte mit konkreten Handlungsempfehlungen, oder nur generische Statusmeldungen? Die Berichte müssen actionable sein.
- Schadensersatz: Wie ist die Haftung im SLA geregelt? Wer zahlt, wenn ein Datenleck durch eine nachlässige Patch-Strategie entsteht? Diese Frage klärt die rechtliche Absicherung.
Ein seriöser Anbieter beantwortet diese Fragen offen und mit konkreten Beispielen. Vage Formulierungen wie wir kümmern uns darum sind ein Warnsignal. Bestehen Sie auf konkreten Zahlen und dokumentierten Prozessen, um Ihre IT-Sicherheit auf ein solides Fundament zu stellen.