Prävention vor Restauration: Die strategische Trennlinie
Viele IT-Verantwortliche betrachten Data Loss Prevention (DLP) und Data Recovery als zwei Seiten derselben Medaille, obwohl sie in grundlegend verschiedenen Phasen des Sicherheitslebenszyklus agieren. DLP ist ein proaktives Instrument, das darauf abzielt, sensible Daten wie personenbezogene Informationen oder geistiges Eigentum davor zu schützen, das Unternehmensnetzwerk unbefugt zu verlassen. Es überwacht den Datenfluss in Echtzeit und greift ein, bevor ein Schaden entsteht. Data Recovery hingegen ist die reaktive Komponente. Sie wird aktiv, nachdem ein Verlust bereits eingetreten ist – sei es durch Hardware-Ausfälle, menschliche Fehler oder Ransomware-Angriffe. Ziel ist hier, die Daten so schnell wie möglich und in vollem Umfang wiederherzustellen.
Der entscheidende Unterschied liegt im Timing und der Intention. DLP stoppt den Datenabfluss, während Data Recovery Daten zurückholt, die bereits verloren oder beschädigt wurden. Für eine robuste IT-Sicherheitsstrategie sind beide unverzichtbar, da sie sich ergänzen: DLP minimiert die Wahrscheinlichkeit eines Vorfalls, während Data Recovery die Auswirkung eines bereits eingetretenen Vorfalls begrenzt. Ohne diese Dualität besteht das Risiko, dass entweder sensible Informationen an Dritte gelangen oder im Falle eines technischen Fehlers kritische Geschäftsdaten dauerhaft verloren gehen.
DLP im Detail: Kontrolle des Datenflusses in Echtzeit
DLP-Systeme überwachen kontinuierlich den Datenverkehr innerhalb und außerhalb Ihrer Infrastruktur. Sie identifizieren sensible Informationen basierend auf vordefinierten Mustern und kontrollieren, wer auf diese Daten zugreift und wie sie übertragen werden. Die Hauptfunktionen umfassen die Überwachung von E-Mails, Cloud-Speicher und USB-Geräten. So kann das System beispielsweise die Versendung einer E-Mail mit anhänglicher Kundendatenbasis an eine private Adresse blockieren.
Weitere Kernfunktionen sind die Blockierung von Übertragungen an nicht autorisierte Empfänger und die Verschlüsselung sensibler Daten bei der Übertragung. Zudem protokolliert DLP alle Datenzugriffe, was für Compliance-Prüfungen und forensische Untersuchungen von entscheidender Bedeutung ist. Für Geschäftsführer bedeutet DLP vor allem Risikominimierung. Es verhindert, dass Datenlecks zu rechtlichen Konsequenzen, Bußgeldern oder Reputationsschäden führen. Die Implementierung erfordert jedoch eine klare Definition der Datenklassen, um False Positives zu minimieren und den Workflow nicht unnötig zu stören.
Data Recovery: Wiederherstellung nach dem Schaden
Trotz bester Präventionsmaßnahmen können Daten verloren gehen. Ursachen reichen von plötzlichen Hardware-Ausfällen und Softwarefehlern bis hin zu gezielten Ransomware-Angriffen. Data Recovery zielt darauf ab, diese Daten in einem definierten Zeitrahmen wieder verfügbar zu machen. Typische Szenarien umfassen die Wiederherstellung aus Backups nach einer Ransomware-Verschlüsselung, die Rettung von Daten nach einem Server-Crash oder die Rekonstruktion von Datenbanken nach einer Korruption.
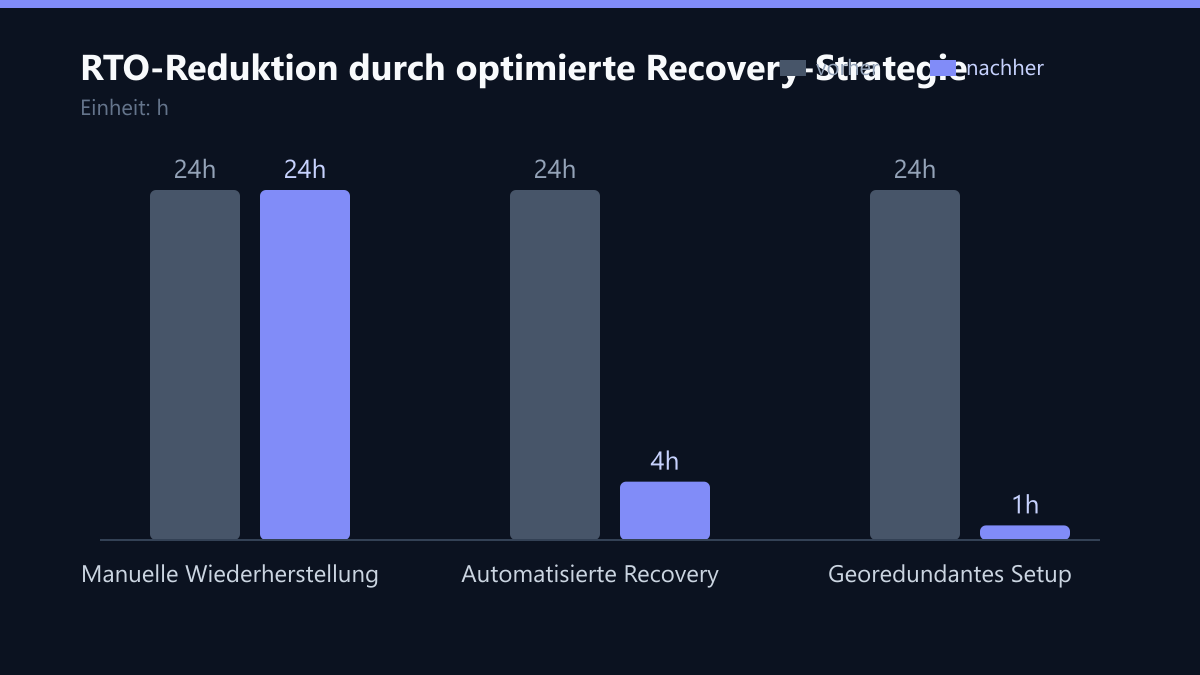
Der Erfolg dieser Maßnahmen hängt maßgeblich von der Qualität und Häufigkeit Ihrer Backups sowie von klaren Wiederherstellungszielen ab. Hier kommen die Metriken RTO (Recovery Time Objective) und RPO (Recovery Point Objective) ins Spiel. RTO definiert, wie schnell die Systeme nach einem Ausfall wieder verfügbar sein müssen, während RPO angibt, wie viel Datenverlust in Minuten oder Stunden tolerierbar ist. Eine präzise Ausgestaltung dieser Ziele ist der Schlüssel zu einer effektiven Recovery-Strategie.
Direkter Vergleich: Werkzeuge und Kostenstrukturen
Um die Unterschiede klar zu strukturieren, lohnt sich eine direkte Gegenüberstellung. Während DLP auf Vermeidung und Kontrolle abzielt, fokussiert sich Data Recovery auf Verfügbarkeit und Integrität nach dem Verlust.
| Merkmal | Data Loss Prevention (DLP) | Data Recovery |
|---|---|---|
| Primäres Ziel | Verhinderung von Datenlecks | Wiederherstellung verlorener Daten |
| Zeitpunkt der Wirkung | Proaktiv (vor dem Vorfall) | Reaktiv (nach dem Vorfall) |
| Hauptwerkzeuge | DLP-Software, Firewalls, Policies | Backups, Snapshots, RAID-Systeme |
| Schwerpunkt | Datenintegrität und Zugriffskontrolle | Datenverfügbarkeit nach Verlust |
| Kostenstruktur | Laufende Lizenz- und Betriebskosten | Investition in Speicher und Recovery-Tools |
Diese Tabelle verdeutlicht, dass die Kostenprofile unterschiedlich sind. DLP verursacht laufende Kosten für Lizenzen und Wartung, während Data Recovery oft größere Investitionen in Speicherinfrastruktur und spezielle Recovery-Tools erfordert. Beide Systeme sind jedoch Investitionen in die Geschäftskontinuität.
Typische Fehler in der Sicherheitsstrategie
In der Praxis begehen Unternehmen häufig Fehler, die die Effektivität ihrer Sicherheitsmaßnahmen untergraben. Ein häufiger Fehler ist die Isolierung der Systeme: DLP und Data Recovery werden als getrennte Projekte behandelt, ohne dass es eine gemeinsame Strategie gibt. Dies führt dazu, dass DLP-Policies nicht auf die kritischen Datenströme abgestimmt sind, die bei einem Recovery-Vorfall am wichtigsten wären.
Ein zweiter häufiger Fehler ist die mangelnde Testung der Backups. Viele Unternehmen erstellen Backups, testen aber nie, ob eine Wiederherstellung tatsächlich möglich ist. Ohne regelmäßige Recovery-Tests bleibt das RTO ein theoretischer Wert, der im Ernstfall nicht einhaltbar ist. Drittlich wird oft die Schulung der Mitarbeiter vernachlässigt. DLP kann technische Lücken schließen, aber nur geschulte Mitarbeiter erkennen soziale Ingenieur-Angriffe oder versehentliche Datenlecks, bevor sie passieren. Diese menschliche Komponente ist oft der schwächste Punkt in der Sicherheitskette.
So messen Sie den Erfolg Ihrer Maßnahmen
Um den Erfolg Ihrer kombinierten Strategie zu messen, sollten Sie konkrete Kennzahlen definieren. Eine zentrale Metrik ist die Anzahl der blockierten Datenlecks pro Monat, die durch DLP-Systeme protokolliert werden. Ein Anstieg dieser Zahl kann auf neue Bedrohungsvektoren oder unzureichende Schulungen hinweisen. Ebenso wichtig ist die Durchschnittliche Wiederherstellungszeit (MTTR) im Vergleich zum definierten RTO. Wenn Ihre MTTR regelmäßig über dem RTO liegt, müssen Sie Ihre Backup-Infrastruktur oder Ihre Automatisierungsprozesse optimieren. Weitere Kennzahlen sind die Rate der erfolgreichen Recovery-Tests und die Anzahl der Compliance-Verstöße, die durch DLP-Protokolle verhindert wurden. Durch die regelmäßige Auswertung dieser Metriken können Sie Ihre Strategie datenbasiert anpassen und die Resilienz Ihres Unternehmens kontinuierlich steigern.
Strategische Integration für den Mittelstand
Für Unternehmen im Mittelstand ist die Kombination aus DLP und Data Recovery entscheidend, um operative Kontinuität und Compliance sicherzustellen. Eine isolierte Betrachtung beider Bereiche führt zu Sicherheitslücken. Empfohlene Maßnahmen umfassen die Implementierung von DLP-Policies, die auf Ihre spezifischen Datenklassen zugeschnitten sind. Stellen Sie sicher, dass Ihre Backup-Strategie georedundant ist und regelmäßig getestet wird. Definieren Sie klare Verantwortlichkeiten für Incident Response und Datenwiederherstellung, um im Ernstfall Verzögerungen zu minimieren. Zusätzlich sollte die Schulung der Mitarbeiter im Umgang mit sensiblen Daten einen festen Bestandteil Ihrer IT-Sicherheitskultur bilden. Durch diese integrierten Ansätze reduzieren Sie sowohl das Risiko eines Datendiebstahls als auch die Ausfallzeiten nach einem Sicherheitsvorfall erheblich.
Compliance und regulatorische Anforderungen
Neben dem operativen Schutz spielen rechtliche Vorgaben eine zentrale Rolle. Regulierungen wie die DSGVO, NIS2 und ISO 27001 verlangen von Unternehmen, angemessene technische und organisatorische Maßnahmen (TOMs) zu treffen. DLP hilft bei der Nachweisführung, dass personenbezogene Daten geschützt sind, was ein Kernanforderung der DSGVO ist. NIS2 erfordert die Sicherstellung der Resilienz, wofür Data Recovery ein Kernbestandteil ist, da es die Verfügbarkeit kritischer Dienste nach einem Vorfall garantiert. ISO 27001 bezeugt die systematische Verwaltung von Risiken durch die Kombination von Prävention und Wiederherstellung. Eine dokumentierte Strategie, die beide Bereiche abdeckt, stärkt Ihr Audit-Profil und senkt das Risiko von Bußgeldern erheblich.
Checkliste für die Umsetzung
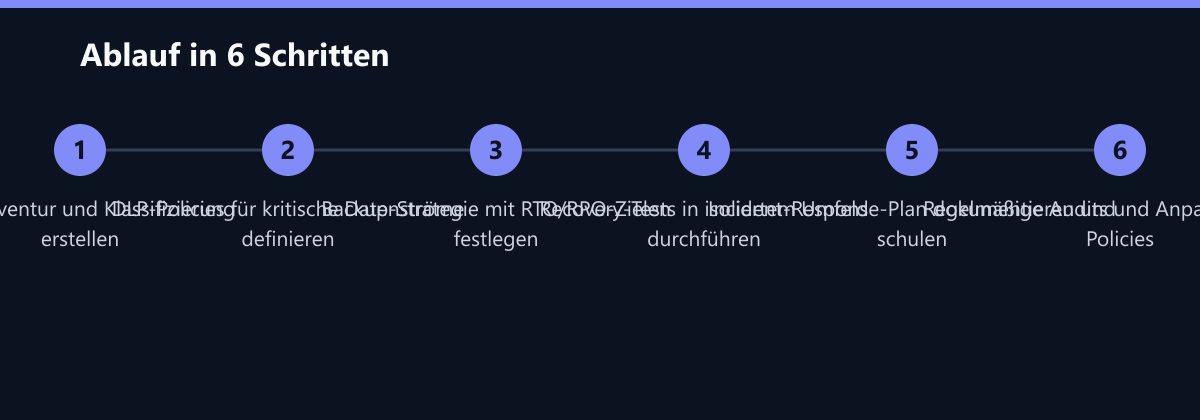
- Dateninventur erstellen: Identifizieren Sie alle sensiblen Daten und deren Speicherorte.
- DLP-Policies definieren: Legen Sie Regeln für den Umgang mit kritischen Datenströmen fest.
- Backup-Strategie planen: Definieren Sie RTO und RPO für alle kritischen Systeme.
- Recovery-Tests durchführen: Testen Sie die Wiederherstellung in einem isolierten Umfeld.
- Incident-Response-Plan aktualisieren: Dokumentieren Sie klare Schritte für den Ernstfall.
- Mitarbeiter schulen: Sensibilisieren Sie das Team für Datenlecks und Phishing-Angriffe.
Durch die konsequente Umsetzung dieser Schritte schaffen Sie eine resiliente IT-Landschaft, die sowohl proaktiv schützt als auch reaktiv handelt. Die Investition in DLP und Data Recovery ist keine Kostenstelle, sondern eine strategische Notwendigkeit für den langfristigen Erfolg Ihres Unternehmens.