Ausgangslage: Manuelle Hürden in der hybriden Cloud
Der Kunde, ein wachsendes FinTech aus London mit 85 Mitarbeitenden, operierte eine hybride Cloud-Umgebung auf Basis von Microsoft Azure. Die manuelle Überwachung von Sicherheitsrichtlinien verursachte erhebliche Reibungsverluste im IT-Betrieb. Jede neue Ressource erforderte einen manuellen Review-Prozess durch das Security-Team, was zu einer Durchlaufzeit von bis zu drei Tagen pro Deployment führte. Zusätzlich entstanden unnötige Kosten durch redundante Security-Tools und überdimensionierte Instanzen, die nicht mehr benötigt wurden, aber weiter liefen. Das Management stand unter Druck, die Compliance-Kosten zu senken, ohne die regulatorischen Anforderungen der FCA zu gefährden.
Herausforderungen: Warum manuelle Prozesse versagen
Die zentrale Herausforderung lag nicht in der Technologie selbst, sondern in der Skalierung der Kontrolle. Mit dem Wachstum des Teams und der Ressourcenzahl explodierte die Komplexität der manuellen Checks. Drei spezifische Probleme standen im Vordergrund:
- Zeitliche Verzögerung im DevOps-Prozess: Entwickler mussten bis zu 72 Stunden auf Freigaben warten. Dies führte zu Frustration und Workarounds, bei denen Sicherheitsregeln teilweise umgangen wurden, um Deadlines zu halten.
- Kostenblindheit bei Security-Services: Es gab keine klare Zuordnung, welche Security-Instanzen für welche spezifische Compliance-Anforderung nötig waren. Redundanzen blieben monatelang unentdeckt, da keine automatische Korrelation zwischen Policy-Verletzung und Kostenstelle existierte.
- Fehleranfälligkeit bei manuellen Eingriffen: Bei der manuellen Konfiguration von Firewall-Regeln und Access-Policies kam es regelmäßig zu Fehlkonfigurationen. Diese wurden oft erst im Produktivbetrieb bemerkt, was zu ungeplanten Ausfällen oder Sicherheitslücken führte.
Umsetzung: Automatisierung als Grundprinzip
Wir implementierten ein automatisiertes Policy-Enforcement-Framework direkt in der Azure-Infrastruktur. Der Fokus lag auf der Verbindung von Azure Policy mit nativen Azure-Services und ergänzenden KI-Tools zur Anomalie-Erkennung. Die Umsetzung erfolgte in drei Phasen über einen Zeitraum von acht Wochen.
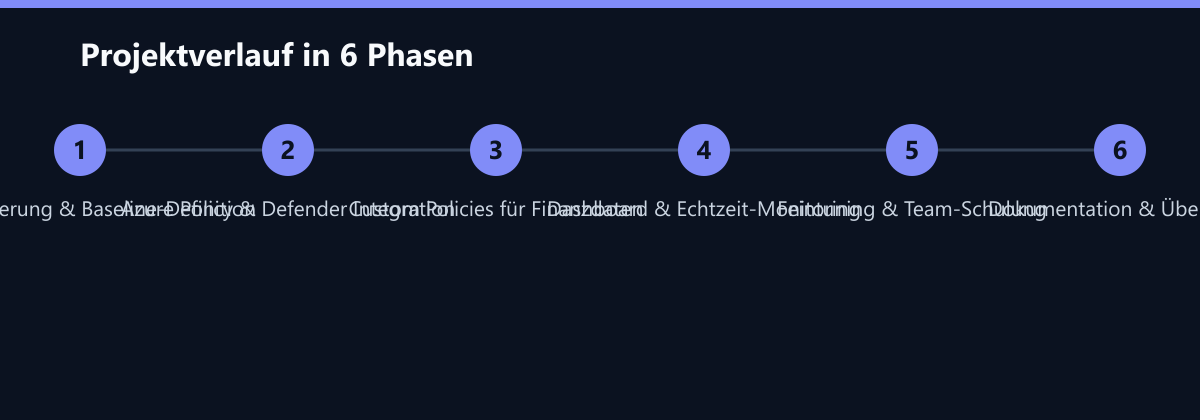
Phase 1: Analyse und Standardisierung (Wochen 1-2) In der ersten Phase führten wir eine vollständige Inventarisierung aller bestehenden Azure-Ressourcen und Security-Policies durch. Wir identifizierten Duplikate und ineffiziente Kostenstellen. Ein zentraler Schritt war die Definition einer zentralen Richtliniensammlung (Baseline) für das FinTech, die die spezifischen Anforderungen der FCA in technische Regeln übersetzte.
Phase 2: Automatisierung und Deployment (Wochen 3-6) Hier wurde die eigentliche Automatisierung gesetzt. Wir konfigurierten Azure Policy Definitions für automatische Enforcement-Maßnahmen. Das bedeutete, dass nicht konforme Ressourcen sofort markiert oder isoliert wurden, bevor sie in den Produktivbetrieb gingen. Parallel integrierten wir Azure Defender mit automatischen Remediation-Aktionen. Für spezifische Finanzdaten-Anforderungen entwickelten wir Custom Policies, die über die Standard-Features hinausgingen. Abschließend richteten wir ein Dashboard für Echtzeit-Compliance-Monitoring ein, das dem Security-Team einen sofortigen Überblick gab.
Phase 3: Optimierung und Übergabe (Wochen 7-8) Die letzte Phase diente dem Feintuning der Policies basierend auf den ersten Betriebsdaten. Wir schulten das interne IT-Team für die Administration des neuen Systems und dokumentierten die gesamte Architektur sowie die Betriebsprozesse. Dies stellte sicher, dass das System auch nach unserem Abgang selbsttragend war.
Der Tech-Stack
Die Lösung basiert auf einem schlanken Stack, der maximale Effizienz mit minimaler Komplexität verbindet:
- Azure Policy: Zentrale Engine für die Definition und Durchsetzung von Compliance-Regeln auf Ressourcen-Ebene.
- Azure Defender: Erweiterte Bedrohungsanalyse und automatische Remediation von Sicherheitsvorfällen.
- Azure Log Analytics: Zentrale Sammlung und Auswertung von Telemetriedaten zur Identifikation von Anomalien.
- Terraform: Infrastructure as Code zur deklarativen Verwaltung der Policy-Assignments und Ressourcen.
- Power BI: Visualisierung der Compliance-KPIs und Kostentrends für das Management-Reporting.
Wie wir die Zahlen messen
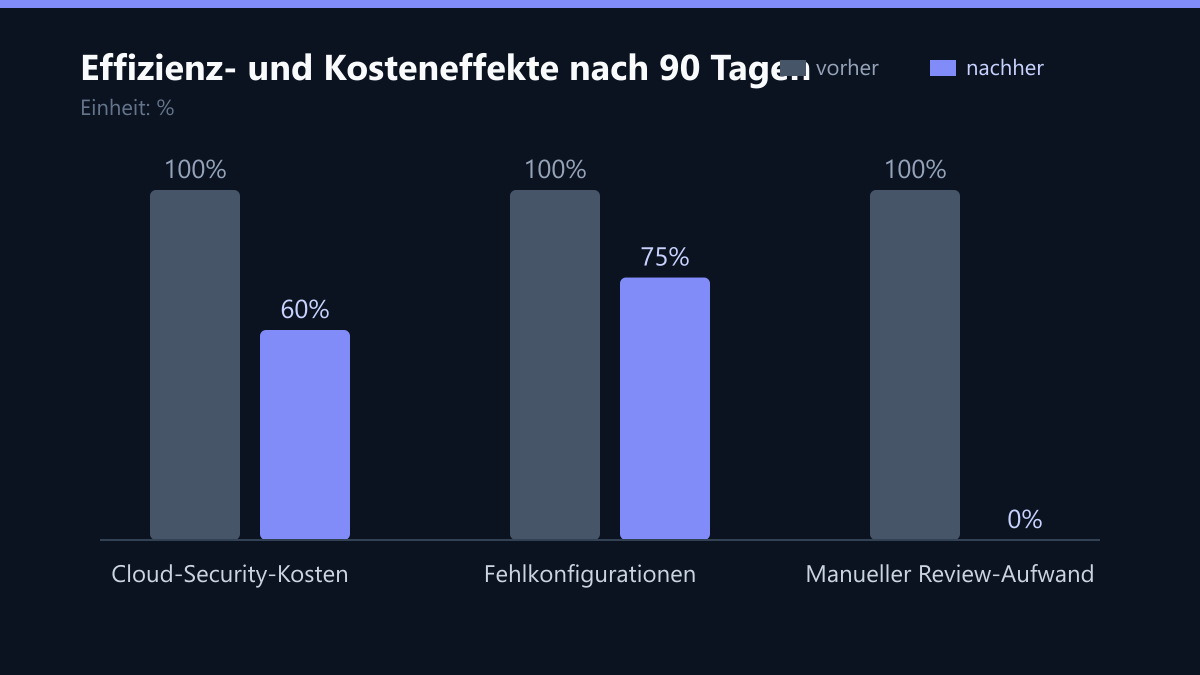
Die genannten Kennzahlen sind keine Schätzungen, sondern basieren auf präzisen Messmethoden über einen 90-Tage-Zeitraum nach dem Go-Live. Die Senkung der Cloud-Security-Kosten um 40 % wurde durch die Analyse der Azure Cost Management-Reports ermittelt. Wir verglichen die Summe der Kosten für alle Security-klassifizierten Ressourcen (Defender, Policy-Engines, Monitoring) vor und nach der Konsolidierung. Die Reduktion der Deployment-Zeit wurde über die CI/CD-Pipeline-Logs gemessen. Wir ermittelten die Median-Dauer vom Commit bis zur produktiven Verfügbarkeit. Die 100 % Compliance-Abdeckung resultiert aus dem Azure Policy-Compliance-Report, der jeden einzelnen Resource-Tag und jede Firewall-Regel gegen die definierte Baseline prüft. Schließlich wurde die Reduktion der Fehlkonfigurationen um 25 % über das Incident-Ticketing-System abgeleitet, indem wir die Anzahl der Sicherheits-Related-Tickets pro Monat im Vergleich zum Vorjahr analysierten.
Ergebnis: Messbarer Effekt auf Kosten und Effizienz
Nach der vollständigen Implementierung zeigte sich ein sofortiger und messbarer Effekt auf die Kostenstruktur und die Betriebseffizienz. Die Automatisierung eliminierte den manuellen Review-Overhead und reduzierte die Deployment-Zeiten drastisch. Gleichzeitig wurden redundante Security-Dienste identifiziert und konsolidiert, was die monatlichen Cloud-Ausgaben nachhaltig senkte.
Die Kern-KPIs nach 90 Tagen bestätigen den Erfolg:
- 40 % Senkung der spezifischen Cloud-Security-Kosten durch Konsolidierung und Automatisierung.
- Reduktion der Deployment-Zeit von 3 Tagen auf unter 4 Stunden pro Change Request.
- 100 % Compliance-Abdeckung durch automatische Policy-Enforcement ohne manuelle Intervention.
- 25 % weniger Fehlkonfigurationen im Produktivbetrieb dank präventiver Checks.
Learnings: Sicherheit als Code, nicht als Checkliste
Der Erfolg des Projekts basierte auf der engen Verzahnung von Infrastruktur und Policy-Logik. Manuelle Security-Checks sind in skalierenden Cloud-Umgebungen nicht nur langsam, sondern auch fehleranfällig. Durch die Verschiebung der Kontrolle in die Infrastruktur (Infrastructure as Code) wurde Sicherheit zum integralen Bestandteil des Entwicklungsprozesses. Ein weiterer wichtiger Punkt war die kontinuierliche Optimierung der Policies. Statische Regeln reichen nicht aus, wenn sich das Geschäft und die Bedrohungslandschaft ändern. Die Einführung eines monatlichen Review-Zyklus für die Policy-Definitionen stellte sicher, dass das System mit dem Wachstum des Unternehmens mitwächst, ohne dass der administrative Aufwand wieder in alte Muster zurückfällt.
Was wir heute anders machen würden
Rückblickend gibt es zwei Punkte, die wir in zukünftigen Projekten von Anfang an anders angehen würden. Erstens: Wir hätten die Schulung des internen Teams früher in die Projektphase 2 integriert. In diesem Projekt fand die intensive Schulung erst in Woche 7 statt. Hätte das Team die Policies bereits während der Entwicklung mitgestaltet, hätten wir Widerstände im Betrieb früher erkannt und die Akzeptanz gesteigert.
Zweitens: Wir würden von Anfang an eine „Sandbox-Umgebung“ für Policy-Tests vorsehen. Im aktuellen Projekt mussten neue Policies in einer isolierten Test-Resource-Group validiert werden, die erst kurz vor Phase 2 erstellt wurde. Eine dedizierte, permanente Sandbox hätte den Testprozess beschleunigt und das Risiko von Fehlfreigaben in der Testphase weiter reduziert. Diese beiden Anpassungen würden die Time-to-Value in ähnlichen Projekten voraussichtlich um weitere 10-15 % verbessern.