Der strategische Hebel: Warum manuelle Deploys im Mittelstand teurer sind als gedacht
Im dynamischen Umfeld von IT-Dienstleistern ist Geschwindigkeit kein Luxus, sondern ein Überlebensfaktor. Doch hinter der Fassade scheinbar einfacher Releases verbergen sich oft versteckte Kostenfaktoren, die das Budget belasten. Manuelle Deployment-Prozesse sind nicht nur langsam, sie sind auch ein erhebliches Risiko für die Qualität. Jeder manuelle Klick ist ein potenzieller Fehlerpunkt.
Wenn ein Entwickler wertvolle Stunden damit verbringt, Umgebungen zu konfigurieren, statt Code zu schreiben, entsteht ein Produktivitätsverlust, der sich direkt in der Marge niederschlägt. Eine automatisierte CI/CD-Pipeline eliminiert diese Reibungsverluste. Sie führt Code-Tests, Sicherheitsprüfungen und Deployment-Schritte deterministisch und wiederholbar aus.
Das Ergebnis ist eine drastisch verkürzte Time-to-Market. Für Geschäftsführer bedeutet das: weniger ungeplante Ausfälle, höhere Kundenzufriedenheit und – was oft übersehen wird – eine bessere Planbarkeit der IT-Kosten. Die Wahl zwischen den Marktführern Azure DevOps und GitHub Actions ist daher keine rein technische Entscheidung, sondern eine strategische Investitionsentscheidung.
Head-to-Head: Ökosystem-Vorteile und technische DNA
Beide Plattformen dominieren den Markt, bedienen aber unterschiedliche Philosophien. Azure DevOps ist das Kind des Microsoft-Ökosystems. Es ist tief in die Azure-Cloud, Microsoft 365 und Teams integriert. Wenn Ihr Unternehmen bereits auf Microsoft-Technologien setzt, ist die Reibung minimal. Die Lernkurve ist hier mittelhoch, da die Enterprise-Features mächtig, aber komplex sind.
GitHub Actions hingegen lebt von der Open-Source-Community. Es ist nativ an GitHub Repositories gebunden und skaliert über eine riesige Bibliothek an fertigen Workflows. Die Konfiguration erfolgt über YAML-Dateien, was für viele Entwickler niederschwelliger erscheint. GitHub Actions ist cloud-agnostischer und lässt sich leichter mit AWS, GCP oder lokalen Servern verbinden.
| Kriterium | Azure DevOps | GitHub Actions |
|---|---|---|
| Primäres Ökosystem | Microsoft / Azure | GitHub / Open Source |
| Kostenmodell | Ab 6,00 USD/Nutzer/Monat (Basic) | Free für Public, Pay-per-Second für Private |
| Integration | Tiefe Integration in MS 365, Azure, Teams | Natürliche Bindung an GitHub Repositories |
| Lernkurve | Mittelhoch (Enterprise-Features) | Niedrig (YAML-basiert, Community-Getrieben) |
Die Entscheidung hängt stark davon ab, wo Ihr Code lebt und welche Cloud-Dienste Sie primär nutzen. Ein Wechsel der Repository-Plattform ist aufwendig und sollte nur aus zwingenden strategischen Gründen erfolgen.
Kostenfalle oder Sparpotenzial? Die Wirtschaftlichkeits-Rechnung
Die Kostenberechnung ist oft der kritischste Faktor. Hier scheiden sich die Geister. Azure DevOps nutzt ein nutzerbasiertes Modell. Im Basic-Tarif zahlen Sie feste Lizenzkosten pro Nutzer (ab 6,00 USD/Nutzer/Monat). Dafür erhalten Sie unbegrenzte Builds und Pipelines. Das ist gut planbar, wenn Ihre Teamgröße stabil ist. Sie wissen genau, was Sie monatlich zahlen, unabhängig davon, wie oft Sie bauen.
GitHub Actions setzt auf Verbrauchsbasierte Kosten. Public Repositories sind kostenlos. Für private Repositories wird die verbrauchte CPU-Zeit berechnet. Hier liegt das große Sparpotenzial, aber auch das Risiko. Bei vielen kurzen, parallelen Builds kann GitHub Actions deutlich günstiger sein als die feste Azure-Lizenz. Bei stabilen, langlaufenden Pipelines mit hoher Nutzungsdauer kann sich das jedoch schnell umkehren.
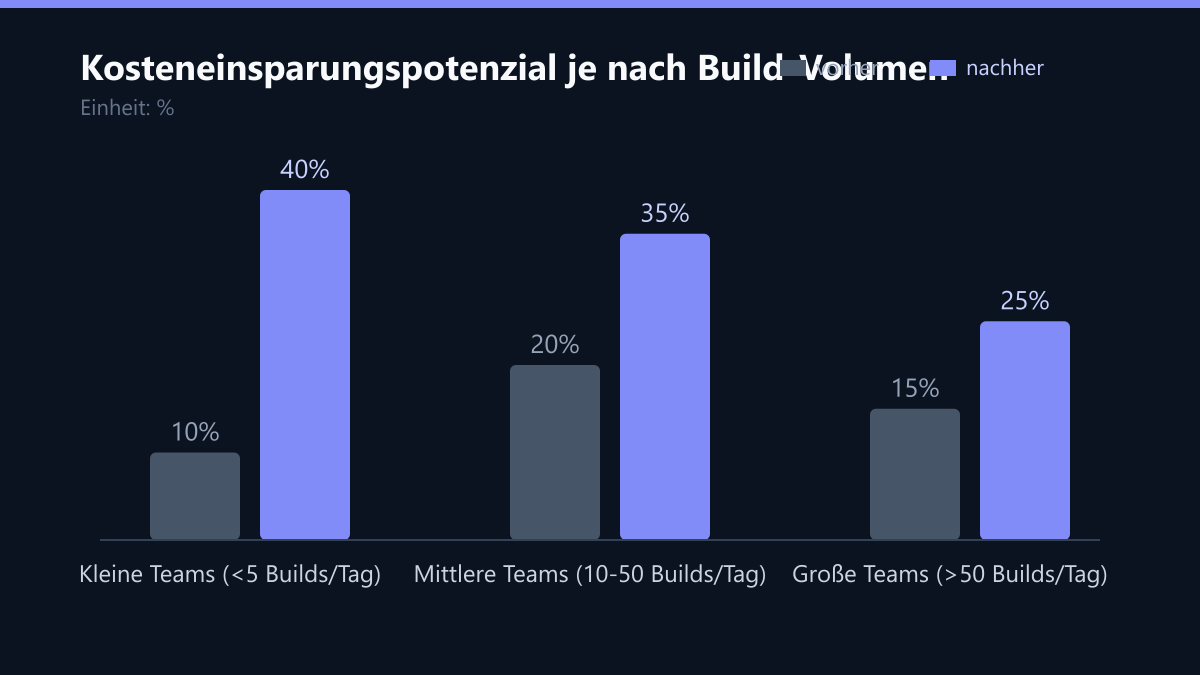
Ein typisches Szenario: Ein mittelständisches Unternehmen mit 10 Entwicklern und moderater Build-Frequenz (ca. 50 Builds pro Tag). Mit Azure DevOps Basic zahlen sie 60 USD/Monat. Mit GitHub Actions (unter Annahme eines Pro-Plans und Nutzung des Free-Tiers plus Überschuss) könnten die Kosten je nach Dauer der Builds bei 20-40 USD liegen. Das ist eine Einsparung von bis zu 40 %. Aber: Diese Zahl ist ein Beispiel. Sie müssen Ihre eigene Build-Frequenz und -Dauer messen, um eine valide Prognose zu erstellen. Versteckte Kosten entstehen oft durch Custom Images oder erweiterten Speicherplatz. Klären Sie dies vor dem Vertragsabschluss.
Sicherheit, Compliance und DSGVO: Wer trägt das Risiko?
IT-Dienstleister, besonders im Gesundheitswesen oder Finanzsektor, müssen strenge Sicherheitsstandards einhalten. Beide Plattformen bieten Enterprise-Sicherheitsfeatures, unterscheiden sich aber in der Verantwortung.
Azure DevOps bietet eine native Integration in Microsoft Defender for Cloud. Compliance-Zertifikate wie ISO 27001, SOC 2 und DSGVO-Unterstützung sind tief im System verankert. Die zentrale Verwaltung erleichtert die Nachweisbarkeit für Audits. Microsofts Compliance-Reporting-Tools sind ein klarer Vorteil für Unternehmen mit hohem Regulatorik-Anspruch.
GitHub Actions setzt stark auf das Shared-Responsibility-Modell. Sie müssen Secrets und Permissions selbst strikt verwalten. Die große Community-Aktions-Bibliothek ist ein Schwachpunkt, wenn sie nicht sorgfältig auditiert wird. Supply-Chain-Angriffe über kompromittierte Community-Actions sind eine reale Bedrohung. Sie müssen hier proaktiv sein: Nutzen Sie Code Scanning und Dependabot, um Sicherheitslücken automatisch zu identifizieren. Führen Sie regelmäßige Audits Ihrer Actions durch.
Für Unternehmen mit hohem Compliance-Anspruch ist Azure DevOps aufgrund der zentralen Verwaltung oft der sicherere Weg. Bei GitHub Actions liegt die Last der Sicherheit stärker auf den Schultern des IT-Teams.
Typische Fehler bei der Einführung
- Blindes Tool-Matching: Unternehmen wählen das Tool, weil der CTO es mag, ohne die vorhandene Infrastruktur zu analysieren. Das führt zu teuren Workarounds.
- Ignorieren der Kostenstruktur: Man geht von linearen Kosten aus, ohne die tatsächliche Build-Dauer und -Frequenz zu messen. Das führt zu Budget-Überraschungen.
- Fehlende Secrets-Management-Strategie: Secrets werden in YAML-Dateien hartkodiert oder unsicher gespeichert. Das ist ein schwerwiegender Sicherheitsverstoß.
- Kein Monitoring: Die Pipeline läuft, aber niemand weiß, ob sie langsam wird oder Kosten explodieren. Es fehlt das Feedback-Loop.
So messen Sie den Erfolg Ihrer CI/CD-Strategie
Ohne Messung keine Optimierung. Definieren Sie klare KPIs:
- Deployment Frequency: Wie oft deployen Sie? Ziel: Täglich oder mehr.
- Mean Time to Recovery (MTTR): Wie schnell sind Sie wieder online nach einem Fehler? Ziel: Stunden, nicht Tage.
- Change Failure Rate: Wie oft führt ein Change zu einem Ausfall? Ziel: Unter 10 %.
- Build Cost per Deployment: Was kostet ein einzelner Build? Vergleichen Sie Azure vs. GitHub über einen Zeitraum von 3 Monaten.
Nutzen Sie Dashboards, um diese Kennzahlen in Echtzeit zu visualisieren. Wenn die Build Cost pro Deployment steigt, ohne dass die Deployment Frequency steigt, ist Optimierungsbedarf gegeben.
Checkliste für Ihre Entscheidung
- Wo liegen unsere Code-Repositories (GitHub, Azure DevOps, GitLab)?
- Welches Cloud-Ökosystem nutzen wir primär (Azure, AWS, GCP)?
- Wie viele Entwickler und wie oft bauen wir pro Tag (Durchschnitt und Peak)?
- Welche Compliance-Anforderungen bestehen (DSGVO, ISO 27001, Branchenspezifisch)?
- Wer verwaltet die Secrets und wie? (Azure Key Vault, GitHub Secrets Manager?)
- Welches Budget ist für IT-Tools verfügbar (feste Lizenzen vs. variable Kosten)?
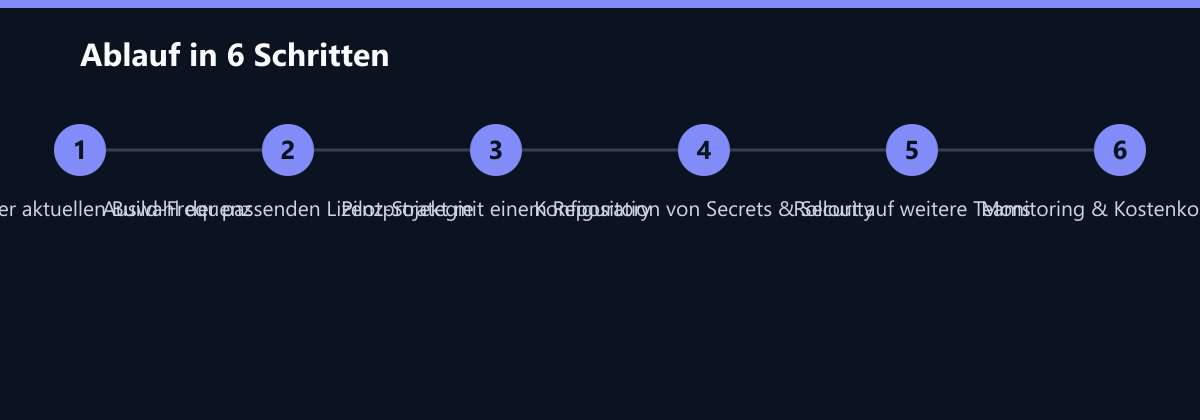
Implementierung in 4 Phasen
Der Einstieg sollte schrittweise erfolgen. Beginnen Sie nicht mit der kompletten Migration aller Projekte.
Phase 1: Pilotprojekt. Wählen Sie ein nicht-kritisches Repository. Implementieren Sie eine einfache Build- und Test-Pipeline. Messen Sie die Zeitersparnis und die Kosten.
Phase 2: Security & Secrets. Konfigurieren Sie das Secrets-Management. Richten Sie strenge Berechtigungen ein. Implementieren Sie Code Scanning.
Phase 3: Monitoring & Alerting. Verbinden Sie die Pipeline mit Ihrem Monitoring-System (z. B. Azure Monitor, Prometheus). Setzen Sie Alerts für fehlgeschlagene Builds oder ungewöhnliche Kosten an.
Phase 4: Rollout. Ausrollen auf weitere Teams und Projekte. Schulung der Entwickler in den spezifischen Syntax und Best Practices der gewählten Plattform. Eine mangelnde Schulung führt zu ineffizienten Pipelines.
Fazit: Die richtige Wahl für Ihren Mittelstand
Es gibt kein „besseres“ Tool, nur das „passendere“. Wenn Sie ein Microsoft-Shop sind, mit hohem Compliance-Anspruch und stabiler Teamgröße, ist Azure DevOps die kalkulierbarere und sicherere Wahl. Wenn Sie agil, open-source-orientiert und cloud-agnostisch arbeiten, mit variabler Build-Frequenz, ist GitHub Actions oft kosteneffizienter und flexibler.
Beide Lösungen lassen sich auch hybrid nutzen, was jedoch Komplexität und Kosten erhöht. Der Schlüssel liegt in der Datenbasierten Entscheidung. Analysieren Sie Ihre aktuelle Infrastruktur, messen Sie Ihre Builds und wählen Sie dann die Plattform, die zu Ihrer Strategie passt.
Core IT Services unterstützt Sie bei der Auswahl, Implementierung und dem Betrieb Ihrer CI/CD-Pipeline. Wir stellen sicher, dass Ihre Automatisierung sicher, kosteneffizient und skalierbar ist. Planen Sie einen Termin, um Ihre aktuelle Infrastruktur zu analysieren und die optimale Strategie zu entwickeln.
Passend dazu
- IT-Beratung & IT-Strategie
- IT-Automatisierung & Prozessautomatisierung
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- Veeam Backup & Replication vs. Azure Backup: Kosten und Leistung für den Mittelstand
- Hybride Azure-DR-Strategie: RTO auf 15 Minuten gesenkt
- Logistikunternehmen in Singapur: Optimierung der API-Latenz in einem hybriden Azure-AWS-Umfeld mit OpenTelemetry