Retention Policies: Mehr als nur Datensicherung
Viele Unternehmen betrachten Backups als rein operative IT-Aufgabe: Daten sichern, solange der Speicherplatz reicht. Dieser Ansatz ist nicht nur teuer, sondern birgt erhebliche Compliance-Risiken. Eine definierte Retention Policy regelt präzise, wie lange Daten gespeichert, wie oft sie geprüft und wann sie sicher gelöscht werden.
Für den Mittelstand ist die Balance zwischen regulatorischen Pflichten und wirtschaftlicher Effizienz entscheidend. Unnötig lange gespeicherte Daten treiben nicht nur die Storage-Kosten in die Höhe, sondern vergrößern auch die Angriffsfläche für Ransomware und Cyberangriffe. Eine klare, durchdachte Strategie reduziert beides signifikant.
Regulatorische Landschaft: NIS2, DSGVO & GoBD
Die genauen Aufbewahrungsdauern hängen stark von der Branche und der Art der Daten ab. Deutsche Unternehmen müssen mehrere Regelwerke gleichzeitig beachten:
- DSGVO: Das Prinzip der Speicherbegrenzung (Storage Limitation) verlangt, dass personenbezogene Daten nur so lange aufbewahrt werden, wie es für den Verarbeitungszweck erforderlich ist. Es gibt keine pauschale Frist, aber die Löschfristen müssen lückenlos dokumentiert werden.
- NIS2: Die Richtlinie fordert eine robuste Cybersecurity-Strategie, die regelmäßige Tests der Wiederherstellungsfähigkeit (Recovery Capability) einschließt. Backups müssen physisch oder logisch getrennt vom Produktivsystem liegen und gegen Manipulation geschützt sein.
- Handels- und Steuerrecht: Geschäftsunterlagen unterliegen der GoBD und müssen in der Regel 10 Jahre aufbewahrt werden. Technische Log-Dateien haben oft kürzere Fristen, beispielsweise 12 Monate für Sicherheitslogs.
Wichtig: Compliance endet nicht bei der Speicherung. Sie müssen nachweisen können, dass Backups regelmäßig getestet und bei Bedarf tatsächlich wiederhergestellt wurden.
Die wahre Kostenstruktur im Backup-Management
Die offensichtlichen Kosten sind die Storage-Kapazität. Doch die versteckten Kosten sind oft höher. Bei der Berechnung der Total Cost of Ownership (TCO) müssen folgende Faktoren berücksichtigt werden:
- Primär- vs. Sekundär-Storage: Hochverfügbare Arrays (SSD/NVMe) sind teuer. Langzeitarchivierung (Object Storage, Tape) ist günstiger, aber langsamer.
- Data Reduction: Deduplizierung und Komprimierung können den Speicherbedarf um 30–70 % senken. Diese Techniken müssen jedoch im Backup-Tool aktiviert und korrekt konfiguriert sein, um den vollen Effekt zu erzielen.
- Energie und Kühlung: Lokale Storage-Systeme verbrauchen kontinuierlich Strom. Cloud-Backups verschieben diese Kosten in die Abrechnung, eliminieren sie aber nicht vollständig.
- Management-Aufwand: Manuelle Backup-Prozesse binden wertvolle IT-Ressourcen. Automatisierte, orchestrierte Backups sparen Personalkosten, erfordern aber eine höhere initiale Investition in Software.
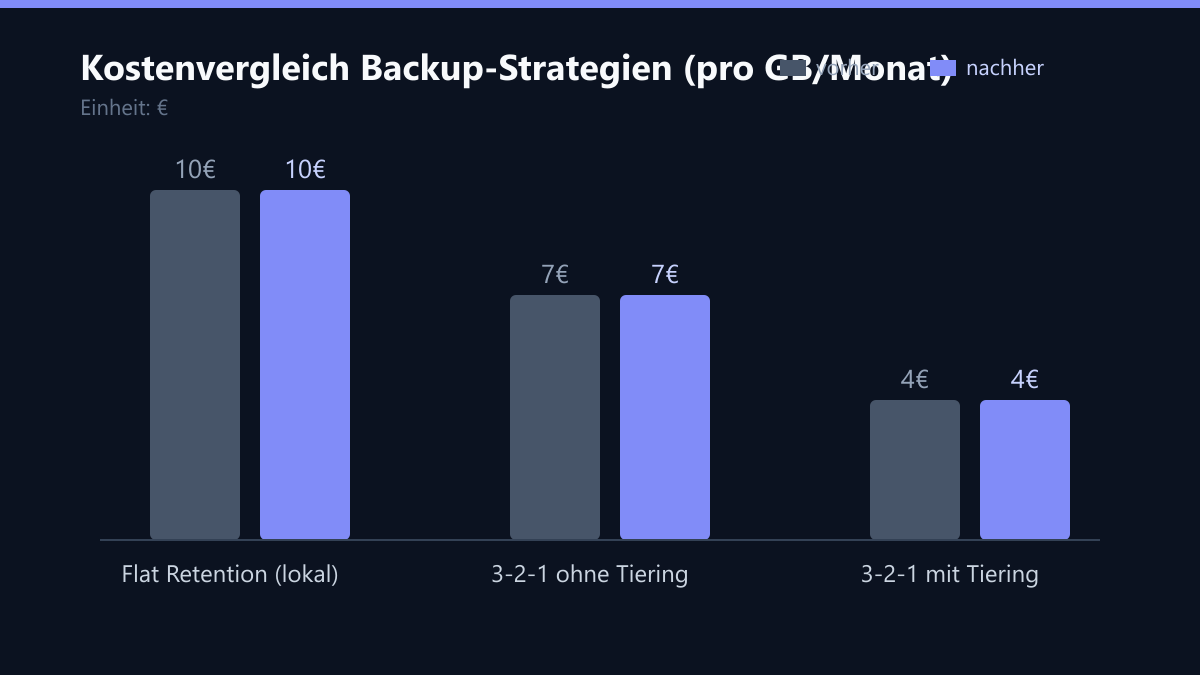
Ein typisches Mittelstandsunternehmen mit 5 TB Daten und einer Retention von 30 Tagen auf lokalen Disks zahlt oft doppelt so viel wie ein identisches Setup mit 3-2-1-Strategie (3 Kopien, 2 Medien, 1 offsite) und intelligenter Deduplizierung.
Die 3-2-1-Strategie als Basis für Effizienz
Die 3-2-1-Regel ist der Industriestandard für resiliente Backups. Sie dient als Grundlage, um Retention und Kosten zu steuern:
- 3 Kopien der Daten: Primärsystem, lokales Backup, offsite Backup.
- 2 verschiedene Medientypen: Z. B. NAS-Array und Cloud-Storage oder Tape.
- 1 Kopie offsite: Physisch getrennt oder in einer anderen Cloud-Region, um Katastrophen (Brände, Fluten, Ransomware) zu überstehen.
Optimierung durch Storage-Tiering:
Nicht alle Backups müssen gleich schnell wiederherstellbar sein. Nutzen Sie Storage-Tiering, um Kosten zu senken:
- Tier 1 (Hot): Letzte 7–30 Tage. Auf schnellen SSDs oder Hochleistungs-NAS. Für schnelle Ransomware-Recovery.
- Tier 2 (Warm): 30 Tage bis 1 Jahr. Auf kostengünstigeren HDDs oder Object Storage. Für Compliance und längere Fehlzeiten.
- Tier 3 (Cold): Über 1 Jahr. Auf Tape oder Archiving-Services. Für gesetzliche Aufbewahrungspflichten. Minimale Kosten, maximale Kapazität.
Durch dieses Tiering senken Sie die durchschnittlichen Storage-Kosten pro GB erheblich, während Sie die Compliance-Anforderungen vollständig erfüllen.
Automatisierung und Monitoring: Der unterschätzte Kostenhebel
Manuelle Backup-Jobs sind fehleranfällig und teuer in der Überwachung. Automatisierung ist der Schlüssel, um Retention Policies konsequent umzusetzen.
- Automatische Löschung: Konfigurieren Sie Ihre Backup-Software so, dass Daten nach Ablauf der definierten Frist automatisch und kryptografisch sicher gelöscht werden. Dies verhindert, dass alte, unnötige Daten die Kosten treiben.
- Intelligentes Monitoring: Überwachen Sie nicht nur den Erfolg der Backups, sondern auch die Speicherentwicklung. Setzen Sie Alerts, wenn die Kapazität 80 % erreicht oder wenn ungewöhnliche Datenmengen gesichert werden (mögliche Ransomware-Aktivität).
- Synthetische Full-Backups: Statt täglich ein volles Backup zu erstellen, erstellen Sie ein volles Backup wöchentlich und inkrementelle Backups dazwischen. Die Software kombiniert diese zu einem synthetischen Full-Backup. Das reduziert die Transferzeiten und Storage-Kosten um bis zu 50 %.
Empfehlung: Wählen Sie eine Backup-Lösung, die native Unterstützung für Tiering, Deduplizierung und automatisiertes Lifecycle-Management bietet. Tools wie Veeam, Commvault oder native Cloud-Angebote (Azure Backup, AWS Backup) bieten diese Funktionen.
Schritt-für-Schritt zur effizienten Retention-Strategie
So setzen Sie eine kosteneffiziente und compliant Retention Strategy um:
- Dateninventur erstellen: Identifizieren Sie alle Datenquellen, ihre Größe und ihre Compliance-Klassifizierung (personenbezogen, steuerlich relevant, technisch).
- Fristen definieren: Legen Sie für jede Datenkategorie die gesetzliche und betriebliche Aufbewahrungsdauer fest. Dokumentieren Sie dies in einer Retention Policy.
- Architektur wählen: Entscheiden Sie sich für eine 3-2-1-Strategie mit Storage-Tiering. Bewerten Sie, welche Daten in der Cloud und welche lokal gespeichert werden.
- Tooling implementieren: Wählen Sie eine Backup-Plattform, die Ihre definierten Policies automatisiert umsetzt. Stellen Sie Deduplizierung und Komprimierung sicher.
- Tests durchführen: Führen Sie quartalsweise Recovery-Tests durch. Dokumentieren Sie die Ergebnisse. Dies ist eine zwingende NIS2- und ISO-27001-Anforderung.
- Kosten tracken: Überwachen Sie die Storage-Kosten monatlich. Passen Sie die Retention-Fristen an, wenn sich die Datenmengen oder gesetzlichen Vorgaben ändern.
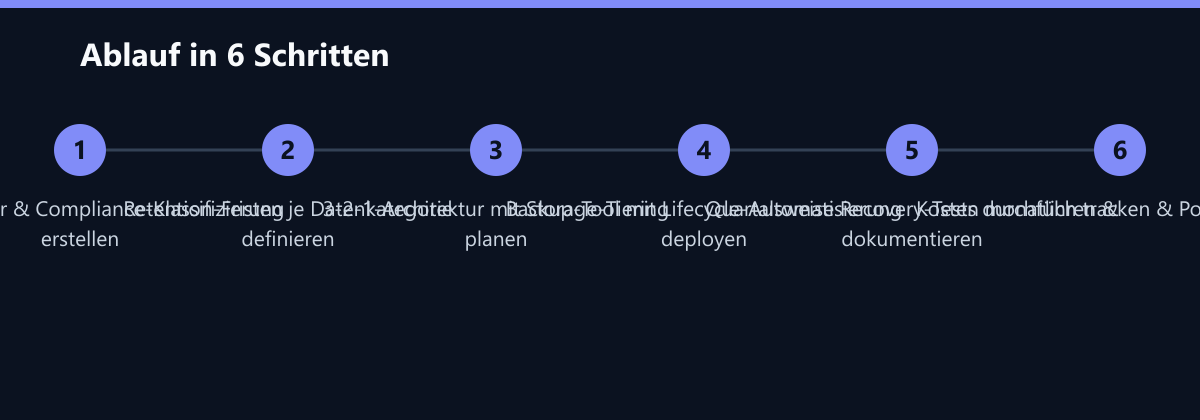
Durch diese strukturierte Annäherung vermeiden Sie teure Überdimensionierung und stellen sicher, dass Ihre IT-Landschaft sowohl sicher als auch wirtschaftlich bleibt.
Typische Fehler bei der Backup-Strategie
Auch erfahrene IT-Teams machen hier häufig Fehler, die teuer werden können:
- Einheits-Fristen für alle Daten: Viele Unternehmen speichern alle Backups gleich lange, oft konservativ überdimensioniert. Das führt dazu, dass personenbezogene Daten (DSGVO) zu lange liegen, während steuerliche Daten (GoBD) vielleicht zu kurz oder unstrukturiert aufbewahrt werden. Lösung: Granulare Policies pro Datenkategorie.
- Fehlende Test-Dokumentation: Backups werden zwar erstellt, aber die Wiederherstellung wird nie getestet oder die Tests nicht dokumentiert. Im Falle eines Audits oder einer Ransomware-Erkennung fehlt der Nachweis der Wiederherstellungsfähigkeit (RTO/RPO). Lösung: Automatisierte Test-Reports, die direkt im Compliance-Portal landen.
- Ignorieren der Egress-Kosten bei Cloud-Migration: Unternehmen migrieren alle Backups in die Cloud, um Hardwarekosten zu sparen, und stoßen bei der Wiederherstellung auf hohe Egress-Gebühren. Lösung: Hybrid-Strategie, bei der häufig benötigte Daten lokal bleiben.
So messen Sie den Erfolg Ihrer Retention-Strategie
Ohne Metriken bleibt die Strategie Theorie. Diese KPIs sollten Sie monatlich oder quartalsweise prüfen:
- Storage-Cost-per-GB: Vergleichen Sie die durchschnittlichen Kosten pro gespeicherter Gigabyte im Zeitverlauf. Ziel: Steigerungsrate unter der Inflation durch Tiering und Deduplizierung kompensieren.
- Recovery Time Objective (RTO) Compliance: Messen Sie die tatsächliche Zeit, die ein Recovery-Test dauert, im Vergleich zum definierten RTO. Ziel: 100 % der Tests innerhalb des RTO.
- Retention-Compliance-Quote: Anteil der Datenbestände, die exakt den definierten Löschfristen entsprechen. Ziel: 100 % Automatisierung der Löschung, keine manuellen Overrides ohne Dokumentation.
Methode: Nutzen Sie die Reporting-Funktionen Ihrer Backup-Suite (z. B. Veeam ONE, Azure Monitor). Exportieren Sie die Daten monatlich und vergleichen Sie sie mit dem Vorjahr. Eine Abweichung der Kosten um mehr als 10 % bei gleicher Datenmenge ist ein Warnsignal für ineffiziente Konfiguration.
Checkliste für die Implementierung
- Dateninventur mit Klassifizierung (DSGVO, GoBD, Technisch) abgeschlossen.
- Retention-Policy dokumentiert und von Compliance-Abteilung freigegeben.
- 3-2-1-Architektur mit definierten Tiers (Hot, Warm, Cold) geplant.
- Deduplizierung und Komprimierung im Backup-Tool aktiviert.
- Automatisierte Löschjobs für alle Tiers konfiguriert.
- Monitoring-Alerts für Kapazität (80 %) und anomale Datenmengen gesetzt.
- Erster vollständiger Recovery-Test durchgeführt und dokumentiert.
- Kosten-Tracking-Dashboard eingerichtet.
Passend dazu
- IT-Beratung & IT-Strategie
- Azure-Cloud-Kosten um 35 Prozent gesenkt
- Backup & Disaster Recovery
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- Veeam Backup & Replication vs. Azure Backup: Kosten und Leistung für den Mittelstand
- Cybersecurity Awareness Month: 5 Low-Cost Strategien für mehr Wachsamkeit im Q4