Der Helpdesk als erste Verteidigungslinie
In der modernen IT-Landschaft ist der Helpdesk weit mehr als nur eine Anlaufstelle für defekte Drucker oder vergessene Passwörter. Er ist die erste Verteidigungslinie gegen Cyberangriffe. Angreifer nutzen gezielt die soziale Komponente aus, indem sie Mitarbeiter kontaktieren, die oft den direkten Draht zu sensiblen Systemen haben. Gleichzeitig ist der Helpdesk das zentrale Nervensystem für die Meldungen von Mitarbeitern, die verdächtige E-Mails bemerken.
Viele Unternehmen im Mittelstand behandeln Phishing-Meldungen jedoch noch immer als lästigen Störfall. Diese Haltung ist gefährlich. Ohne klare Prozesse und geschultes Personal verwandelt sich eine einfache Meldung in einen langwierigen, unstrukturierten Vorgang. Das Ergebnis: Das Risiko, dass Schadsoftware durchrückt und sich im Netzwerk ausbreitet, steigt exponentiell.
Das Kernproblem liegt in der fehlenden Priorisierung. Wenn ein Phishing-Ticket im selben Workflow landet wie eine Anfrage nach einem neuen USB-Stick, geht wertvolle Zeit verloren. Jede Minute zählt bei aktiven Bedrohungen. Unklare Meldungen verzögern die Analyse, und ohne Feedback-Schleife passieren dieselben Fehler erneut. Ein sicherheitsorientierter Helpdesk muss daher in der Lage sein, Sicherheitsvorfälle sofort zu erkennen, zu priorisieren und zu eskalieren.
Typische Fehler bei der Phishing-Bearbeitung
Bevor wir in die Lösung eintauchen, lohnt sich ein Blick auf die häufigsten Fehlerquellen, die in der Praxis beobachtet werden:
- Fehlende Prioritätslogik: Sicherheitsmeldungen werden manuell priorisiert, was zu Verzögerungen führt, wenn das Team ausgelastet ist.
- Unvollständige Datenerfassung: Mitarbeiter melden nur den Betreff, aber nicht den Absender oder einen Screenshot. Das IT-Team muss nachfragen, was wertvolle Zeit kostet.
- Fehlende Isolation: Die Mail wird gelöscht, aber der betroffene Endpunkt wird nicht geprüft. Oft ist der Computer bereits infiziert.
- Kein Feedback: Der meldende Mitarbeiter erfährt nicht, ob seine Meldung korrekt war. Das demotiviert und führt dazu, dass er in Zukunft Mails lieber einfach löscht.
Effiziente Aufnahme: Vom Klick zum Ticket
Um Phishing-Vorfälle schnell zu erkennen, braucht es standardisierte Aufnahme-Workflows. Mitarbeiter müssen wissen, wie sie eine Meldung korrekt vornehmen, ohne den normalen Betrieb zu stören. Die technische Umsetzung beginnt mit der Definition eines eindeutigen Meldewegs. Ob ein dedizierter Button im Intranet oder eine spezielle E-Mail-Adresse: Der Weg muss intuitiv sein.
Best Practice: Nutzen Sie eine dedizierte Ticket-Kategorie „Sicherheitsverdacht“. Diese Tickets erhalten automatisch die höchste Priorität im Ticketsystem. Das eliminiert menschliche Fehler bei der Priorisierung.
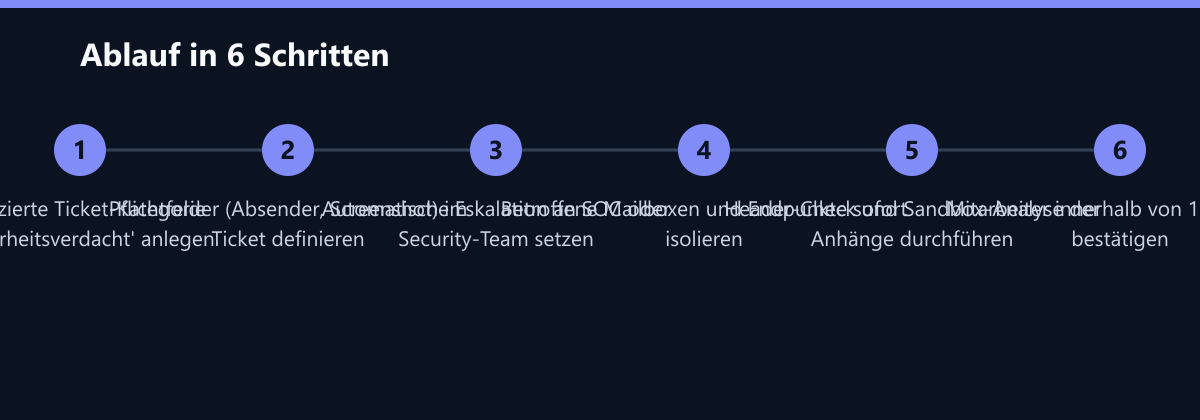
Um die Datenqualität sicherzustellen, sollten Pflichtfelder im Ticket-Formular hinterlegt werden. Dazu gehören:
- Absenderadresse
- Betreff der Mail
- Zeitstempel des Erhalts
- Screenshot der Mail (optional, aber empfohlen)
Sobald das Ticket erstellt wird, muss eine automatische Eskalation greifen. Direkte Weiterleitung an den SOC-Manager oder das Security-Team ist essenziell. Ein reiner IT-Support ohne Security-Kompetenz kann die folgenden Schritte nicht sicher durchführen.
Eine strukturierte Aufnahme reduziert die Bearbeitungszeit um bis zu 40 Prozent. Dieser Effekt entsteht, weil das Security-Team sofort alle nötigen Informationen hat und nicht erst Rückfragen stellen muss.
Analyse und Reaktion: Vom Ticket zum Block
Nach der Meldung folgt die technische Analyse. Hier entscheidet sich, ob die Bedrohung isoliert wird oder sich im Netzwerk ausbreitet. Die Reaktion muss schnell und dokumentiert erfolgen, um spätere Audits und Compliance-Anforderungen (z. B. NIS2) zu erfüllen.
Die Schritte der Reaktion sollten wie folgt ablaufen:
- Isolation: Betroffene Mailboxen oder Endpunkte temporär blockieren. Dies verhindert, dass der Angreifer weitere Mails senden oder empfangen kann.
- Analyse: Header-Check und Sandbox-Analyse der Anhänge. Hier wird geprüft, ob der Link auf eine bekannte Malware-Seite zeigt oder der Anhang Schadcode enthält.
- Beseitigung: Löschung der Mail in allen Postfächern und Quarentäne der Datei. Das ist besonders wichtig, wenn die Mail an mehrere Mitarbeiter ging.
- Recovery: Prüfung, ob bereits Credentials kompromittiert wurden. Wurde auf den Link geklickt? Wurde ein Passwort eingegeben? In diesem Fall müssen Passwörter zurückgesetzt und Sessions beendet werden.
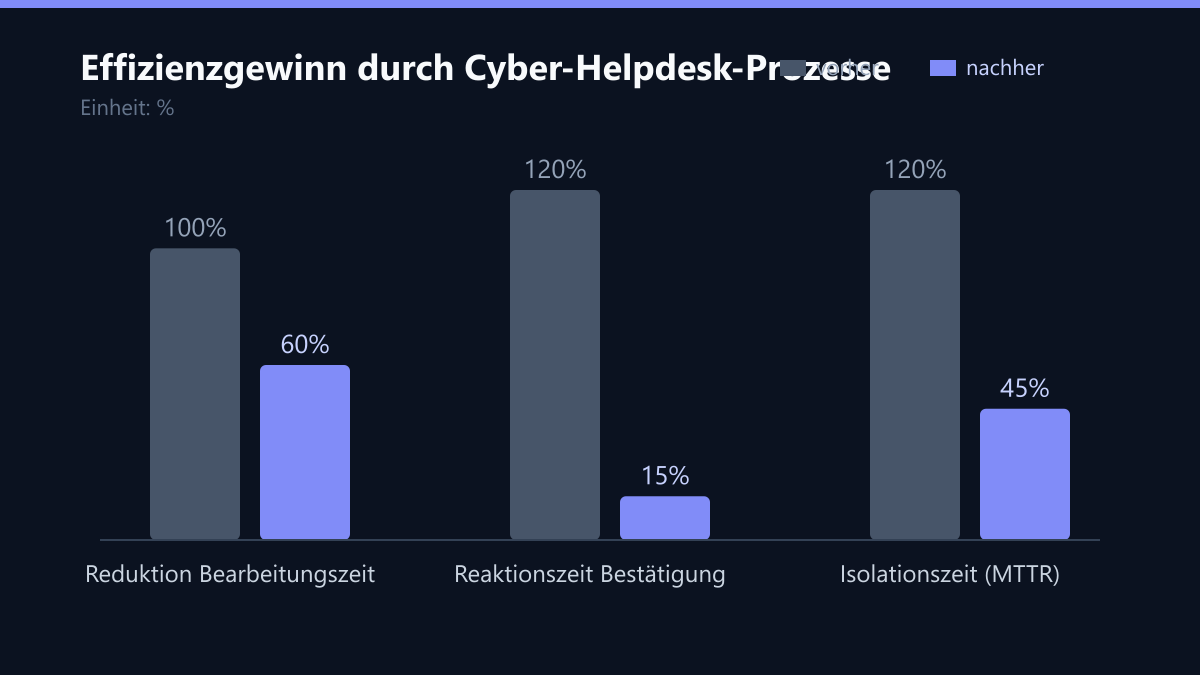
Die Reaktionszeit ist hier der entscheidende Faktor. Während manuelle Prozesse oft Stunden dauern, können automatisierte Playbooks die Isolation in wenigen Minuten durchführen. Die Dokumentation dieser Schritte ist nicht nur für die IT-Leitung wichtig, sondern auch für die Compliance. NIS2 verlangt eine nachweisbare Reaktionsfähigkeit.
Kommunikation und Schulung der Belegschaft
Ein sicherer Helpdesk nützt wenig, wenn Mitarbeiter weiterhin auf Phishing-Mails klicken. Der Helpdesk ist das Bindeglied zwischen IT und Belegschaft. Er sollte nicht nur Probleme lösen, sondern auch schulen und motivieren.
Mitarbeiter, die wissen, dass ihre Meldungen schnell und kompetent bearbeitet werden, melden verdächtige Mails häufiger und genauer. Das erfordert eine Kultur des positiven Feedbacks.
Maßnahmen für die Belegschaft:
- Sofort-Feedback: Bestätigung der Meldung innerhalb von 15 Minuten. Eine kurze E-Mail oder ein Chat-Nachricht: “Danke für Ihre Meldung. Wir prüfen das gerade.”
- Lernmomente: Kurze, anonyme Auswertung erfolgreicher Meldungen im Newsletter. “Diese Woche haben 12 Mitarbeiter verdächtige Mails gemeldet. Danke!”
- Regelmäßige Tests: Gezielte Phishing-Simulationen mit nachgelagerter Schulung. Wichtig: Die Simulationen sollten nicht bestrafend sein, sondern als Lernchance verstanden werden.
Diese Maßnahmen erhöhen die Meldungsrate und verbessern die Qualität der Meldungen. Mitarbeiter fühlen sich wahrgenommen und Teil des Sicherheitsprozesses.
KPIs und Metriken für die Sicherheit
Was nicht gemessen wird, wird nicht verbessert. Für den sicherheitsfokussierten Helpdesk sind spezifische KPIs entscheidend. Diese geben dem Geschäftsführer und der IT-Leitung einen objektiven Einblick in die Sicherheitslage.
Wichtige Kennzahlen:
- Mittlere Reaktionszeit (MTTR): Zeit von der Meldung bis zur Isolation. Ziel: Unter 60 Minuten.
- Meldungsrate: Anzahl der gemeldeten Phishing-Mails pro Mitarbeiter und Monat. Eine steigende Rate ist ein positives Zeichen.
- Erfolgsquote der Simulationen: Wie viele Mitarbeiter klicken auf Test-Mails? Ziel: Unter 5 %.
- Wiederholungsrate: Wie oft melden dieselben Mitarbeiter erneut? Eine niedrige Rate zeigt, dass die Schulung wirkt.
Empfehlung: Review diese Metriken monatlich im IT-Steering-Committee. So wird die Sicherheit zum festen Bestandteil der Unternehmenssteuerung.
Integration in das Gesamtsicherheitskonzept
Der Helpdesk agiert nicht im luftleeren Raum. Er muss eng mit dem Security-Operations-Center (SOC), dem Endpoint-Protection-System und der E-Mail-Security-Lösung verbunden sein. Manuelle Prozesse stoßen hier schnell an ihre Grenzen.
Technische Integration:
- API-Anbindung: Automatische Kommunikation zwischen Ticket-System und Security-Tools. Wenn ein Ticket als “Kritisch” markiert wird, kann die API automatisch den Endpunkt isolieren.
- Zentrales Dashboard: Einheitliche Übersicht über alle Sicherheitsvorfälle. So hat das Team einen vollständigen Überblick.
- Automatisierte Playbooks: Standardisierte Reaktionen auf häufige Angriffsmuster. Das reduziert den manuellen Aufwand und beschleunigt die Reaktion.
Nur durch diese Vernetzung wird der Helpdesk zu einem aktiven Bestandteil der Cybersecurity-Strategie und nicht nur zu einer reaktiven Störfallzentrale.
Checkliste für den sicherheitsorientierten Helpdesk
- Meldeweg definiert: Gibt es einen eindeutigen, beworbenen Weg zur Meldung?
- Priorisierung automatisiert: Werden Sicherheits-Tickets automatisch priorisiert?
- Pflichtfelder hinterlegt: Werden Absender, Betreff und Zeitstempel erfasst?
- Eskalation gesetzt: Wird das Security-Team automatisch informiert?
- Isolation möglich: Kann der Helpdesk Endpunkte und Mailboxen isolieren?
- Feedback-Schleife: Erhalten Mitarbeiter eine Bestätigung innerhalb von 15 Minuten?
- KPIs gemessen: Werden MTTR und Meldungsrate monatlich ausgewertet?
- Integration vorhanden: Ist das Ticketsystem mit Security-Tools verbunden?
Mit diesen Schritten wird Ihr IT-Helpdesk zu einem starken Partner in der Cybersecurity. Die Investition in Prozesse und Schulung zahlt sich schnell aus: weniger Vorfälle, schnellere Reaktionen und eine sicherere IT-Landschaft.
Passend dazu
- IT-Security & Cybersecurity
- IT-Support & Helpdesk
- Cloud Services & Cloud-Migration
- 3DS-Prüfung für Backups: Warum regelmäßige Wiederherstellungstests Pflicht sind
- 5 Anzeichen, dass Ihr Helpdesk das Unternehmenswachstum bremst
- Cybersecurity Awareness Month: 5 Low-Cost Strategien für mehr Wachsamkeit im Q4
- Cybersecurity-Budget 2025: So kalkulieren Sie den ROI für Endpoint Protection
- Warum gezielte Angriffe auf die C-Suite scheitern und wie man Führungskräfte wirksam trainiert
- Warum generische Cybersecurity-Kurse versagen und wie rollenspezifische Schulungen funktionieren