Das 3DS-Modell: Integrität, Verfügbarkeit, Wiederherstellbarkeit
Ein Backup ist nur so gut wie die Sicherheit, dass es im Ernstfall tatsächlich funktioniert. Das 3DS-Modell definiert drei zentrale Kriterien, die jede Backup-Strategie erfüllen muss: Data Integrity (Datenintegrität), Data Availability (Datenverfügbarkeit) und Data Recoverability (Wiederherstellbarkeit). Ohne systematische Prüfung dieser drei Punkte bleibt ein Backup ein bloßer Datenstapel ohne operativen Wert.
Viele Unternehmen im Mittelstand konzentrieren sich ausschließlich auf das Speichern von Daten. Sie prüfen selten, ob die gespeicherten Dateien noch lesbar sind oder ob die Metadaten korrekt zugeordnet sind. Diese Lücke wird bei einem Ransomware-Angriff oder einem Hardware-Ausfall zum kritischen Risiko. Die 3DS-Prüfung stellt sicher, dass Ihre Daten nicht nur existieren, sondern auch funktionsfähig sind.
Warum reine Backup-Jobs nicht ausreichen
Ein grüner Haken im Backup-Log bedeutet nicht automatisch, dass die Daten wiederhergestellt werden können. Backup-Software meldet oft nur den erfolgreichen Transfer der Datenblöcke. Sie validiert dabei nicht, ob die Dateisystem-Struktur intakt geblieben ist oder ob Korruptionen während der Übertragung auftraten. Diese stillen Fehler führen dazu, dass einzelne Dateien oder ganze Partitionen im Wiederherstellungsprozess fehlschlagen.
- Stille Korruption: Daten werden geschrieben, sind aber logisch beschädigt.
- Metadaten-Fehler: Die Zuordnung zwischen Datei und Speicherort geht verloren.
- Versionierungsprobleme: Falsche Snapshots werden als aktuell markiert.
Nur durch aktive Tests wird sichtbar, ob die Backup-Kette lückenlos ist. Passive Überwachung reicht für die Sicherheit der Geschäftsprozesse nicht aus.
Typische Fehler bei der Backup-Validierung
In der Praxis beobachten wir bei Audits immer wieder dieselben Schwachstellen, die erst im Ernstfall aufbrechen:
- Fehlende Anwendungskonsistenz: Bei virtuellen Maschinen wird nur der Speicher gesichert, aber nicht der Transaktionszustand der Datenbank. Beim Restore entstehen inkonsistente Daten, die zu Abhängigkeitsfehlern führen.
- Ungetestete Netzwerkpfade: Die Wiederherstellung läuft über einen anderen Pfad als das Backup. Wenn dieser Pfad im Notfall überlastet ist oder eine Firewall-Regel fehlt, scheitert der Restore, obwohl die Daten intakt sind.
- Dokumentationslücken: Die Testprotokolle werden zwar geführt, aber nicht mit den SLAs (RTO/RPO) abgeglichen. Es fehlt der Nachweis, dass die gemessenen Zeiten die vertraglich zugesicherten Werte einhalten.
Die Rolle der Wiederherstellungstests in der Compliance
Normen wie ISO 27001, NIS2 und DSGVO verlangen nachweisbare Maßnahmen zum Schutz der Datenverfügbarkeit. Ein rein dokumentiertes Backup-Konzept ohne Testprotokolle reicht für eine erfolgreiche Zertifizierung oder Prüfung durch den Datenschutzbeauftragten oft nicht aus. Prüfer verlangen Belege dafür, dass im Schadensfall eine zeitnahe Wiederherstellung tatsächlich möglich ist.
Die Dokumentation der 3DS-Prüfung dient als Nachweis für die Sorgfaltspflicht. Sie zeigt, dass das Unternehmen die Risiken erkannt und aktiv managt. Dies senkt nicht nur das rechtliche Risiko, sondern stärkt auch die Verhandlungsposition gegenüber Versicherungsträgern bei der Cyber-Versicherung.
Praktische Umsetzung der 3DS-Prüfung
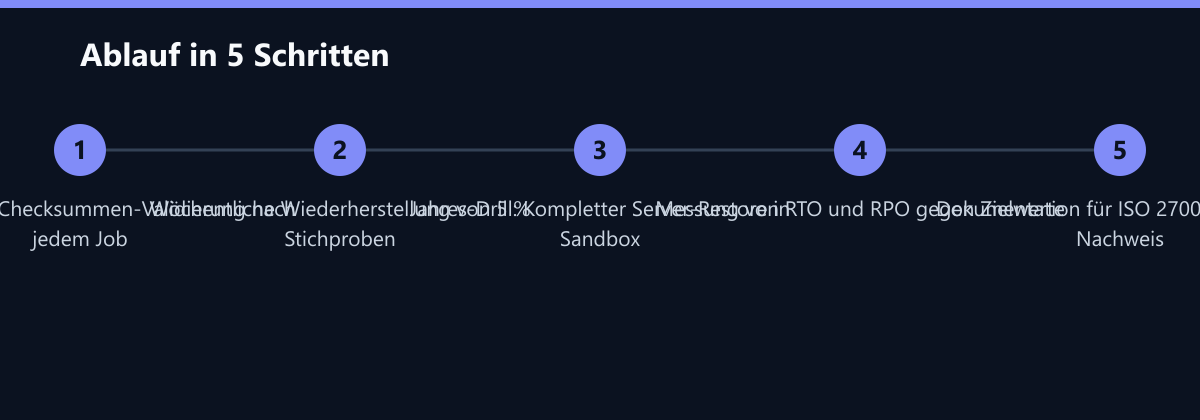
Die Umsetzung sollte in drei Stufen erfolgen, um einen effizienten Aufwand mit hoher Sicherheit zu verbinden. Stufe 1 ist die automatische Validierung direkt nach dem Backup-Job. Hier prüft die Software die Prüfsummen (Checksums) und die Struktur der Daten. Stufe 2 ist der gezielte Test einzelner kritischer Dateien oder Datenbanken. Stufe 3 ist der vollständige Disaster Recovery Drill, bei dem ein gesamter Server oder eine Anwendung in einer isolierten Umgebung wiederhergestellt wird.
- Tägliche Prüfung: Automatische Checksummen-Vergleiche und Log-Analyse.
- Wöchentliche Prüfung: Wiederherstellung von Stichproben (z. B. 5 % der Daten) in einen Testbereich.
- Jahresprüfung: Vollständiger DR-Drill mit Messung der RTO (Recovery Time Objective) und RPO (Recovery Point Objective).
Diese gestaffelte Herangehensweise gewährleistet eine kontinuierliche Kontrolle ohne excessive Ressourcenbindung.
Metriken und KPIs für die Backup-Qualität
Geschäftsführer und IT-Leiter sollten konkrete Kennzahlen nutzen, um den Status ihrer Backup-Infrastruktur zu bewerten. Die wichtigste Metrik ist die Erfolgsquote der Wiederherstellungstests. Sie sollte bei 100 % liegen. Abweichungen erfordern eine sofortige Root-Cause-Analyse.
- Erfolgsquote Tests: Anteil der erfolgreich wiederhergestellten Objekte.
- Mittlere Wiederherstellungszeit (MTTR): Wie lange dauert die komplette Wiederherstellung eines definierten Szenarios?
- Datenfrische (RPO): Wie alt ist die jüngste verifizierte Backup-Version?
Diese KPIs gehören in das monatliche IT-Reporting. Sie ermöglichen eine objektive Bewertung der Resilienz und geben frühzeitig Hinweise auf schwächelnde Komponenten in der Infrastruktur.
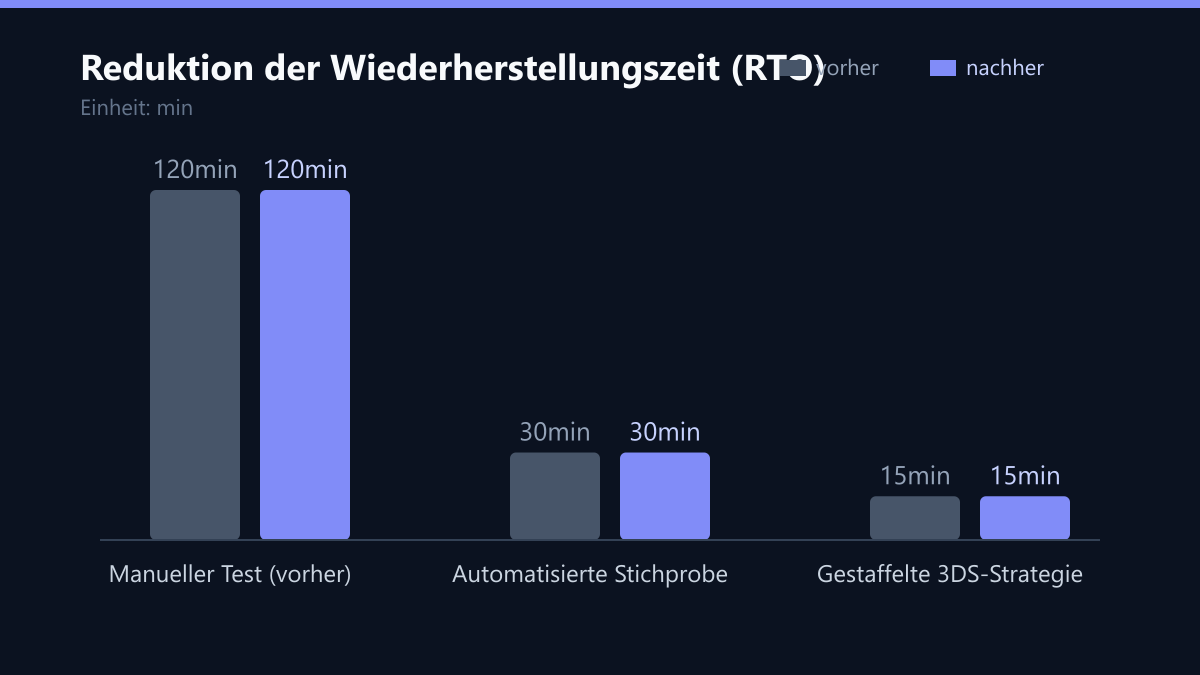
Ein praxisnahes Beispiel aus der Umsetzung zeigt den deutlichen Unterschied: Bei der manuellen, ungesteuerten Wiederherstellung kritischer Systeme lag die durchschnittliche RTO bei 120 Minuten. Durch die Einführung der automatisierten 3DS-Prüfung mit wöchentlichen Stichproben und optimierten Netzwerkpfaden konnte diese Zeit auf 15 Minuten gesenkt werden. Das entspricht einer Reduktion der Ausfallzeit um 87,5 %.
So messen Sie den Erfolg
Um die Wirksamkeit der 3DS-Strategie objektiv zu belegen, definieren Sie folgende Kennzahlen und Methoden:
- Erfolgsquote der Restores: Zielwert ist 100 %. Methode: Automatisierter Log-Abgleich nach jedem wöchentlichen Stichproben-Test. Jeder Fehler wird als „Failed“ gewertet und blockiert den Status „Green“.
- RTO-Abweichung: Vergleichen Sie die gemessene Wiederherstellungszeit mit dem definierten Ziel (z. B. 4 Stunden). Methode: Zeitstempel-Aufzeichnung vom Start des Restore-Prozesses bis zur erfolgreichen Verbindung der Anwendung. Abweichungen über 10 % lösen eine Alarmierung aus.
- Datenfrische (RPO): Messung der Zeitdifferenz zwischen letzter Änderung und letztem validierten Backup. Methode: Abfrage der Metadaten der letzten geprüften Checksumme. Zielwert ist meist unter 15 Minuten für kritische Transaktionen.
Diese Werte sollten quartalsweise im Vorstand berichtet werden, um die strategische Resilienz transparent zu machen.
Checkliste für die 3DS-Einführung
- Kritische Assets identifizieren und RTO/RPO-Ziele definieren.
- Automatische Checksummen-Prüfung in die Backup-Pipeline integrieren.
- Wöchentlichen Stichproben-Test (5 % der Daten) konfigurieren.
- Isolierte Testumgebung (Sandbox) für den Jahres-Drill bereitstellen.
- Monitoring-Alerts für fehlgeschlagene Validierungen einrichten.
- Dokumentation der Testprotokolle für Compliance-Audits vorbereiten.
Fazit: Resilienz als Wettbewerbsvorteil
Die 3DS-Prüfung ist keine optionale Zusatzleistung, sondern die Grundlage für digitale Resilienz. Unternehmen, die ihre Backups regelmäßig testen, minimieren Ausfallzeiten und schützen ihren Ruf bei Kunden und Partnern. Im Mittelstand, wo IT-Ressourcen begrenzt sind, schafft die automatisierte und gestaffelte Prüfung Sicherheit bei überschaubarem Aufwand.
Investieren Sie in die Validierung Ihrer Daten. Nur wer weiß, dass sein Backup funktioniert, kann sich auf das Wesentliche konzentrieren: das Wachstum des Unternehmens.
Passend dazu
- IT-Beratung & IT-Strategie
- KI-Beratung & KI-Strategie
- Automatisierte NIS2-Readiness-Prüfung senkt Audit-Zeit für mittelständische Logistikfirma in München um 40 Prozent
- Automatisierung der Kreditprüfung im Mittelstand: 40 Prozent weniger Bearbeitungszeit durch LLM-Workflows
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- E-Commerce Entwicklung
- DDoS-Schutz im Hosting: Warum Standard-Pakete für E-Commerce nicht reichen
- Prozessautomatisierung in der Finanzabteilung: Effizienzsteigerung durch KI und Automatisierung
- Ransomware-Resilienz: Wie immutable Backups und Air-Gapped-Strategien Ihren Mittelstand schützen
- 5 häufige Fehler bei der Cloud-Migration von Legacy-Software
- DSGVO und IT-Sicherheit: 7 technische Maßnahmen für die Prüfung
- Warum Ihr aktuelles IT-Monitoring nicht ausreicht: Die Lücke zwischen Uptime und User Experience
- Warum Teams-Calls scheitern: Netzwerk- und Bandbreitenprobleme in hybriden Büros
- Warum Ihre Website langsam ist: Datenbank- und Server-Bottlenecks in 10 Minuten diagnostizieren
- DSGVO-Schulungen: Diese Inhalte sind Pflicht
- Warum Ihr IT-Monitoring kritische Ausfälle verfehlt und wie Sie das beheben
- MFA Implementation Guide: Warum SMS-Codes versagen und was stattdessen funktioniert
- Warum Ihre WordPress-Website langsam ist: 5 Hosting-Fehler
- Warum Ihr IT-Helpdesk einen Cybersecurity-Fokus braucht
- Klinische Praxis in Berlin: DSGVO-Konformität durch isolierte, verschlüsselte Backups
- Warum Ihr IT-Team überlastet ist: Tier 1 Support mit KI automatisieren
- Warum gezielte Angriffe auf die C-Suite scheitern und wie man Führungskräfte wirksam trainiert
- Warum generische Cybersecurity-Kurse versagen und wie rollenspezifische Schulungen funktionieren