Das Problem dezentraler Log-Strukturen
Viele Mittelständler speichern Logs verstreut auf lokalen Servern, Firewalls und Endgeräten. Diese Insellösungen erschweren die schnelle Auswertung bei Sicherheitsvorfällen erheblich. Bei einer Prüfung durch die Aufsichtsbehörde fehlt oft der Nachweis, dass Ereignisse über einen definierten Zeitraum hinweg gesichert und verfügbar waren. Dezentrale Strukturen erhöhen das Risiko von Datenverlust und erhöhen den manuellen Aufwand für die Protokollierung.
In der Praxis bedeutet das: Wenn ein Security-Event eintritt, müssen IT-Mitarbeiter zwischen Dutzenden von Systemen wechseln, Dateien manuell exportieren und in Excel-Tabellen zusammenführen. Dieser Prozess ist nicht nur zeitaufwendig, sondern auch fehleranfällig. Oft gehen dabei wichtige Korrelationen verloren, die für die Rekonstruktion eines Angriffsverlaufs entscheidend sind.
Was zentralisiertes Log-Management bedeutet
Zentralisiertes Log-Management bündelt alle System-, Anwendungs- und Netzwerkereignisse in einer einzigen, gesicherten Datenbank. Diese Plattform normalisiert die Daten und erstellt daraus aussagekräftige Berichte.
Der Prozess umfasst drei Kernschritte:
- Sammeln: Automatisierte Übertragung von Logs aus allen Quellen (Windows, Linux, Cloud, Netzwerk).
- Normalisieren: Einheitliche Formate für die Analyse.
- Archivieren: Langfristige, manipulationssichere Speicherung gemäß gesetzlichen Vorgaben.
Durch die Normalisierung werden unterschiedliche Log-Formate (z. B. Syslog, Windows Event Log, JSON) in ein einheitliches Schema übersetzt. Das ermöglicht es, komplexe Suchanfragen über verschiedene Plattformen hinweg zu stellen, ohne dass Experten jedes einzelne Format beherrschen müssen.
Direkter Einfluss auf Compliance-Kosten
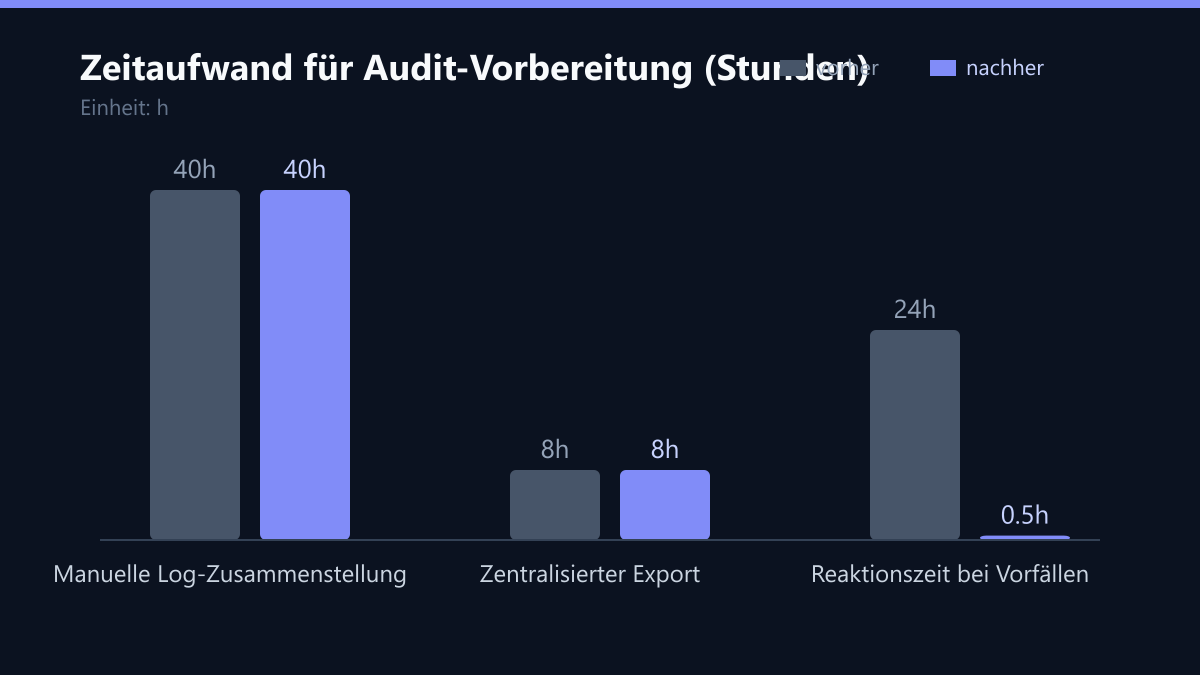
Compliance-Kosten entstehen nicht nur durch Softwarelizenzen, sondern vor allem durch Arbeitszeit. Ein zentralisiertes System reduziert den manuellen Aufwand für Audits drastisch.
Statt Tage mit der manuellen Zusammenstellung von Logs zu verbringen, können IT-Verantwortliche in wenigen Minuten gezielte Berichte exportieren. Dies senkt die internen Arbeitskosten und minimiert das Risiko teurer Bußgelder bei mangelnder Nachweispflicht.
Betrachtet man die Kostenstruktur genauer, verschiebt sich das Verhältnis von variable zu fixen Kosten. Während manuelle Prozesse bei jeder Prüfung neue Personalkosten verursachen, amortisiert sich die Investition in eine zentrale Plattform durch die einmalige Einrichtung und die wiederkehrenden Einsparungen bei jedem Folge-Audit.
NIS2 und die neue Prüfschärfe
Mit der NIS2-Richtlinie steigen die Anforderungen an die Protokollierung von Sicherheitsvorfällen. Unternehmen müssen nun lückenlose Nachweise über den Zugriff auf kritische Systeme erbringen.
Zentralisierte Logs ermöglichen eine präzise Rekonstruktion von Angriffswegen. Sie zeigen, welche Accounts aktiv waren, wann Daten abgerufen wurden und welche Gegenmaßnahmen ergriffen wurden. Für Geschäftsführer bedeutet das: Ein klares, nachvollziehbares Protokoll ersetzt lange Diskussionen mit Prüfern.
Die neue Prüfschärfe verlangt nicht nur die Speicherung, sondern auch die Verfügbarkeit und Integrität der Logs. Wenn ein Prüfer fragt, wer wann auf ein bestimmtes Datenbank-Cluster zugegriffen hat, muss diese Information sofort und unverfälscht abrufbar sein. Ohne zentrale Lösung ist dieser Nachweis oft nicht mehr leistbar, da die relevanten Log-Einträge auf verschiedenen Servern liegen und teilweise bereits durch lokale Rotation gelöscht wurden.
Vergleich: Manuell vs. Automatisiert
Der Unterschied zwischen manueller und automatisierter Log-Bearbeitung zeigt sich besonders im Zeitaufwand und der Fehlerquote.
| Kriterium | Manuelle Bearbeitung | Zentralisiertes System |
|---|---|---|
| Reaktionszeit | Stunden bis Tage | Minuten |
| Fehlerquote | Hoch (menschlich) | Minimal |
| Audit-Vorbereitung | Sehr hoher Aufwand | Export auf Knopfdruck |
| Kostenstruktur | Variable Personalstunden | Feste Lizenzkosten |
Automatisierung wandelt variable Personalkosten in kalkulierbare Betriebskosten um.
Besonders die Reaktionszeit ist ein kritischer Faktor. In einem Sicherheitsvorfall zählt jede Minute. Während manuelle Auswertungen oft erst nach Stunden oder Tagen ein vollständiges Bild ergeben, liefert ein zentralisiertes System in Minuten eine korrelierte Übersicht. Das ermöglicht es, Gegenmaßnahmen schneller zu ergreifen und den Schaden zu begrenzen.
Typische Fehler bei der Einführung
Auch bei der Einführung von Log-Management-Systemen lauern einige Fallstricke, die die Effizienz mindern oder die Compliance gefährden können.
- Fehlende Priorisierung der Quellen: Viele Unternehmen versuchen, von Anfang an alle Logs zu sammeln. Das führt zu einem Daten-Ozean, der die Auswertung erschwert und die Kosten für Speicher und Lizenzen in die Höhe treibt. Besser ist es, kritische Quellen (Firewalls, Domain Controller, Datenbankserver) zuerst zu priorisieren und erst dann schrittweise zu erweitern.
- Ignorieren der Aufbewahrungsfristen: Oft werden die gesetzlichen oder branchenspezifischen Aufbewahrungsfristen nicht in der Konfiguration berücksichtigt. Wenn Logs nach 30 Tagen automatisch gelöscht werden, obwohl die NIS2 oder andere Vorschriften 90 Tage oder mehr verlangen, ist der Compliance-Nachweis nicht mehr möglich.
- Fehlende Zugriffsrechte-Steuerung: Wenn alle IT-Mitarbeiter unbegrenzten Zugriff auf die Log-Datenbank haben, wird die Integrität der Logs infrage gestellt. Es muss sichergestellt werden, dass nur berechtigte Personen auf sensible Logs zugreifen können und dass jede Zugriffsaktion selbst protokolliert wird.
- Keine Automatisierung der Berichte: Wenn Berichte für Audits weiterhin manuell erstellt werden, obwohl die Daten zentralisiert sind, wird der volle Nutzen des Systems nicht ausgeschöpft. Dashboards und automatische Report-Generatoren sollten Teil der Standard-Konfiguration sein.
Umsetzung im Mittelstand: Drei Schritte
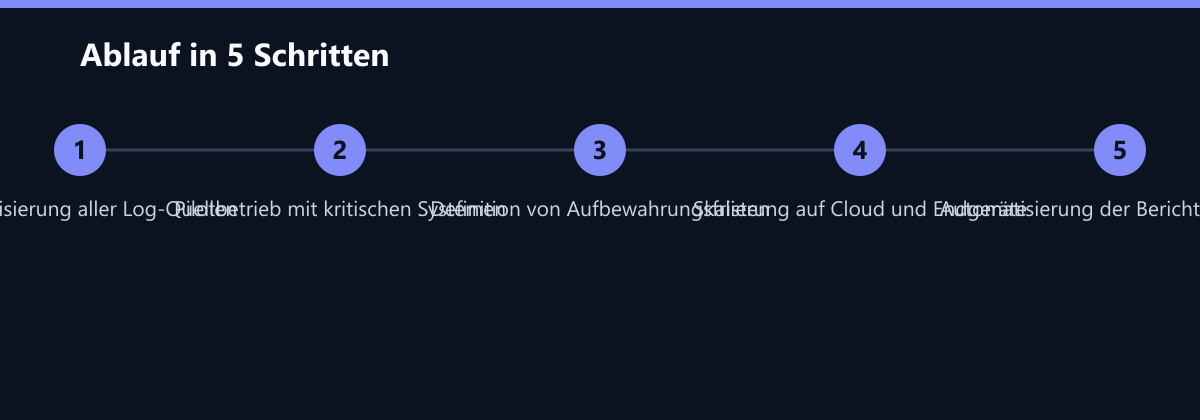
Die Einführung eines Log-Management-Systems muss nicht monatelang dauern. Ein strukturierter Ansatz minimiert Störungen im laufenden Betrieb.
- Inventarisierung: Alle Log-Quellen im Unternehmen identifizieren und priorisieren. Dabei sollten auch Cloud-Dienste und SaaS-Anwendungen berücksichtigt werden, die oft übersehen werden.
- Pilotbetrieb: Zuerst kritische Systeme (Firewalls, Server) anbinden. Dieser Schritt dient dazu, die Konnektivität zu testen und die Datenqualität zu überprüfen, ohne den gesamten Betrieb zu belasten.
- Skalierung: Schrittweise weitere Endgeräte und Cloud-Dienste integrieren. Parallel dazu werden die Aufbewahrungsrichtlinien und Zugriffsrechte finalisiert.
Wichtig ist, bereits in der Konfiguration die Aufbewahrungsfristen und Zugriffsrechte für Compliance-Zwecke festzulegen. Ein typischer Zeitrahmen für die vollständige Einführung liegt bei 4 bis 8 Wochen, abhängig von der Komplexität der IT-Landschaft.
So messen Sie den Erfolg
Um den wirtschaftlichen Nutzen des zentralisierten Log-Managements zu belegen, sollten Sie folgende Kennzahlen vor und nach der Einführung messen:
- Zeitaufwand für Audit-Vorbereitung: Messen Sie, wie viele Personstunden vor der Einführung für die Zusammenstellung von Logs benötigt wurden und vergleichen Sie dies mit dem Aufwand nach der Einführung. Ein realistisches Ziel ist eine Reduktion um 70–80%.
- Mean Time to Detect (MTTD): Wie schnell wird ein Sicherheitsvorfall erkannt? Durch die zentrale Korrelation von Logs sollte die Erkennungszeit von Stunden auf Minuten sinken.
- Kosten pro Audit: Berechnen Sie die Gesamtkosten (Lizenz + Personal) pro Audit. Während die Lizenzkosten fix sind, sinken die Personalkosten erheblich, was zu einer deutlichen Senkung der Gesamtkosten pro Audit führt.
- Vollständigkeit der Logs: Prüfen Sie regelmäßig, ob alle definierten Quellen tatsächlich Logs liefern. Ein Dashboard, das die Datenverfügbarkeit anzeigt, hilft hier, Lücken frühzeitig zu erkennen.
Checkliste für die NIS2-konforme Einführung
- Alle relevanten Log-Quellen identifiziert und dokumentiert?
- Aufbewahrungsfristen gemäß NIS2 und DSGVO definiert?
- Zugriffsrechte für Log-Datenbank restriktiv konfiguriert?
- Automatische Berichte für Audits eingerichtet?
- Pilotbetrieb mit kritischen Systemen erfolgreich abgeschlossen?
- Prozess für die Reaktion auf Sicherheitsvorfälle aktualisiert?
Fazit
Zentralisiertes Log-Management ist für den Mittelstand kein optionales Nice-to-have, sondern eine strategische Notwendigkeit. Es senkt nicht nur die Compliance-Kosten, sondern erhöht auch die Resilienz des Unternehmens gegenüber Cyberangriffen. Durch die Automatisierung von Prozessen und die Bereitstellung lückenloser Nachweise wird die IT-Abteilung von einer reinen Kostenstelle zu einem aktiven Enabler für die Unternehmenssicherheit.
Die Investition in ein solches System amortisiert sich schnell, wenn man die eingesparte Arbeitszeit, die vermiedenen Bußgelder und die erhöhte Sicherheitseffizienz berücksichtigt. Unternehmen, die frühzeitig handeln, haben im Falle einer Prüfung oder eines Sicherheitsvorfalls einen entscheidenden Vorteil: Sie können schnell, präzise und nachvollziehbar reagieren.
Passend dazu
- Hybrid Office & Workplace-Management
- Logistik-Unternehmen senkt Ausfallzeiten durch predictive Monitoring um 40 Prozent
- IT-Compliance & Datenschutz
- IT-Monitoring & Observability
- Cloud Services & Cloud-Migration
- NIS2-Compliance in 8 Wochen: Automatisiertes Risiko-Management für einen Finanzdienstleister