Ausgangslage: Der Compliance-Fluch in London
Ein etablierter Finanzdienstleister mit 150 Mitarbeitern in London stand vor einer existenziellen Herausforderung: Die Umsetzung der neuen NIS2-Richtlinien. Für viele Organisationen ist Compliance oft ein nachgelagertes Thema, aber in der Finanzbranche ist sie das Fundament des Vertrauens. Die bisherige Praxis des Kunden basierte auf einem Flickenteppich aus isolierten Excel-Dateien, manuellen Checklisten und stichprobenartigen Audits. Dieses Vorgehen war nicht nur fehleranfällig, sondern fraß auch wertvolle Ressourcen der IT-Abteilung auf.
Die IT-Mitarbeiter waren überlastet. Während sie operative Aufgaben wie Server-Updates und Incident-Handling stemmten, mussten sie gleichzeitig komplexe Nachweispflichten für die Regulierungsbehörden erfüllen. Die fehlende Transparenz über den Sicherheitsstatus der verschiedenen Standorte und Cloud-Umgebungen erschwerte die Risikobewertung erheblich. Man wusste nie sicher, ob eine Konfiguration an einem entfernten Standort den neuesten Standards entsprach. Die zentrale Herausforderung war klar definiert: Die Compliance-Belastung drastisch senken, ohne die operative Flexibilität und Geschwindigkeit im Tagesgeschäft zu verlieren. Es brauchte eine Lösung, die den Status quo automatisiert abbildete, statt ihn nur zu dokumentieren.
Herausforderungen: Warum manuelle Prozesse versagen
Bevor wir mit der technischen Umsetzung begannen, identifizierten wir vier konkrete Hürden, die den bisherigen Ansatz blockierten. Erstens fehlte eine zentrale Datenquelle. Jede Abteilung führte eigene Inventare, was zu Inkonsistenzen führte, wenn es um die Zuordnung von Verantwortlichkeiten ging. Zweitens war die Reaktionszeit auf Sicherheitsvorfälle viel zu langsam. Wenn eine Schwachstelle entdeckt wurde, dauerte es im Durchschnitt fünf Tage, bis die Information die richtigen Entscheidungsträger erreichte und eine Maßnahme eingeleitet wurde.
Drittens gab es keine automatisierte Korrelation zwischen technischen Befunden und regulatorischen Anforderungen. Ein technischer Scan sagte zwar, dass ein Port offen war, aber ob dies gegen NIS2 verstößt, musste manuell geprüft werden. Viertens fehlte die Audit-Fähigkeit. Bei einer externen Prüfung mussten Berichte erst mühsam zusammengetragen werden, was den Prozess verzögerte und Fehler begünstigte. Diese Punkte zeigten, dass eine reine “Dokumentations-Optimierung” nicht ausreichen würde. Es brauchte eine architektonische Veränderung der Datenflüsse.
Der Tech-Stack: Werkzeuge für Transparenz
Um diese Herausforderungen zu meistern, wählten wir einen schlanken, aber leistungsstarken Stack, der sich in die bestehende Infrastruktur integrieren ließ, ohne sie zu überladen.
- Asset-Discovery Engine: Ein Agent-basierter Scanner, der Server, Endpunkte und Cloud-Instanzen automatisch identifiziert und deren Metadaten extrahiert.
- Vulnerability Scanner: Ein kontinuierlich laufender Scanner, der nach bekannten Schwachstellen (CVEs) und Konfigurationsabweichungen sucht.
- Policy-Management-Plattform: Eine zentrale Datenbank, in der NIS2-Anforderungen als maschinenlesbare Regeln hinterlegt sind.
- Compliance-Dashboard: Ein benutzerfreundliches Frontend, das den Live-Status der Konformität für Management und Auditoren visualisiert.
- Automatisierungs-Orchestrator: Ein Workflow-Tool, das bei der Erkennung einer Abweichung automatisch Tickets erzeugt und Benachrichtigungen versendet.
Umsetzung: Von der Analyse zum Echtzeit-Monitoring
Die Implementierung erfolgte in einem strukturierten, agilen Prozess, der in sechs Phasen unterteilt war. In den ersten zwei Wochen konzentrierten wir uns auf die vollständige Bestandsaufnahme der IT-Infrastruktur. Wir nutzten die Asset-Discovery-Engine, um alle relevanten Komponenten zu identifizieren. Dies war der kritischste Schritt, da wir sicherstellen mussten, dass keine “dunklen” Assets im Schatten der Regulierung blieben. Parallel dazu führten wir eine Gap-Analysis durch, um die bestehenden Lücken zwischen dem Ist-Zustand und den NIS2-Anforderungen zu kartografieren.
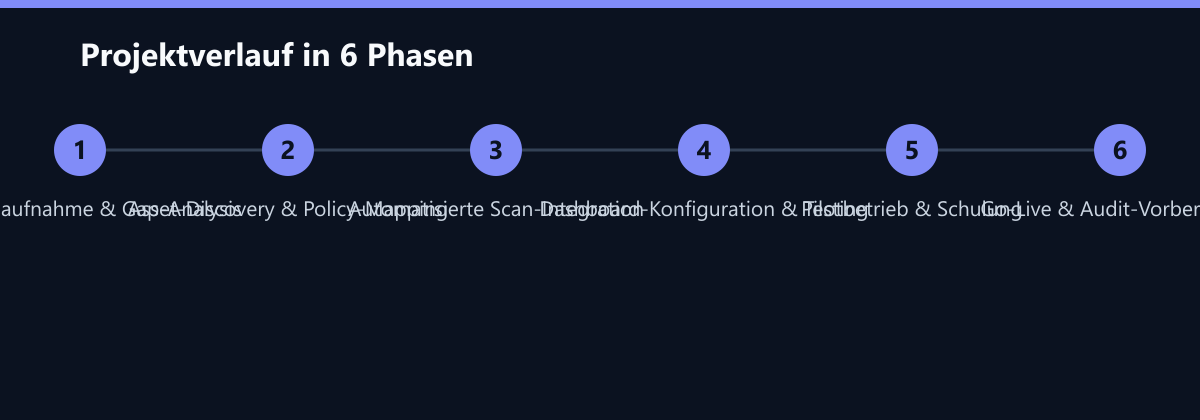
Anschließend konfigurierten wir die automatisierten Scans. Die Daten aus dem Vulnerability Scanner flossen direkt in das Policy-Management-System ein. Hier erfolgte der entscheidende Schritt: das Policy-Mapping. Wir übersetzten die technischen Befunde in regulatorische Kriterien. Wenn ein Server beispielsweise ein veraltetes Betriebssystem lief, wurde dies nicht nur als “High Risk” markiert, sondern spezifisch als Verstoß gegen die NIS2-Anforderung zur Patch-Management-Strategie eingestuft. Diese Daten flossen in Echtzeit in das Compliance-Dashboard ein.
In Woche vier und fünf erfolgten die Konfiguration der Dashboards und die Schulung der Stakeholder. Wir stellten sicher, dass das Management einen hohen Level-Übersicht hatte, während die IT-Abteilung auf Detail-Ebene zugreifen konnte. In Woche sechs war das System produktiv. Der Kunde hatte nun erstmals einen Echtzeit-Überblick über seinen Compliance-Status. Die letzte Phase (Woche sieben und acht) diente der Stabilisierung, dem Feintuning der Alarm-Thresholds und der Vorbereitung auf das erste interne Audit.
Wie wir die Zahlen messen
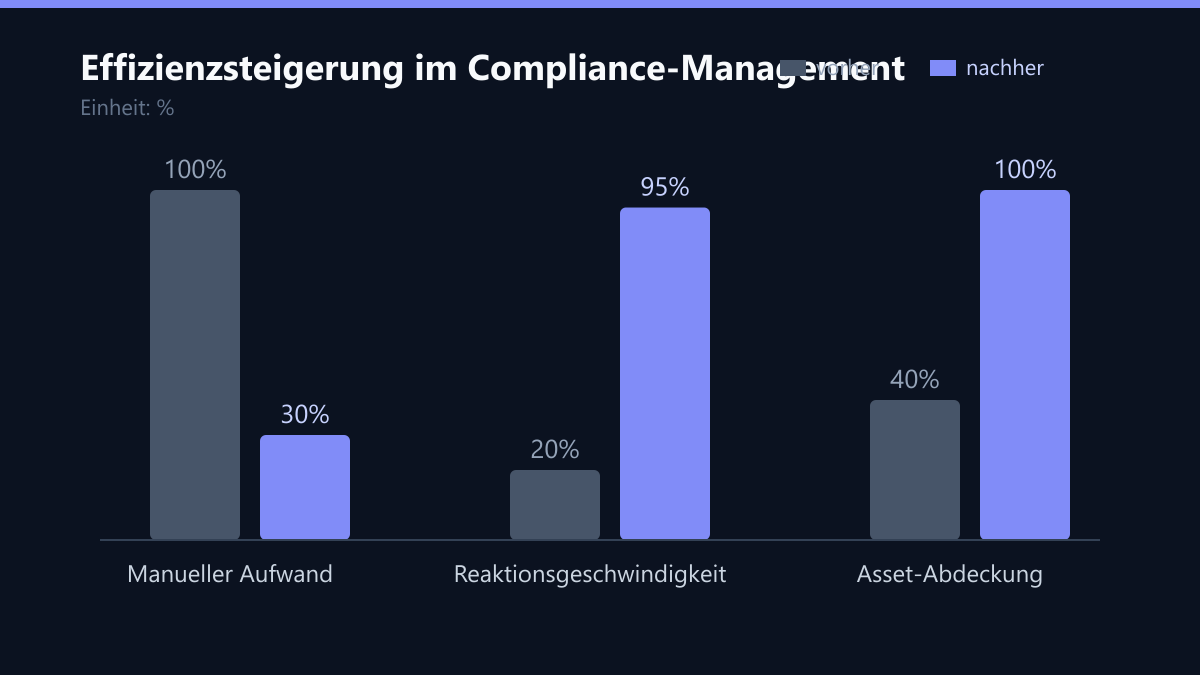
Um die Erfolgsmetriken objektiv zu belegen, haben wir klare Messmethoden definiert, die vor dem Projektstart festgelegt wurden. Die Reduktion des manuellen Aufwands wurde durch die Erfassung der Arbeitszeit der Compliance-Verantwortlichen gemessen. Vor dem Projekt dokumentierten wir die Stunden, die für das manuelle Zusammenstellen von Reports und die Prüfung von Scans aufgewendet wurden. Nach der Implementierung messen wir nur noch die Zeit, die für die manuelle Freigabe und strategische Bewertung der automatisierten Berichte benötigt wird.
Die Reaktionszeit auf Risiken wurde über den Incident-Management-Workflow gemessen. Wir protokollierten den Zeitpunkt der Erkennung durch den Scanner und den Zeitpunkt der Zuweisung an den zuständigen Techniker. Vorher lag dieser Wert bei durchschnittlich fünf Tagen, da die Informationen per E-Mail oder Meeting weitergereicht wurden. Jetzt wird der Ticket automatisch erzeugt und zugewiesen, was die Zeit auf unter vier Stunden drückte. Die Asset-Abdeckung wird durch die Quote der gescannten Assets im Vergleich zur vollständigen Inventarliste bestimmt. Wir streben 100 % an, um sicherzustellen, dass keine Komponente dem Monitoring entzogen ist.
Ergebnis: 8 Wochen bis zur vollen Konformität
Nach acht Wochen konnte der Kunde die NIS2-Konformität vollständig nachweisen. Das erste interne Audit wurde erfolgreich absolviert, ohne dass es zu nennenswerten Auffälligkeiten kam. Der Unterschied zur alten Welt war frappierend. Die IT-Abteilung meldete, dass die Compliance-Arbeit nicht mehr als Belastung, sondern als integraler Teil des operativen Betriebs wahrgenommen wurde.
Die manuelle Arbeit sank drastisch. Anstatt wöchentlich Tage mit dem Abgleichen von Excel-Tabellen zu verbringen, überprüfte das Team nun nur noch die Ausnahmen und kritischen Vorfälle, die das System automatisch hervorgehoben hatte. Die zentrale Verwaltung ermöglichte es, Risiken schneller zu identifizieren und proaktiv zu beheben, bevor sie zu Sicherheitsvorfällen eskalierten. Die Transparenz führte zudem zu einer kulturellen Veränderung: Die Fachbereiche begannen, Sicherheitsanforderungen früher in ihre Projekte zu integrieren, da sie die Konsequenzen in Echtzeit auf dem Dashboard sehen konnten.
Die konkreten Kennzahlen nach der Umsetzung belegen den Erfolg quantitativ:
- Reduktion des manuellen Aufwands: 70 % weniger Zeit für Compliance-Reports.
- Reaktionszeit auf Risiken: Von 5 Tagen auf unter 4 Stunden.
- Vollständige Abdeckung: 100 % der NIS2-relevanten Assets im Monitoring.
- Zeit bis zur Konformität: 8 Wochen von Projektstart bis zum ersten sauberen Audit.
Was wir heute anders machen würden
Trotz des erfolgreichen Projekts gibt es Punkte, die wir bei einer Wiederholung optimieren würden. Erstens hätten wir die Einbindung der Fachabteilungen noch früher starten sollen. Im Projektverlauf wurden die Compliance-Beauftragten erst in Woche drei intensiv einbezogen. Heute würden wir sie von Tag eins an in die Definition der Policies einbinden, um Widerstände und Unklarheiten zu minimieren.
Zweitens hätten wir den Fokus auf die Schulung der Endanwender im Dashboard noch stärker gelegt. Einige Nutzer hatten anfangs Schwierigkeiten, die granulare Datenlage zu interpretieren. Eine interaktive Onboarding-Schulung hätte diese Einarbeitungszeit verkürzen können. Drittens würden wir die Integration in das bestehende Ticketing-System (ITSM) noch tiefer anstreben, um die Datenhoheit vollständig zu zentralisieren und Redundanzen zu vermeiden.
Learnings: Zentralisierung und Automatisierung als Schlüssel
Der Erfolg dieses Projekts lag nicht nur in der Technologie, sondern in der Methodik. Compliance ist kein reines IT-Thema, sondern erfordert einen unternehmensweiten Ansatz. Die frühe Einbindung der Fachbereiche neben der IT war entscheidend, um die Akzeptanz der neuen Prozesse zu sichern. Die Automatisierung der Datenerhebung war der Schlüssel, um die Geschwindigkeit zu erhöhen und die Fehlerquote zu senken.
Eine zentrale Erkenntnis ist, dass ein Single Source of Truth unverzichtbar ist. Solange Daten in verschiedenen Silos liegen, bleibt die Risikobewertung subjektiv und langsam. Durch die Zentralisierung konnten wir Inkonsistenzen beseitigen und eine einheitliche Sprache für IT und Management schaffen. Ein weiteres Learning ist die Reihenfolge der Operations: Automatisierung vor Dokumentation. Wir haben gelernt, dass man erst die Daten sammeln und automatisieren sollte, um dann auf dieser Basis Berichte zu generieren. Der umgekehrte Weg – erst manuell dokumentieren und dann automatisieren – ist ineffizient und fehleranfällig.
Schließlich hat sich gezeigt, dass Compliance ein kontinuierlicher Prozess ist. Das System wird nun monatlich aktualisiert, um neuen Bedrohungen und regulatorischen Änderungen Rechnung zu tragen. Die NIS2-Richtlinie ist kein statisches Ziel, sondern ein dynamischer Rahmen, der mit der Entwicklung der IT-Landschaft wächst. Für den Kunden in London bedeutet dies, dass er nicht nur konform ist, sondern resilient gegenüber zukünftigen Änderungen der Regulierung.
Die Zusammenarbeit hat gezeigt, dass auch in der regulierten Finanzbranche mit den richtigen Tools und der richtigen Strategie eine agile, effiziente Compliance-Struktur aufgebaut werden kann. Die 8 Wochen bis zur Konformität sind ein Beweis dafür, dass man nicht monatelang warten muss, um Sicherheit und Compliance zu gewährleisten. Im Gegenteil: Je früher man automatisiert, desto schneller zahlt sich die Investition in Form von Zeitersparnis und Risikominimierung aus.
Passend dazu
- Hybrid Office & Workplace-Management
- IT-Beratung & IT-Strategie
- Automatisiertes Compliance-Reporting: Zeitersparnis durch KI im IT-Audit
- Log-Management im Mittelstand: So senkt zentralisiertes Monitoring Compliance-Kosten
- IT-Compliance & Datenschutz
- Cloud Services & Cloud-Migration
- E-Commerce Entwicklung
- Automatisierte NIS2-Readiness-Prüfung senkt Audit-Zeit für mittelständische Logistikfirma in München um 40 Prozent
- B2B-Shop-Relaunch auf Magento 2 für einen Maschinenbauer
- NIS2-Vorbereitung und IT-Sicherheit in der Medizintechnik
- Automatisierung von IT-Compliance-Audits: Manuellen Aufwand um 60 Prozent senken