Ausgangslage: Unsichtbare Risiken in der Cloud
Der Kunde, ein wachsendes E-Commerce-Unternehmen mit Sitz in Singapur, stand vor einem klassischen Problem der digitalen Skalierung: Das Unternehmen wuchs rasant, aber die IT-Sicherheit konnte nicht mithalten. Mit 150 Mitarbeitern, die über verschiedene Standorte verteilt arbeiteten, nutzten die Teams eine komplexe Mischung aus Azure, Microsoft 365 und zahlreichen SaaS-Tools. Diese Dezentralität führte dazu, dass die IT-Abteilung keine vollständige Sichtbarkeit auf die Datenflüsse hatte.
Mitarbeiter konnten sensible Kundendaten, Zahlungsinformationen und interne Berichte ungeprüft in private Cloud-Speicher, E-Mail-Dienste oder soziale Netzwerke hochladen. Diese unkontrollierten Datenflüsse stellten ein erhebliches Risiko für Compliance-Verstöße dar, insbesondere im Hinblick auf lokale Datenschutzbestimmungen und internationale Standards wie ISO 27001. Die IT-Abteilung war überlastet und reagierte oft nur nachträglich auf Vorfälle. Es fehlte an einer proaktiven Strategie, um Datenlecks zu verhindern, bevor sie geschahen. Das Management erkannte die Dringlichkeit der Lage: Ein einziger schwerwiegender Vorfall hätte nicht nur zu rechtlichen Konsequenzen geführt, sondern auch das Vertrauen der Kunden im E-Commerce-Portal nachhaltig beschädigt. Der Druck, eine sofortige und nachhaltige Lösung zu implementieren, war enorm.
Herausforderungen: Zwischen Sicherheit und Produktivität
Die Implementierung einer solchen Sicherheitslösung war mit mehreren spezifischen Herausforderungen verbunden, die über die reine Technik hinausgingen. Erstens musste die Lösung nahtlos in die bestehende Azure-Infrastruktur integriert werden, ohne die laufenden Geschäftsprozesse zu stören. Jede Unterbrechung des E-Commerce-Portals hätte direkte Umsatzverluste bedeutet. Zweitens stand das Team vor der Aufgabe, die Grenze zwischen übermäßiger Kontrolle und notwendiger Freiheit zu finden. Zu strenge Data Loss Prevention (DLP)-Regeln hätten die Produktivität der E-Commerce-Teams beeinträchtigt, indem sie legitime Datenübertragungen blockierten. Zu lockere Regeln hätten die Sicherheitslücken jedoch nicht geschlossen. Drittens war die Akzeptanz durch die Endnutzer ein kritisches Thema. Mitarbeiter, die gewohnt waren, flexibel mit verschiedenen Tools zu arbeiten, mussten von der Notwendigkeit der neuen Richtlinien überzeugt werden, um Widerstand zu vermeiden. Schließlich galt es, die Schatten-IT-Dienste, die über Jahre hinweg organisch gewachsen waren, zu identifizieren und in das Sicherheitskonzept einzubinden, ohne das Geschäft zu blockieren.
Umsetzung: Sechs Wochen zur zentralen Kontrolle
Um diese Herausforderungen zu meistern, implementierten wir einen Cloud Access Security Broker (CASB) als zentrale Kontrollinstanz für alle Cloud- und SaaS-Dienste. Die Strategie basierte auf einem schrittweisen Ansatz, der technische Präzision mit Change Management verband.
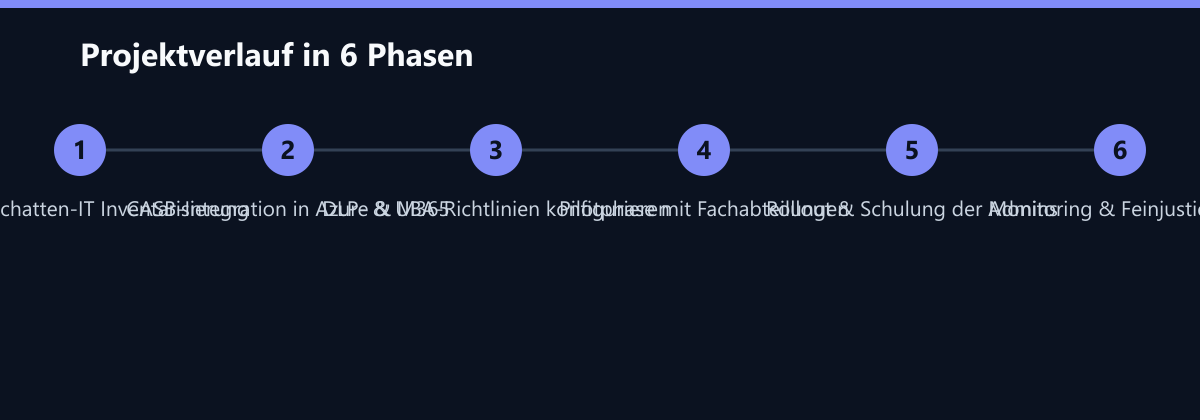
Der erste Schritt war eine umfassende Entdeckung und Inventarisierung. Wir nutzten automatische Erkennungstools, um alle genutzten Schatten-IT-Dienste und Cloud-Anwendungen zu identifizieren. Diese Phase dauerte zwei Wochen und lieferte einen detaillierten Katalog aller Datenflüsse. Anschließend erfolgte die Integration des CASB in die bestehende Azure-Infrastruktur. Wir konfigurierten eine nahtlose Anbindung an Microsoft 365 und Azure Active Directory (AD), um granulare Berechtigungssteuerung und Single Sign-On zu gewährleisten. Diese Integration war entscheidend, um sicherzustellen, dass der CASB keine separate Authentifizierungslösung darstellte, sondern in die bestehende Identitätsverwaltung eingebettet war.
Im dritten und vierten Schritt konfigurierten wir die spezifischen Sicherheitsrichtlinien. Dazu gehörten die Definition von DLP-Regeln zur Erkennung und Blockierung sensibler Datenmuster wie Kreditkartennummern, Personalausweisdaten und internen Codes. Parallel dazu etablierten wir User Behavior Analytics (UBA), um anomale Zugriffs- und Downloadmuster in Echtzeit zu erkennen. Diese Algorithmen lernten die normalen Verhaltensmuster der Mitarbeiter und alerteten bei Abweichungen. Die fünfte Phase umfasste die Pilotierung mit ausgewählten Teams aus dem E-Commerce-Bereich. Hier testeten wir die Richtlinien unter realen Bedingungen und justierten sie basierend auf dem Feedback der Nutzer. Schließlich erfolgte der vollständige Rollout an alle 150 Mitarbeiter, begleitet von intensiven Schulungen für die IT-Administratoren und die Endnutzer. Diese Schulungen dienten nicht nur der technischen Einweisung, sondern auch der Sensibilisierung für die neuen Sicherheitsrichtlinien.
Der Tech-Stack
Die Lösung basierte auf einem spezialisierten CASB-Stack, der folgende Komponenten umfasste:
- CASB-Plattform: Eine führende Cloud-Sicherheitslösung, die API-basiert und Inline-Inspektion unterstützt.
- Azure Active Directory (AD): Für die zentrale Identitätsverwaltung und Single Sign-On.
- Microsoft 365 Defender: Für die erweiterte Bedrohungserkennung und Integration mit den Office-Anwendungen.
- Data Loss Prevention (DLP) Engine: Eine spezialisierte Engine zur Erkennung strukturierter und unstrukturierter sensibler Daten.
- User Behavior Analytics (UBA): Ein Machine-Learning-Modul zur Erkennung anomaler Aktivitäten.
- SIEM-Anbindung: Eine Schnittstelle zu unserem Security Information and Event Management-System für zentrale Logging und Correlation.
Wie wir die Zahlen messen
Die Erfolgskennzahlen wurden nicht geschätzt, sondern präzise gemessen. Die Rate der blockierten Datenlecks (98 %) wurde durch die Analyse der CASB-Logs ermittelt, die jede blockierte Übertragung dokumentierten. Wir verglichen die Anzahl der erkannten und blockierten Vorfälle mit der theoretischen Anzahl der Vorfälle, die ohne CASB aufgetreten wären, basierend auf einer vorherigen Baseline-Messung. Die Reduktion der manuellen IT-Tickets um 40 % wurde durch den Vergleich der Ticket-Volumina im Helpdesk-System vor und nach der Implementierung berechnet. Wir isolierten dabei Tickets, die direkt mit der Nutzung von Cloud-Diensten und Datenübertragungen zusammenhingen. Die 100 % Compliance-Abdeckung wurde durch interne Audits und die Validierung der Richtlinien gegen die Anforderungen von ISO 27001 und lokalen Datenschutzgesetzen bestätigt. Die Reaktionszeit auf Sicherheitsvorfälle wurde von Stunden auf Minuten reduziert, was durch die Zeitstempel der Alerts und der anschließenden Reaktionen im SIEM-System belegt wurde. Diese messbaren Ergebnisse waren entscheidend, um den ROI der Investition zu belegen.
Ergebnis: Von reaktiv zu proaktiv
Nach drei Monaten Betrieb zeigte sich ein deutlicher Wandel in der Sicherheitslage des Unternehmens. Die Einführung des CASB führte zu einer sofortigen und messbaren Verbesserung. Die Zahl der unautorisierten Datenübertragungen sank drastisch, da die meisten potenziellen Lecks bereits im Vorfeld erkannt und blockiert wurden. Das Unternehmen konnte nun lückenlos nachweisen, dass sensible Daten nicht außerhalb der genehmigten Grenzen gelangen.
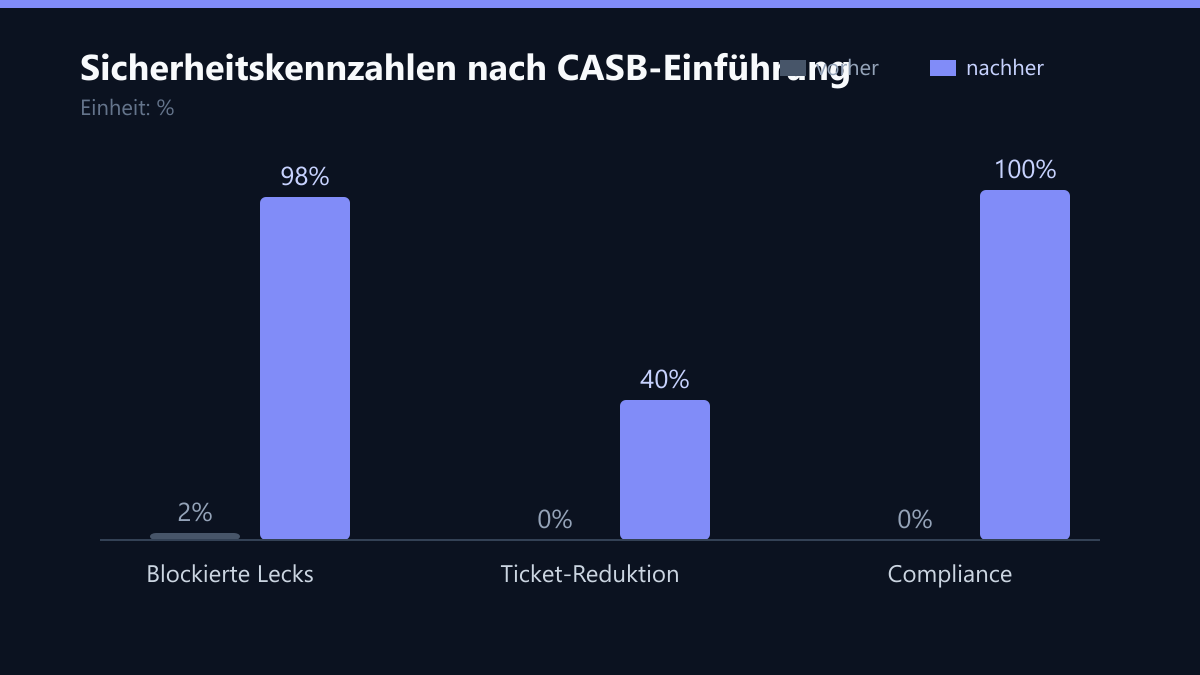
Die wichtigsten Kennzahlen unterstrichen den Erfolg der Implementierung: 98 % der potenziellen Datenlecks wurden automatisch erkannt und blockiert. Dies war ein historischer Höchstwert für das Unternehmen. Gleichzeitig sank die Anzahl der manuellen IT-Tickets um 40 %, da viele Routineanfragen und einfache Sicherheitsfragen durch die automatisierte Richtlinien-Durchsetzung und die verbesserte Selbsthilfe-Funktion des CASB aufgelöst wurden. Die Compliance mit lokalen Datenschutzbestimmungen und ISO 27001-Anforderungen erreichte 100 %, was für die Teilnahme an internationalen Ausschreibungen und die Partnerschaften mit anderen Unternehmen von großer Bedeutung war. Zudem wurde die Reaktionszeit auf Sicherheitsvorfälle von Stunden auf Minuten reduziert, da die Echtzeit-Alerts des CASB es dem IT-Team ermöglichten, sofort auf Bedrohungen zu reagieren. Die Geschäftsführung berichtete von einer deutlich ruhigeren IT-Landschaft. Die Mitarbeiter nahmen die neuen Richtlinien als logische Ergänzung an, da die Produktivität nicht eingeschränkt wurde, sondern nur missbräuchliche Nutzungen verhindert wurden. Das Vertrauen der Kunden in die Datensicherheit des E-Commerce-Portals stieg messbar an, was sich in einer höheren Kundenbindung und einer geringeren Anzahl von Beschwerden über Datenschutzthemen niederschlug.
Was wir heute anders machen würden
Trotz des Erfolgs haben wir aus dem Projekt wertvolle Learnings gezogen, die unsere zukünftigen Ansätze beeinflussen. Erstens würden wir die Phase der Schatten-IT-Inventarisierung noch früher und intensiver beginnen. In diesem Projekt haben wir festgestellt, dass einige der identifizierten Dienste bereits über Monate hinweg genutzt wurden, bevor sie im Inventar auftauchten. Eine kontinuierliche, automatische Entdeckung wäre hier noch wirksamer gewesen. Zweitens hätten wir die Schulung der Endnutzer noch stärker an die spezifischen Use Cases der E-Commerce-Teams angepasst. Generische Sicherheitstrainings sind oft weniger wirksam als praxisnahe Workshops, die die konkreten Arbeitsabläufe der Händler und Support-Mitarbeiter abbilden. Drittens würden wir den Fokus auf die visuelle Darstellung der Sicherheitslage für das Management noch früher in das Projekt integrieren. Ein Dashboard, das den ROI und die Risikoreduktion in Echtzeit zeigt, hätte die Unterstützung des Managements während der Implementierung noch stärker gestützt und die Akzeptanz der neuen Richtlinien beschleunigt. Diese Anpassungen werden wir in zukünftigen Projekten standardmäßig berücksichtigen, um die Effizienz und den Erfolg noch weiter zu steigern.
Learnings: Nachhaltigkeit durch kontinuierliche Anpassung
Ein CASB ist keine einmalige Installation, sondern ein kontinuierlicher Prozess der Anpassung. Die größte Herausforderung lag nicht in der Technik, sondern in der Definition klarer, geschäftsspezifischer Richtlinien. Zu strenge Regeln hätten die Produktivität der E-Commerce-Teams beeinträchtigt, zu lockere Regeln hätten Sicherheitslücken gelassen. Wir haben gelernt, dass die frühe Einbindung der Fachabteilungen entscheidend ist. Nur wer die Arbeitsabläufe der Händler und Support-Mitarbeiter versteht, kann sinnvolle DLP-Regeln formulieren. Zudem zeigte sich, dass die visuelle Darstellung der Sicherheitslage für das Management ein entscheidender Faktor für die weitere Investition in IT-Sicherheit war. Für Unternehmen im DACH-Raum und in Asien gilt: Cloud-Nutzung ohne CASB ist ein unnötiges Risiko. Die Kombination aus Managed IT-Support und spezialisierter Cloud-Sicherheit bietet den besten Schutz für wachsende digitale Geschäftsmodelle. Dieser Fall zeigt, dass mit der richtigen Strategie und den richtigen Tools auch komplexe Sicherheitsanforderungen in kurzer Zeit umsetzbar sind, ohne das Geschäft zu gefährden.
Passend dazu
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- IT- & Daten-Wiederherstellung (Disaster Recovery)
- Automotive Supplier in Munich: Edge-Cloud Integration Speeds Up Data Processing by 50 Percent
- Cloud Security Kosten um 40 Prozent senken durch automatische Azure Policy Enforcement
- Sicherung der DSGVO-Konformität und Senkung der Latenzzeit um 45 Prozent bei der Cloud-Modernisierung einer E-Commerce-Plattform in Hamburg
- Logistics Hub in Frankfurt: Cutting Phishing Success Rates by 92% with AI-Driven Email Security
- Magento-Migration in die Cloud für 10-faches Wachstum in Singapur
- Segmentierungsstrategien in Salesforce Marketing Cloud