Der unsichtbare Kostenblockade im Mittelstand
Compliance-Audits sind für viele Mittelständler ein chronisch unterbewerteter Kostenfaktor. Während die eigentliche Prüfung durch externe Auditoren oft nur wenige Tage dauert, bindet die Vorbereitung wertvolle Ressourcen über Wochen. IT-Leiter berichten regelmäßig von Phasen, in denen ihre Teams manuell durch Dutzende von Servern, Cloud-Diensten und Endgeräten wühlen, um Logdateien zu extrahieren und in Excel-Tabellen zu strukturieren.
Dieser manuelle Prozess ist nicht nur zeitintensiv, sondern auch fehleranfällig. Die interne Kostenbelastung ist hoch, da hochqualifizierte IT-Mitarbeiter mit Routineaufgaben gebunden sind, die eigentlich automatisiert werden könnten. Zudem besteht das Risiko, dass Daten lückenhaft sind oder wichtige Ereignisse übersehen werden, was im Ernstfall zu Bußgeldern oder Vertrauensverlust führt.
Die Lösung liegt in der strukturierten, automatisierten Erfassung von Ereignissen. Studien aus der Beratungspraxis zeigen deutlich: Unternehmen, die ein zentrales SIEM-System (Security Information and Event Management) für ihre Compliance-Daten einsetzen, senken den manuellen Audit-Aufwand um bis zu 60 Prozent. Der Schlüssel ist nicht die Automatisierung des Auditors, sondern die Eliminierung der mühsamen Vorarbeit. Das Team kann sich so auf die Analyse und Bewertung konzentrieren, statt Zeit mit der Datensuche zu verbringen.
Zentrales Logging als Fundament der Audit-Readiness
Ob ISO 27001, NIS2 oder DSGVO: Die meisten Compliance-Vorgaben verlangen die lückenlose Nachvollziehbarkeit von Zugriffen, Änderungen und sicherheitsrelevanten Ereignissen. In einer heterogenen IT-Landschaft sind diese Daten oft verstreut. Ohne ein zentrales System bedeutet dies, dass Daten an Dutzenden Orten liegen, die manuell abgerufen und zusammengeführt werden müssen.
Ein zentralisiertes Logging-System löst dieses Problem an der Wurzel. Es sammelt alle relevanten Events an einem Ort und schafft damit die Transparenz, die für eine erfolgreiche Prüfung nötig ist. Für Entscheider bedeutet das: Sie erhalten jederzeit eine lückenlose Dokumentation, die direkt auf die Compliance-Anforderungen zugeschnitten ist.
Drei Kernmerkmale machen diese Systeme so effektiv:
- Einheitliches Datenformat: Alle Quellen – ob On-Premise oder Cloud – werden normalisiert. Das ermöglicht eine konsistente Auswertung ohne manuelle Formatkonvertierung.
- Lange Aufbewahrungsfristen: Automatisierte Archivierung stellt sicher, dass Logs über den gesamten Prüfungszeitraum verfügbar bleiben, selbst wenn lokale Speicher gelöscht werden.
- Sofortige Abrufbarkeit: Anstatt rohe Datenmengen vorzulegen, erhalten Auditors spezifische, automatisch generierte Berichte, die die relevanten Fragen direkt beantworten.
So entsteht die 60-Prozent-Einsparung
Die Einsparung entsteht durch die Eliminierung wiederkehrender manueller Schritte. Statt dass IT-Mitarbeiter jede Woche Stunden damit verbringen, Logs zu filtern und zu formatieren, übernimmt die Software diese Aufgabe kontinuierlich im Hintergrund. Die Automatisierung identifiziert automatisch relevante Ereignisse für die Compliance-Prüfung basierend auf definierten Regeln.
Ein typischer, automatisierter Workflow sieht wie folgt aus:
- Erfassung: Alle relevanten Quellen (Server, Cloud, Netzwerk) streamen Logs in Echtzeit in die zentrale Plattform.
- Korrelation: Das System erkennt Muster und verdächtige Aktivitäten, indem es Events aus verschiedenen Quellen zusammenführt.
- Berichtserstellung: Automatisierte Dashboards generieren Compliance-Berichte, die den spezifischen Anforderungen der Norm (z. B. ISO 27001) entsprechen.
- Nachweis: Bei einem Audit werden diese Berichte direkt vorgelegt. Es muss keine Daten erst zusammengesucht werden.
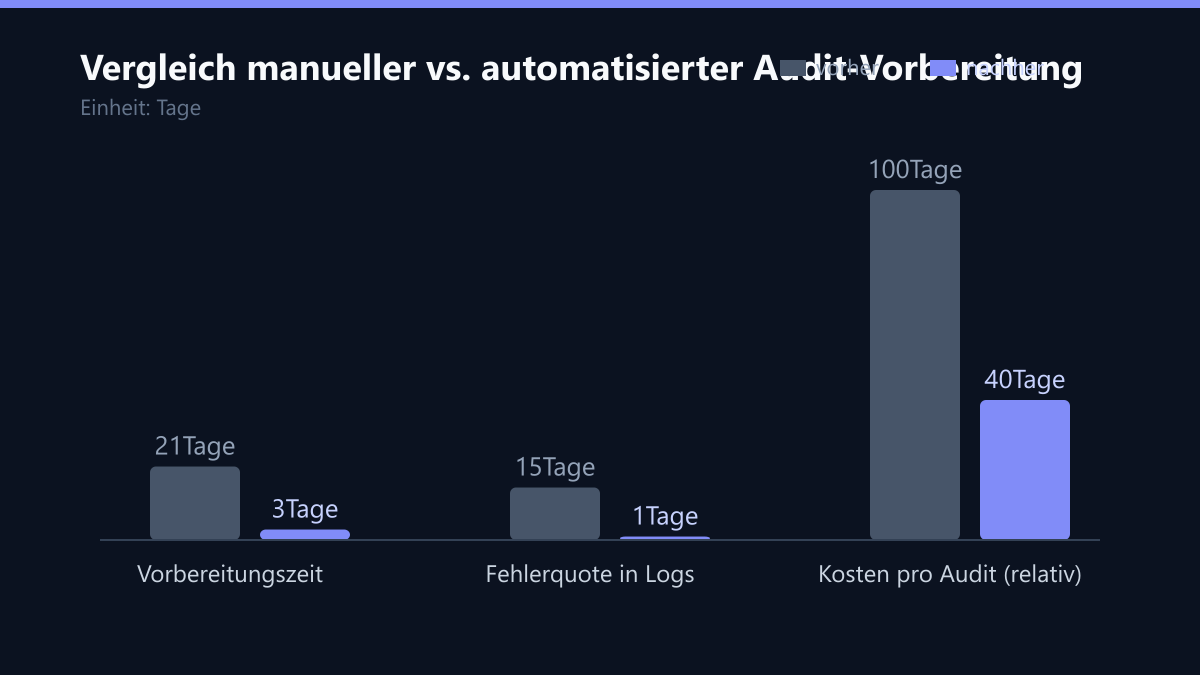
Das Ergebnis ist messbar: Die Zeit für die Vorbereitung eines Audits sinkt von mehreren Wochen auf wenige Tage. Statt reaktiv auf Prüferfragen zu antworten, kann das Team proaktiv auf Schwachstellen reagieren, da die Datenlage stets aktuell ist.
Technologische Bausteine für hybride Umgebungen
Nicht jede Software ist für Compliance-Automatisierung geeignet. Entscheidend ist die Fähigkeit, Daten aus hybriden Umgebungen zu integrieren. Der Mittelstand nutzt oft eine Mischung aus On-Premise-Servern, Microsoft 365, Azure und AWS. Die zentrale Lösung muss diese Heterogenität beherrschen, ohne dass komplexe Schnittstellen manuell gepflegt werden müssen.
Wichtige Funktionen umfassen:
- Konnektoren für Cloud-Dienste: Direkte Anbindung an Azure AD, AWS CloudTrail und Microsoft 365 Audit Logs. Diese Quellen sind oft die kritischsten für Compliance, da hier die meisten Benutzerinteraktionen stattfinden.
- Regelbasierte Alerts: Benachrichtigungen, wenn kritische Compliance-Verletzungen erkannt werden, z. B. unautorisierte Admin-Zugriffe oder Änderungen an Sicherheitsrichtlinien.
- Retention-Policies: Automatische Löschung oder Archivierung gemäß gesetzlichen Vorgaben, um Speicherplatz zu sparen und DSGVO-Konformität zu gewährleisten.
Für den Mittelstand ist die Skalierbarkeit entscheidend. Die Lösung sollte wachsen können, ohne dass die Komplexität überproportional steigt. Managed Services bieten hier einen wesentlichen Vorteil: Ein externer Partner übernimmt die Überwachung und Wartung der Infrastruktur, während das interne Team die strategische Kontrolle behält und sich auf die Interpretation der Ergebnisse konzentrieren kann.
ROI und strategischer Mehrwert
Die Investition in automatisiertes Compliance-Logging amortisiert sich schnell. Neben der direkten Zeitersparnis reduziert der Ansatz das Risiko von Bußgeldern und Reputationsverlusten. Ein lückenloses Audit-Trail-System beweist Sorgfalt und Einhaltung der Vorschriften, was im B2B-Umfeld zunehmend zum Differenzierungsmerkmal wird.
Für die Geschäftsführung bietet dieser Ansatz drei strategische Vorteile:
- Geringeres Risiko: Schnellere Erkennung von Verstößen minimiert finanzielle Folgen und rechtliche Konsequenzen.
- Effizienzsteigerung: IT-Teams sind produktiver, da Routineaufgaben automatisiert sind. Das Personal kann für innovative Projekte eingesetzt werden.
- Wettbewerbsvorteil: Nachweisbare Compliance stärkt das Vertrauen von Kunden und Partnern. In Vertragsverhandlungen wird zunehmend ein objektiver Nachweis des Sicherheitsniveaus gefordert.
Unternehmen, die als „Audit-Ready“ positioniert sind, haben einen klaren Vorteil in der Akquise. Kunden fragen nicht mehr nur nach Zertifikaten, sondern nach dem konkreten Prozess der Nachweisbarkeit. Automatisierte Berichte liefern diesen objektiven Beleg.
Typische Fehler bei der Implementierung
Trotz der klaren Vorteile scheitern viele Projekte an mangelnder Vorbereitung. Hier sind die häufigsten Stolperfallen:
- Alles auf einmal wollen: Unternehmen versuchen, sofort alle Systeme anzubinden. Das führt zu überfordernden Datenmengen und verzögert den Go-Live-Termin. Besser ist ein schrittweiser Ansatz mit Fokus auf kritischen Quellen.
- Fehlende Regeldefinition: Ohne klare Regeln für Korrelation und Alerting wird das System zur „Black Box“, die zu viele False Positives erzeugt. Das führt zu Alarmmüdigkeit im Team.
- Ignorieren der Schulung: Wenn das IT-Team die Dashboards nicht versteht oder nicht weiß, wie es Berichte anfordert, wird die Lösung nicht genutzt. Schulung ist kein Nice-to-have, sondern Pflicht.
So messen Sie den Erfolg
Um den ROI zu belegen, sollten Sie konkrete Kennzahlen vor und nach der Implementierung erfassen:
- Vorbereitungszeit pro Audit: Messen Sie die Stunden, die das Team für die Datensammlung aufwendet. Ziel: Reduktion von z. B. 120 Stunden auf 30 Stunden.
- Fehlerquote in Berichten: Erfassen Sie, wie oft Berichte wegen Unvollständigkeit oder Formatfehlern zurückgegeben werden müssen. Ziel: Reduktion auf nahezu null.
- Reaktionszeit auf Anomalien: Wie schnell wird ein kritischer Compliance-Verstoß erkannt und gemeldet? Ziel: Reduktion von Tagen auf Stunden.
Diese Kennzahlen sollten Sie in einem Dashboard visualisieren, um den Fortschritt gegenüber der Geschäftsführung transparent zu machen.
Checkliste für den Start
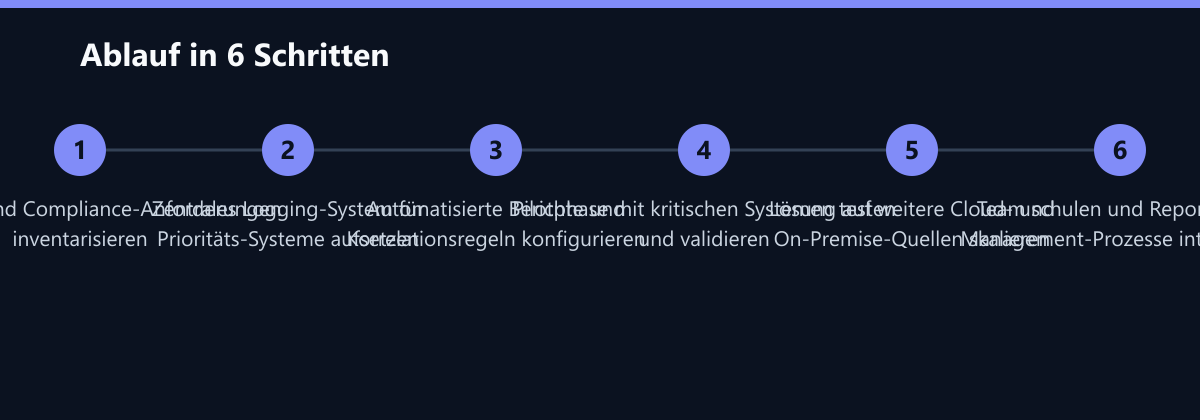
- Inventarisierung: Alle relevanten Datenquellen und Compliance-Anforderungen dokumentieren.
- Priorisierung: Die 20 % der Quellen identifizieren, die 80 % des Audit-Aufwands ausmachen.
- Tool-Auswahl: SIEM-Lösung mit passenden Cloud-Konnektoren auswählen.
- Pilotierung: Zentrales Logging für die Prioritäts-Systeme implementieren.
- Regelwerk: Erste automatische Berichte und Alert-Regeln konfigurieren.
- Validierung: Pilotphase mit internem Audit-Team testen und Feedback einholen.
- Skalierung: Lösung auf weitere Systeme erweitern und Team schulen.
Mit diesem strukturierten Ansatz ist eine vollständige Implementierung oft innerhalb von 6 bis 12 Monaten möglich. Der ROI ist bereits nach dem ersten Audit-Zyklus messbar, da die Vorbereitungszeit drastisch sinkt und das Risiko von Fehlern minimiert wird.
Passend dazu
- IT-Compliance & Datenschutz
- IT-Automatisierung & Prozessautomatisierung
- Cloud Services & Cloud-Migration
- Automatisiertes Compliance-Reporting: Zeitersparnis durch KI im IT-Audit
- Automatisiertes Kunden-Onboarding für B2B SaaS im Mittelstand
- Azure DevOps vs. GitHub Actions: CI/CD-Automatisierung für IT-Dienstleister
- IT Governance für Startups: Compliance-Strukturen vor der Series A