Die versteckten Kosten des manuellen IT-Audits
Für den Mittelstand ist das IT-Audit oft weniger ein strategisches Instrument als vielmehr ein rein administrativer Kostenblock. Die Realität in vielen Unternehmen zeigt: Fachkräfte verbringen bis zu 40 Prozent ihrer verfügbaren Arbeitszeit damit, manuelle Nachweise zusammenzustellen. Diese Tätigkeit ist nicht nur repetitiv, sondern auch extrem fehleranfällig.
Das Kernproblem liegt in der Architektur der meisten IT-Landschaften. Daten liegen in siloartigen Systemen verteilt: Firewalls loggen ihre eigenen Events, Cloud-Konsolen (wie Azure oder AWS) haben eigene Export-Formate, und HR-Tools verwalten Zugriffsrechte isoliert. Die manuelle Zusammenführung dieser Datenströme erfolgt häufig über starre Excel-Tabellen. Jede Änderung an der Compliance-Strategie oder am Audit-Scope erfordert ein händisches Neu-Reporting. Das Ergebnis ist eine hohe TCO (Total Cost of Ownership) pro Audit-Zyklus, ohne dass der strategische Mehrwert für das Unternehmen steigt. Statt sich auf Wachstumsprojekte zu konzentrieren, arbeiten IT-Experten an der Aufbereitung von Daten, die ohnehin in den Systemen vorhanden sind.
Wie KI die datentechnische Vorarbeit übernimmt
Hier setzt KI-gestützte Automatisierung an. Wichtig ist die klare Abgrenzung: KI-Systeme treffen keine Compliance-Entscheidungen und ersetzen keine juristische Beratung. Sie übernehmen ausschließlich die datentechnische Vorarbeit. Moderne KI-Agenten analysieren Log-Daten in Echtzeit, konfigurieren automatische Abfragen und generieren Vorberichte, die direkt prüffähig sind.
Die Funktionsweise basiert auf drei Säulen:
- Datenaggregation: KI-Agenten verbinden sich direkt mit den API-Schnittstellen Ihrer Infrastruktur. Sie lesen Daten nicht nur aus, sondern normalisieren sie.
- Anomalie-Erkennung: Abweichungen von definierten Policies (z. B. ein Server ohne aktives Antivirus) werden sofort markiert, bevor ein Auditor sie überhaupt anfragt.
- Dokumentationsgenerierung: Beweise werden automatisch im richtigen Format (PDF, CSV, JSON) exportiert und mit Zeitstempeln versehen.
Durch diese Automatisierung sinkt der manuelle Aufwand für die Datenaufbereitung drastisch. Die IT-Abteilung wird vom „Daten-Sammler“ zum „Daten-Interpretierer“.
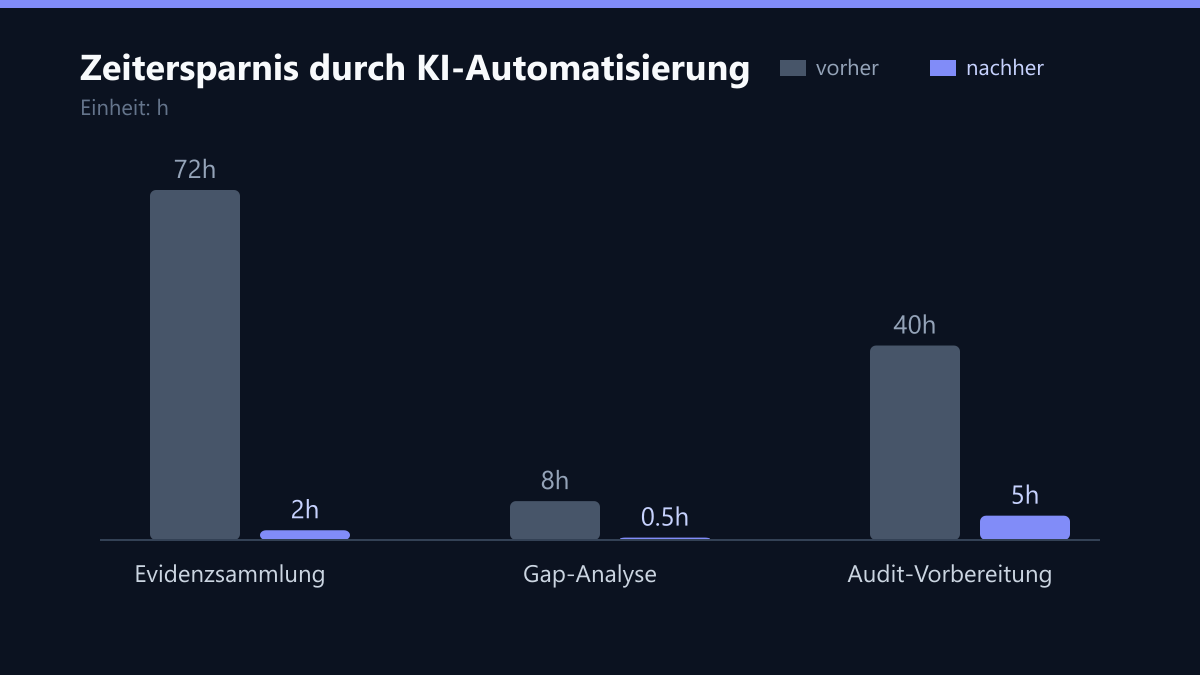
Quantifizierbare Zeitersparnis im Audit-Prozess
Die Effizienzsteigerung zeigt sich am deutlichsten in den Phasen der Evidenzsammlung und der Vorprüfung. Statt Tage zu warten, bis ein IT-Mitarbeiter Screenshots macht oder Log-Dateien filtert, erhalten Prüfer sofort Zugriff auf valide, strukturierte Daten.
Typische Einsparpotenziale, die wir in der Praxis beobachten:
- Evidenzsammlung: Reduktion von 3 Tagen (ca. 24–30 Stunden) auf 2 Stunden automatisierte Generierung.
- Gap-Analyse: Automatisierte Abgleiche gegen ISO 27001 oder NIS2-Kriterien erfolgen in Minuten statt Stunden.
- Audit-Vorbereitung: Kontinuierliches Monitoring ersetzt das „stürmische Aufräumen“ vor dem Termin. Die Datenlage ist jederzeit aktuell.
Für Geschäftsführer bedeutet das: Audit-Fenster werden kürzer, und die Geschäftsaktivitäten werden weniger beeinträchtigt. Das Team kann sich auf die eigentliche Beratung konzentrieren, statt auf die Datenbeschaffung.
Anwendungsfälle: DSGVO, ISO 27001 und NIS2
Jede Norm hat spezifische Anforderungen an das Reporting. KI kann diese regulatorischen Anforderungen in technische Checks übersetzen, die in der Infrastruktur ausgeführt werden.
| Norm | Automatisierter Check | Vorteil |
|---|---|---|
| DSGVO | Löschprotokolle & Zugriffshistorie | Nachweis der Datenminimierung in Echtzeit |
| ISO 27001 | Konfigurationsdrift bei Servern | Sofortiger Hinweis bei Abweichung vom Baseline-State |
| NIS2 | Patch-Status kritischer Assets | Objektiver Nachweis der Patch-Management-Compliance |
Diese Automatisierung schafft eine lückenlose, nachvollziehbare Audit-Trail. Prüfer müssen nicht mehr „vertrauen, aber überprüfen“ (trust but verify), sondern können direkt verifizieren. Die Qualität der Beweismittel steigt, da sie maschinell generiert und nicht manuell kopiert wurden.
Typische Fehler bei der Implementierung
Obwohl das Potenzial groß ist, scheitern Projekte oft an mangelnder Vorbereitung. Hier sind die häufigsten Stolperfallen:
- Datenqualität als Selbstläufer: KI kann nur so gut sein wie die Daten, die sie verarbeitet. Wenn in den Quellsystemen (z. B. Active Directory oder Cloud-Konsolen) inkonsistente Naming-Konventionen herrschen, liefert die KI unbrauchbare Ergebnisse. Eine saubere Datenhygiene ist Voraussetzung.
- Überbewertung der Automatisierung: Viele Unternehmen erwarten, dass die KI auch komplexe, kontextuelle Compliance-Fragen beantwortet. Das ist nicht ihr Job. Sie liefert Fakten. Die Interpretation dieser Fakten im Kontext der Geschäftsstrategie bleibt Aufgabe der Menschen.
- Ignorieren der DSGVO-Konformität der KI selbst: Wenn die KI-Engine Compliance-Daten in eine externe, nicht zertifizierte Cloud sendet, erzeugt man ein neues Compliance-Risiko. Man darf den Wald vor lauter Bäumen nicht vergessen.
- Fehlende Change-Management-Strategie: Wenn die IT-Mitarbeiter die neuen Tools nicht akzeptieren oder nicht wissen, wie sie die generierten Reports interpretieren sollen, verpufft der Effekt. Schulung ist Pflicht.
Integration in bestehende IT-Landschaften
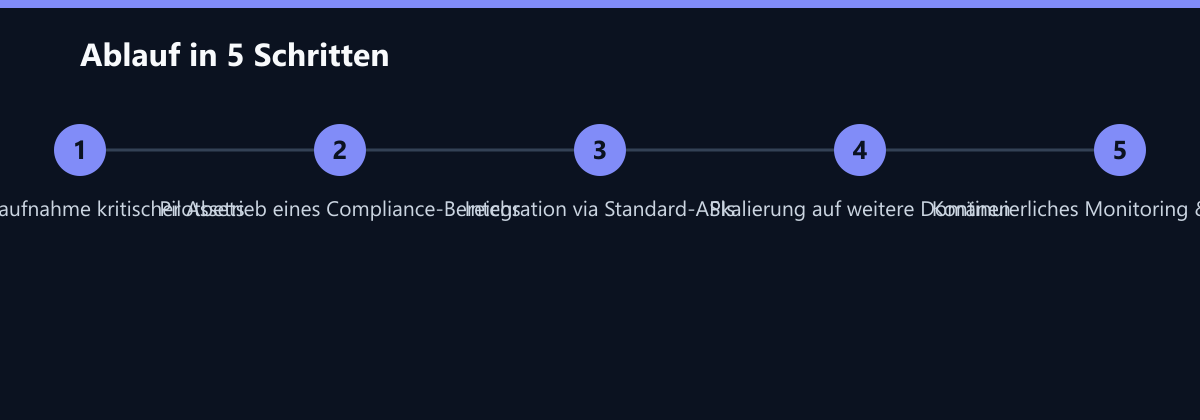
Eine erfolgreiche Implementierung erfordert keine komplette Systemumstellung. Moderne KI-Compliance-Tools integrieren sich über Standard-APIs in bestehende Monitoring- und Ticketing-Systeme. Die Einführung sollte schrittweise erfolgen:
- Bestandsaufnahme: Identifikation der kritischen Assets, die für das Audit relevant sind. Nicht jedes System muss sofort angeschlossen werden.
- Pilotbetrieb: Automatisierung eines einzelnen, gut abgegrenzten Compliance-Bereichs (z. B. Backup-Compliance oder Patch-Status). Hier wird der Prozess getestet und verfeinert.
- Skalierung: Ausweitung auf weitere Domänen wie Netzwerk-Sicherheit, Access Control oder Cloud-Konfiguration.
Wichtig ist, dass die KI-Systeme DSGVO-konform arbeiten und Daten nicht ungeprüft in die Cloud senden. Eine klare Datenflussanalyse ist Teil der Due Diligence.
ROI und strategischer Mehrwert
Die Investition in automatisiertes Reporting amortisiert sich oft bereits im ersten Audit-Zyklus. Der strategische Vorteil liegt jedoch in der Proaktivität. Unternehmen, die Compliance automatisieren, positionieren sich als zuverlässige Partner für Kunden und Behörden.
Wirtschaftliche Effekte:
- Reduzierte Personalkosten: IT-Experten arbeiten an Wertschöpfung statt an Excel-Tabellen.
- Risikominimierung: Früherkennung von Compliance-Lücken vermeidet Bußgelder und Reputationsschäden.
- Agilität: Schnelle Reaktion auf neue regulatorische Anforderungen (z. B. durch NIS2-Umsetzungsfristen).
So messen Sie den Erfolg
Um den ROI konkret zu belegen, sollten Sie folgende Kennzahlen (KPIs) vor und nach der Implementierung tracken:
- Zeit bis zur Evidenzbereitstellung: Wie lange dauert es von der Anfrage des Auditors bis zur Übergabe des vollständigen Nachweispakets? Ziel: Reduktion von Tagen auf Stunden.
- Fehlerquote in Reports: Wie viele manuelle Fehler (z. B. falsche Datumsangaben, fehlende Screenshots) wurden im manuellen Prozess festgestellt vs. im automatisierten Prozess? Ziel: Reduktion auf nahe Null.
- Audit-Fenster-Dauer: Wie viele Tage blockiert das Audit das operative IT-Team? Ziel: Kürzung um mindestens 30–50 %.
- Kosten pro Audit-Zyklus: Gesamtkosten (Personalstunden + externe Tools) pro durchgeführtem Audit. Ziel: Senkung um 20–40 % im ersten Jahr.
Checkliste für den Start
- Asset-Inventar erstellen: Welche Systeme sind für DSGVO, ISO 27001 oder NIS2 relevant?
- Datenquellen prüfen: Sind APIs für diese Systeme verfügbar und dokumentiert?
- Pilot-Domäne wählen: Welcher Bereich bietet den schnellsten Quick-Win (z. B. Patch-Status)?
- Anbieter-Audit: Prüfen Sie den KI-Anbieter auf ISO 27001-Zertifizierung und DSGVO-Konformität.
- Schulungskonzept: Planen Sie die Schulung der IT-Mitarbeiter für die Interpretation der KI-Reports ein.
- KPI-Definition: Definieren Sie die Messgrößen (Zeit, Kosten, Fehlerquote) für den Erfolg.
Fazit
KI-gestützte Compliance-Automatisierung ist kein Hype, sondern eine notwendige Evolution für den Mittelstand. Sie wandelt Compliance von einem reaktiven Kostenblock in einen proaktiven Wettbewerbsvorteil um. Durch die Reduktion des manuellen Aufwands um bis zu 70 % gewinnen Sie Zeit für strategische IT-Entscheidungen und sichern Ihre Reputation als compliance-konformer Partner.
Passend dazu
- IT-Beratung & IT-Strategie
- Automatisierte NIS2-Readiness-Prüfung senkt Audit-Zeit für mittelständische Logistikfirma in München um 40 Prozent
- IT-Compliance & Datenschutz
- Cloud Services & Cloud-Migration
- E-Commerce Entwicklung
- Azure DevOps vs. GitHub Actions: CI/CD-Automatisierung für IT-Dienstleister
- Produktivitätssteigerung um 15 Prozent im US-Pharmasektor durch optimierten IT-Support
- B2B-Portal-Entwicklung für UK-Industriekunden: 30 Prozent geringerer Support-Aufwand durch Self-Service-Checkout
- IT-Portfoliomanagement: Kostenoptimierung durch SaaS-Konsolidierung
- React-Native-App für die Baubranche: 25 % weniger Planungsfehler durch Echtzeit-Sync
- NIS2-Compliance in 8 Wochen: Automatisiertes Risiko-Management für einen Finanzdienstleister
- Automatisiertes Kunden-Onboarding für B2B SaaS im Mittelstand
- IT Governance für Startups: Compliance-Strukturen vor der Series A