Die kritische Wahl zwischen Algorithmus und Modus
In Branchen wie Finanzdienstleistungen, dem Gesundheitswesen und der öffentlichen Verwaltung ist die Datensicherheit bei Backups weit mehr als eine technische Finess. Sie ist ein zentrales Audit-Thema, das direkt über Haftungsrisiken und Zertifizierungen entscheidet. Viele IT-Entscheider verwechseln bei der Planung jedoch die Wahl des Algorithmus mit der Wahl des Verschlüsselungsmodus. Dabei ist es genau diese Unterscheidung, die den Unterschied zwischen einer sauberen Prüfung und teuren Nachbesserungen ausmacht.
Der de-facto-Standard für die Verschlüsselung von Daten in Ruhe ist AES-256. Dieser Algorithmus verschlüsselt Datenblöcke von 16 Bytes und gilt als unangreifbar durch aktuelle Rechenkapazitäten. Doch wie dieser Algorithmus angewendet wird, variiert stark. XTS-AES ist kein eigener Algorithmus, sondern ein spezielles Modus-Verfahren, das häufig für die Verschlüsselung ganzer Laufwerke (Full-Disk-Encryption) genutzt wird. Beide Verfahren basieren auf derselben mathematischen Basis, bedienen aber grundlegend unterschiedliche Anwendungsfälle. Für IT-Verantwortliche ist es essenziell zu verstehen, dass die Wahl des falschen Modus keine Sicherheitslücke im klassischen Sinne darstellt, aber zu Compliance-Verstößen führen kann, wenn die Integrität der Datenströme nicht gewährleistet ist.
Technische Feinheiten: Warum GCM oft die bessere Wahl ist
Um die richtige Entscheidung zu treffen, muss man die technische Unterscheidung verstehen. AES-256 beschreibt den Kern, während XTS-AES beschreibt, wie dieser Kern auf größere Datenmengen angewendet wird, ohne dass Muster entstehen, die Rückschlüsse auf die Originaldaten zulassen. In der Praxis zeigt sich ein klarer Unterschied in der Effizienz und Sicherheit.
Bei der Verwendung von AES-256 im CTR oder GCM-Modus handelt es sich um eine Lösung, die häufig in Backup-Software eingesetzt wird. Der Grund liegt in der Natur der Backups: Es werden oft große, streambare Datenströme aus der Cloud oder von Servern verarbeitet. Der GCM-Modus (Galois/Counter Mode) bietet hier einen entscheidenden Vorteil: Er kombiniert Verschlüsselung mit Authentifizierung. Das bedeutet, dass nicht nur die Daten unlesbar gemacht werden, sondern auch ihre Integrität geprüft wird. Ein Bit, das während der Übertragung oder Speicherung verändert wird, wird sofort erkannt.
XTS-AES hingegen ist optimiert für Blockgeräte wie Festplatten oder SSDs. Es verhindert, dass gleiche Datenblöcke an verschiedenen Speicherorten identische verschlüsselte Ausgaben erzeugen. Dies ist für die Hardware-Ebene wichtig, um Muster in der physischen Speicherbelegung zu vermeiden. Für reine Backup-Prozesse, bei denen Daten komprimiert und als Stream übertragen werden, ist der GCM-Modus von AES-256 jedoch oft die technisch sauberere Lösung. XTS-AES bietet keine eingebaute Integritätsprüfung, was bei der Übertragung über unsichere Netzwerke ein Risiko darstellen kann, das durch zusätzliche Hashes abgefangen werden muss.
Compliance-Anforderungen: Was ISO 27001 und NIS2 wirklich verlangen
Ein verbreiteter Irrtum ist die Annahme, dass Normen wie ISO 27001 oder die neue NIS2-Richtlinie spezifische Algorithmen wie ‘XTS’ vorschreiben. Das tun sie nicht. Sie verlangen eine angemessene technische Maßnahme zur Vertraulichkeit. Dennoch stellen Auditer bei der Prüfung sehr spezifische Fragen, die über die bloße Nennung des Algorithmus hinausgehen.
ISO 27001 (A.8.24) fordert die Verwendung von kryptografischen Verfahren zur Vermeidung unbefugter Offenlegung von Informationen. Der Fokus liegt hier auf der Kontrolle. NIS2 betont die Notwendigkeit, Integrität und Vertraulichkeit über den gesamten Lebenszyklus der Daten zu sichern. DSGVO Art. 32 verlangt Maßnahmen, um die Sicherheit zu gewährleisten, einschließlich der Verschlüsselung personenbezogener Daten.
Der entscheidende Punkt für die Compliance ist nicht der Algorithmus selbst, sondern die Trennung von Daten und Schlüsseln. Ob Sie AES-256-GCM oder XTS-AES nutzen, ist für den Prüfer zweitrangig, sofern die Schlüssel in einem getrennten, hochsicheren Repository liegen. Ein typischer Audit-Fehler ist die Speicherung der Entschlüsselungsschlüssel im selben Verzeichnis oder auf demselben Server wie die Backup-Daten. In diesem Fall ist die Verschlüsselung aus Sicht des Auditors wirkungslos, da ein Angreifer mit Zugriff auf die Daten gleichzeitig Zugriff auf die Schlüssel hat.
Typische Fehler bei der Implementierung
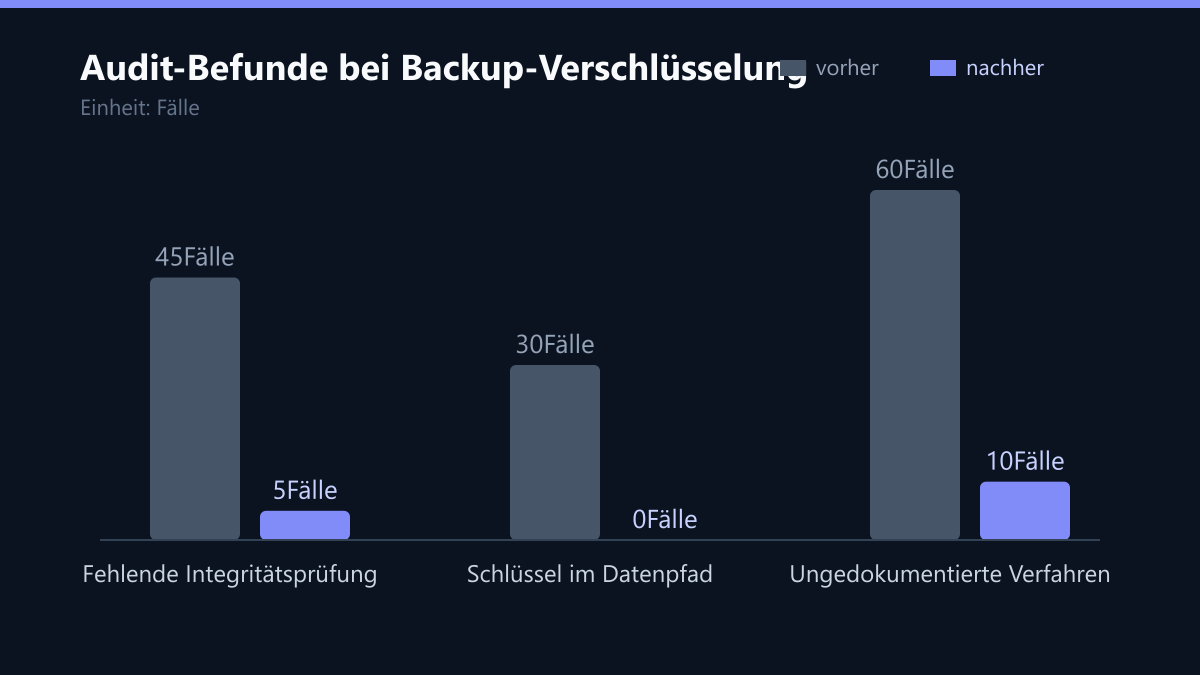
In der Praxis begegnen wir immer wieder denselben Fehlern, die bei Audits zu Beanstandungen führen:
- Schlüssel im Datenpfad: Die Verschlüsselungsschlüssel werden als Datei im Backup-Ordner gespeichert. Dies widerspricht dem Grundprinzip der kryptografischen Sicherheit.
- Fehlende Integritätsprüfung: Es wird nur verschlüsselt, aber nicht verifiziert, ob die Daten unversehrt sind. Ohne Hashing oder Authenticated Encryption (wie GCM) kann ein korruptes Backup unbemerkt bleiben, bis es zu spät ist.
- Nicht dokumentierte Verfahren: Das IT-Sicherheitskonzept nennt nur ‘AES-256’, ohne zu erklären, wie die Schlüssel verwaltet werden oder warum dieser Modus gewählt wurde. Auditer verlangen eine nachvollziehbare Begründung der Angemessenheit.
So messen Sie den Erfolg Ihrer Strategie
Um sicherzustellen, dass Ihre Backup-Verschlüsselung compliance-konform ist, sollten Sie folgende Kennzahlen und Methoden in Ihren Betrieb aufnehmen:
- Audit-Befunde (Ziel: 0 kritische): Führen Sie interne Vor-Audits durch, die sich spezifisch auf die Trennung von Daten und Schlüsseln konzentrieren. Messen Sie die Anzahl der kritischen Befunde pro Quartal.
- Integritätsprüfungsquote: Stellen Sie sicher, dass 100 % der Backup-Jobs eine Integritätsprüfung (Hash-Vergleich) durchführen. Ein Job ohne Integritätscheck gilt als nicht compliant.
- Schlüssel-Zugriffsprotokolle: Analysieren Sie die Logs des Key Management Service (KMS). Jede Entschlüsselung muss protokolliert und zuordenbar sein. Die Zielgröße ist eine 100 %ige Protokollierungsrate aller Schlüsselzugriffe.
Praktische Umsetzung in der IT-Infrastruktur
Bei der Implementierung in der Praxis sollten Sie auf die Interoperabilität Ihrer Backup-Tools achten. Die meisten Enterprise-Backup-Lösungen wie Veeam, Commvault oder Acronis nutzen intern AES-256 im GCM- oder CBC-Modus für die Dateibackups.
- Server-basierte Backups: Nutzen meist Client-seitige Verschlüsselung mit AES-256-GCM. Dies ist die empfohlene Konfiguration, da die Daten vor der Übertragung verschlüsselt werden.
- Storage-Level-Encryption: Wenn Sie die Festplatten des Backup-Targets selbst verschlüsseln, kommt oft XTS-AES zum Einsatz. Dies ist eine zusätzliche Sicherheitsebene, ersetzt aber nicht die logische Verschlüsselung.
- Cloud-Backups: Anbieter wie Azure oder AWS nutzen durchgängig AES-256, wobei die Schlüsselverwaltung über Key Management Services (KMS) erfolgt. Wichtig ist hier die Nutzung von Customer-Managed Keys (CMK), um die volle Kontrolle über die Schlüssel zu behalten.
Checkliste für die Compliance-Prüfung
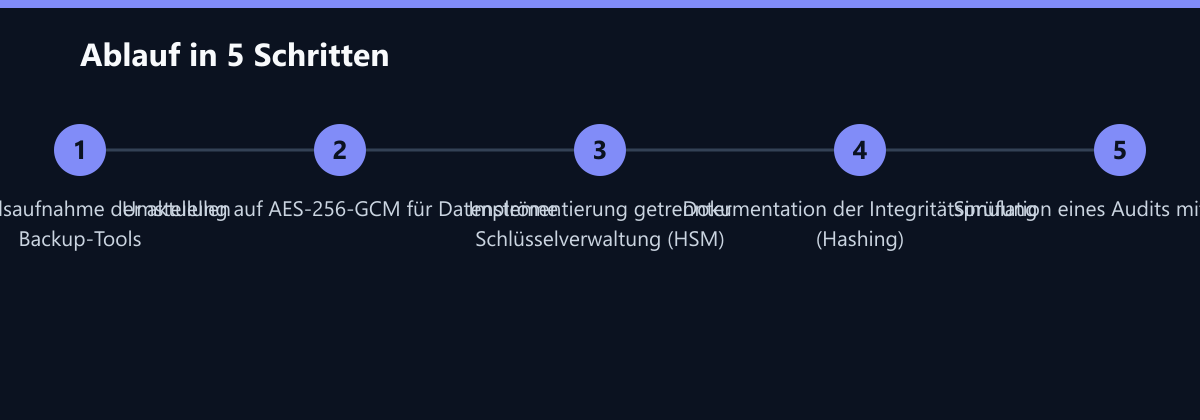
- Algorithmus-Check: Wird AES-256 für alle Backup-Daten verwendet?
- Modus-Check: Wird der GCM-Modus für die Integritätsprüfung genutzt?
- Schlüssel-Trennung: Liegen die Schlüssel in einem getrennten HSM oder KMS?
- Dokumentation: Ist die Wahl des Modus und die Schlüsselverwaltung im IT-Sicherheitskonzept begründet?
- Integrität: Werden alle Backups nach dem Import auf Integrität geprüft (Hashing)?
Fazit: Die richtige Strategie für den Mittelstand
Für die meisten Mittelständler in compliance-lastigen Branchen ist AES-256 im GCM-Modus die empfohlene Standardlösung für Backup-Daten. XTS-AES ist primär eine Technologie für die Hardware-Ebene und weniger relevant für die logische Backup-Struktur, es sei denn, Sie betreiben eigene, physisch getrennte Storage-Arrays mit spezifischen Hardware-Verschlüsselungsanforderungen.
Durch die Kombination aus AES-256-GCM, getrennter Schlüsselverwaltung und dokumentierter Integritätsprüfung decken Sie die technischen und rechtlichen Anforderungen ab, ohne in unnötige Komplexität zu verfallen. Diese Strategie minimiert nicht nur das Risiko von Datenlecks, sondern auch das Risiko von Audit-Verstößen, die zu Bußgeldern oder dem Verlust von Zertifizierungen führen können.
FAQ
Ist XTS-AES sicherer als standardmäßiges AES-256? Nein, die Grund-Sicherheit ist identisch, da beide auf dem AES-Algorithmus basieren. XTS ist ein spezieller Modus, der verhindert, dass gleiche Datenblöcke gleiche verschlüsselte Ausgaben erzeugen, was bei der Verschlüsselung ganzer Laufwerke nützlich ist. Für Datei-Backups ist AES-256 im GCM-Modus jedoch oft die präferierte und breiter unterstützte Lösung, da sie Integritätsschutz bietet.
Muss ich in meinem IT-Sicherheitskonzept explizit zwischen AES-256 und XTS unterscheiden? Nicht zwingend, aber Sie müssen die eingesetzten Kryptoverfahren transparent dokumentieren. Auditer prüfen, ob die gewählte Verschlüsselung den anerkannten Standards entspricht. Eine klare Beschreibung, dass AES-256 mit getrennter Schlüsselverwaltung genutzt wird, erfüllt in der Regel die Anforderungen von ISO 27001 und NIS2. Die Begründung der Angemessenheit ist wichtiger als die Nennung des spezifischen Modus.
Welche Rolle spielt die Schlüsselverwaltung bei der Compliance? Die Schlüsselverwaltung ist oft wichtiger als die Wahl des Algorithmus. Für die Einhaltung von DSGVO und ISO 27001 muss sichergestellt sein, dass nur autorisierte Personen Zugriff auf die Entschlüsselungsschlüssel haben. Die physische oder logische Trennung der Schlüssel von den Backup-Daten ist ein zentrales Audit-Kriterium. Ohne diese Trennung gilt die Verschlüsselung als nicht wirksam.
Passend dazu
- IT-Compliance & Datenschutz
- Backup & Disaster Recovery
- Cloud Services & Cloud-Migration
- Die 3-2-1-1-0-Backup-Regel: Eine praktische Umsetzungsanleitung
- Automatisierung von IT-Compliance-Audits: Manuellen Aufwand um 60 Prozent senken
- Automatisiertes Compliance-Reporting: Zeitersparnis durch KI im IT-Audit
- Azure OpenAI vs. AWS Bedrock: Kosten und Compliance im Vergleich