Das unsichtbare Risiko in Ihrer Automatisierungslandschaft
Robotic Process Automation (RPA) hat die Effizienz in vielen Unternehmen revolutioniert. Doch hinter der glatten Oberfläche verbirgt sich oft ein erhebliches Sicherheitsrisiko: die Handhabung von Zugangsdaten. Wenn RPA-Bots Benutzernamen und Passwörter in Klartext oder in lokalen Konfigurationsdateien speichern, entsteht ein Einfallstor für Angreifer. Einmaliger Zugriff auf einen Bot-Server genügt, um diese Daten zu extrahieren und auf andere Systeme auszuweiten. Das ist nicht nur ein technisches Problem, sondern ein strategisches Risiko für die gesamte IT-Sicherheit.
Das zentrale Problem liegt in der manuellen Pflege. Bei jeder Passwortänderung müssen Administratoren die Credentials an hunderten Orten aktualisieren. Fehlt ein Audit-Trail, ist im Falle eines Vorfalls keine lückenlose Nachvollziehbarkeit möglich. Diese Komplexität skaliert nicht mit dem Wachstum Ihrer Automatisierung. Sie brauchen eine Lösung, die Sicherheit und Skalierbarkeit vereint.
Zentrales Secret Management als neue Norm
Die robusteste Lösung ist die Integration eines zentralen Secret Managers. Systeme wie Azure Key Vault, AWS Secrets Manager oder HashiCorp Vault verschlüsseln Zugangsdaten bei der Speicherung und liefern sie den Bots nur bei Bedarf und auf Zeit. Der Bot selbst speichert kein Dauer-Credential, sondern fragt es bei jeder Ausführung ab. Diese Architektur eliminiert das Risiko von gespeicherten Klartext-Passwörtern.
Die Vorteile dieser Methode sind erheblich. Erstens ermöglicht sie eine automatische Rotation. Passwörter werden ohne manuellen Eingriff regelmäßig geändert. Zweitens gewährleistet das Prinzip der minimalen Privilegien, dass jeder Bot nur Zugriff auf die Secrets erhält, die er für seinen spezifischen Prozess benötigt. Drittens sorgt die Revisionssicherheit dafür, dass jeder Abruf protokolliert wird. Im Falle eines Vorfalls können Sie exakt nachvollziehen, wer oder welcher Bot wann auf welche Daten zugegriffen hat.
Least Privilege: Das Fundament der Sicherheit
Nicht jeder RPA-Bot benötigt dieselben Rechte. Ein Bot, der Rechnungen importiert, braucht keinen Zugriff auf die HR-Datenbank. Das Prinzip der geringsten Berechtigung (Least Privilege) besagt, dass jeder Prozess nur die minimalen Zugriffsrechte erhält, die für seine Funktion absolut notwendig sind. In der Praxis bedeutet das eine präzise Trennung der Befugnisse.
Um dieses Prinzip umzusetzen, beginnen Sie mit einer Analyse aller Prozesse. Identifizieren Sie, welche Systeme jeder Bot tatsächlich benötigt. Erstellen Sie dann individuelle Service Accounts für jeden Bot-Typ. Verweigern Sie Admin-Rechte für Standard-Bots strikt. Schließlich sollten Sie die Berechtigungen regelmäßig durch die IT-Sicherheit re-zertifizieren lassen. Dieser Prozess verhindert die schleichende Berechtigungsausweitung, die bei RPA-Systemen häufig vorkommt.
Automatische Rotation und Lifecycle-Management
Statische Passwörter sind ein Sicherheitsrisiko, das mit der Zeit exponentiell wächst. Moderne Credential-Management-Systeme lösen dieses Problem durch automatische Rotation. Wenn ein Passwort abläuft oder kompromittiert wird, aktualisiert das System den Wert im Secret Manager. Der RPA-Bot erkennt die Änderung bei der nächsten Ausführung automatisch, da er immer den aktuellen Wert abruft. Sie müssen sich nie wieder um manuelle Passwortwechsel kümmern.
Es gibt verschiedene Mechanismen, die Sie je nach Systemlandschaft einsetzen können. Time-based One-Time Passwords (TOTP) sind ideal für Systeme mit Zwei-Faktor-Authentifizierung. Certificate-Based Authentication nutzt Zertifikate statt Passwörter, wo technisch möglich. Session Tokens sind kurze, ephemäre Tokens für Cloud-Dienste, die nach wenigen Minuten ablaufen. Diese Methoden kombinieren Sicherheit mit Automatisierung und reduzieren den manuellen Aufwand drastisch.
Compliance und Audit-Trail im DACH-Raum
Unternehmen im DACH-Raum stehen unter strengen Compliance-Vorgaben wie DSGVO, NIS2 und ISO 27001. Diese Normen verlangen eine lückenlose Nachvollziehbarkeit aller Zugriffe auf sensible Daten. Ein zentrales Credential Management liefert diese Audit-Logs nativ. Sie können nachweisen, wer oder welcher Bot wann auf welche Daten zugegriffen hat. Das ist entscheidend für die Erfüllung der Dokumentationspflichten.
Die Compliance-Vorteile sind vielfältig. Sie erfüllen die Dokumentationspflichten für ISO 27001 mühelos. Der Nachweis der Zugriffskontrolle gemäß NIS2-Richtlinien wird durch die zentrale Protokollierung erleichtert. Der Schutz personenbezogener Daten durch verschlüsselte Speicherung entspricht den Anforderungen der DSGVO. Zudem vereinfacht die zentrale Protokollierung Audits erheblich, da Sie nicht mehr verstreute Logs zusammenfügen müssen. Das spart Zeit und reduziert das Risiko von Compliance-Verstößen.
Empfohlene Architektur für den Mittelstand
Für mittelständische Unternehmen ist eine hybride oder cloudbasierte Lösung oft die wirtschaftlich sinnvollste Wahl. Die Nutzung von Managed IT-Services für das Credential Management reduziert den operativen Aufwand und stellt sicher, dass Best Practices stets aktuell sind. Sie müssen sich nicht mit der komplexen Konfiguration auseinandersetzen, sondern können sich auf Ihr Kerngeschäft konzentrieren.
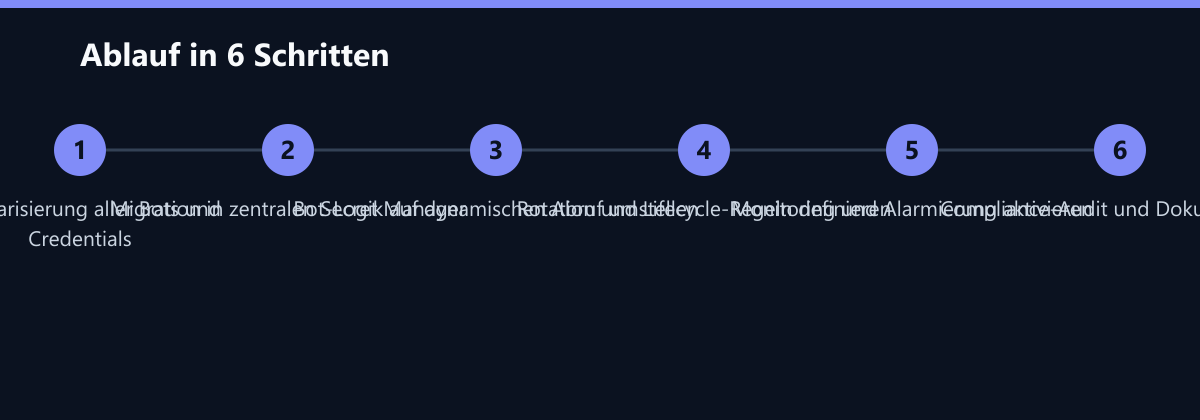
Die Implementierung erfolgt in vier Phasen. In Phase 1 inventarisieren Sie alle bestehenden RPA-Bots und ihre Credentials. In Phase 2 migrieren Sie die Secrets in einen zentralen, verschlüsselten Store. In Phase 3 passen Sie die Bot-Logik für dynamische Abrufe an. In Phase 4 richten Sie Monitoring und Alarmierung bei anomalen Zugriffen ein. Dieser strukturierte Ansatz minimiert Risiken und stellt sicher, dass die Migration reibungslos verläuft.
Typische Fehler bei der Implementierung
Viele Unternehmen machen bei der Einführung von zentralem Credential Management dieselben Fehler. Erstens wird die Migration oft als Big-Bang-Projekt angegangen, statt schrittweise vorzugehen. Das führt zu langen Stillstandzeiten und erhöhtem Risiko. Zweitens werden die Berechtigungen nicht regelmäßig re-zertifiziert. Dadurch sammeln sich über die Zeit überflüssige Rechte an, die das Sicherheitsrisiko erhöhen. Drittens fehlt ein funktionierendes Monitoring. Ohne Alarmierung bei anomalen Zugriffen bleiben Sicherheitslücken oft lange unentdeckt. Vermeiden Sie diese Fehler, indem Sie einen schrittweisen Ansatz wählen, regelmäßige Reviews einplanen und Monitoring von Anfang an mitdenken.
So messen Sie den Erfolg
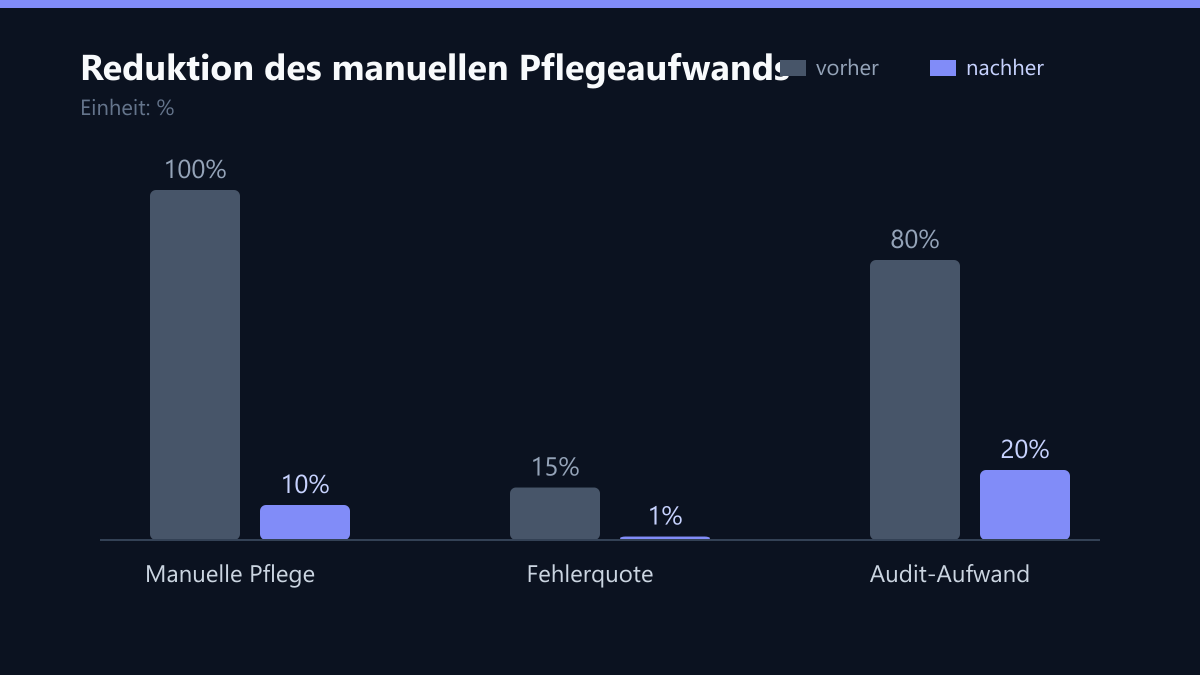
Um den Erfolg Ihres Credential Management zu messen, sollten Sie konkrete Kennzahlen definieren. Erstens tracken Sie die manuelle Pflegezeit. Messen Sie, wie viel Zeit Ihre Administratoren vor und nach der Implementierung für Passwortänderungen aufwenden. Ein typischer Zielwert ist eine Reduktion um 70–90 %. Zweitens beobachten Sie die Fehlerquote. Zählen Sie die Anzahl der fehlgeschlagenen Bot-Ausführungen aufgrund von Credential-Problemen. Diese sollte nach der Implementierung gegen null gehen. Drittens messen Sie den Audit-Aufwand. Vergleichen Sie die Zeit, die für die Erstellung von Compliance-Reports benötigt wird. Durch zentrale Logs sollte sich dieser Aufwand um mindestens 50 % reduzieren. Diese Kennzahlen geben Ihnen eine klare Rückmeldung, ob Ihre Investition sich lohnt.
Checkliste für die sichere Umsetzung
- Führen Sie eine vollständige Inventarisierung aller RPA-Bots durch.
- Identifizieren Sie alle Systeme, auf die die Bots zugreifen.
- Wählen Sie einen zentralen Secret Manager, der zu Ihrer Infrastruktur passt.
- Erstellen Sie individuelle Service Accounts für jeden Bot-Typ.
- Konfigurieren Sie die automatische Rotation der Credentials.
- Implementieren Sie ein Monitoring-System für anomale Zugriffe.
- Dokumentieren Sie alle Prozesse für Compliance-Zwecke.
- Schulung der Administratoren in der neuen Umgebung.
- Testen Sie die Lösung in einer isolierten Umgebung.
- Starten Sie die Produktion mit schrittweiser Migration.
Fazit: Sicherheit als Wettbewerbsvorteil
Zentrales Credential Management ist kein optionales Extra, sondern ein Muss für jede professionelle RPA-Implementierung. Es reduziert das Sicherheitsrisiko erheblich, senkt den manuellen Aufwand und erfüllt die strengen Compliance-Anforderungen des DACH-Raums. Durch die Kombination aus automatischer Rotation, Least Privilege und lückenlosem Audit-Trail schaffen Sie eine robuste Sicherheitsbasis. Investieren Sie jetzt in diese Infrastruktur, um Ihre Automatisierung nicht nur effizient, sondern auch sicher zu machen. Die Zeit, die Sie in die Implementierung investieren, zahlt sich schnell durch geringere Risiken und weniger manuellen Aufwand aus.
Passend dazu
- NIS2-Compliance in 8 Wochen: Automatisiertes Risiko-Management für einen Finanzdienstleister
- Automatisierung der Kreditprüfung im Mittelstand: 40 Prozent weniger Bearbeitungszeit durch LLM-Workflows
- Hybrid Office & Workplace-Management
- IT-Automatisierung & Prozessautomatisierung
- Cloud Services & Cloud-Migration
- Kubernetes Monitoring in der Produktion: Stabilität und Kostenkontrolle
- MFA ohne Reibungsverluste: Best Practices für Remote-Teams
- Remote IT Support Security: Best Practices for Protecting Sensitive Data
- KI vs. Mensch: Wann Sie Tier-1-Tickets automatisieren sollten
- Multi-Tenant Office Umgebungen: Best Practices für geteilte Infrastruktur
- 5 Engpässe bei manueller Datenerfassung und sichere Automatisierung
- Logistics Efficiency: Minimizing Downtime for Fleet Management Systems During a Regional Power Outage in New York
- Vendor Management Best Practices: IT-Risiko in globalen Ketten senken