Warum Standard-SLAs im Mittelstand oft versagen
Viele IT-Dienstleister liefern Generalisten-Klauseln, die für den Mittelstand zu vage oder zu teuer sind. Ein Standard-SLA garantiert selten die spezifischen Verfügbarkeitsziele Ihrer Kernprozesse. Ohne klare Definitionen entstehen Streitfälle bei Ausfällen. Zudem fehlen oft die rechtlichen Haken, um bei wiederholten Verstößen tatsächlich Geld zurückzuholen.
Der Schlüssel liegt in der Präzision. Jeder Begriff muss messbar sein. Vermeiden Sie Formulierungen wie “schnellstmögliche Reaktion”. Definieren Sie stattdessen exakte Zeitfenster in Minuten oder Stunden. Vage Zusagen sind in der Rechtsprechung kaum durchsetzbar, wenn es darauf ankommt.
Typische Fehler bei der SLA-Definition
Bevor Sie in die Detailverhandlung eintreten, sollten Sie die häufigsten Stolpersteine kennen, die in der Praxis immer wieder auftreten:
- Verwechslung von Reaktions- und Lösungszeit: Viele Unternehmen setzen sich darauf, dass der Techniker “schnell” antwortet. Wenn das Ticket zwar in 10 Minuten bestätigt, aber erst nach 5 Tagen gelöst wird, ist die Geschäftskritik nicht behoben.
- Unsichere Wartungsfenster: Wenn “geplante Wartung” nicht explizit von der Verfügbarkeitsquote abgezogen wird, kann der Dienstleister Wartungen als Ausfall verbuchen oder die Quote künstlich hochtreiben.
- Fehlende Eskalationskette: Ohne namentlich genannte Ansprechpartner auf Managementebene versinken P1-Vorfälle oft in der Support-Queue, bis es zu spät ist.
Definition der Service Levels: Messbarkeit ist Pflicht
Die Basis jedes SLA ist die präzise Definition der Leistung. Trennen Sie klar zwischen Reaktionszeit (Time to Acknowledge) und Lösungszeit (Time to Resolve).
- Reaktionszeit: Zeit bis der Techniker das Ticket bestätigt.
- Lösungszeit: Zeit bis das Problem behoben oder ein Workaround etabliert ist.
Legen Sie Prioritätsstufen fest. Ein Serverausfall (P1) hat andere Fristen als ein Passwort-Reset (P4).
| Priorität | Definition | Reaktionszeit | Lösungsziel |
|---|---|---|---|
| P1 | Geschäftskritischer Ausfall | 15 Min | 4 Std |
| P2 | Beeinträchtigte Funktion | 1 Std | 8 Std |
| P3 | Geringe Beeinträchtigung | 4 Std | 24 Std |
| P4 | Informationsanfrage | 8 Std | 48 Std |
Diese Tabelle muss zwingend im Vertrag stehen. Nur so sind die Ziele rechtlich einklagbar. Achten Sie darauf, dass die Definition der “Geschäftskritik” (P1) auf Ihre spezifischen Prozesse zugeschnitten ist, z. B. der Ausfall der ERP-Systeme oder der Webshop.
Verfügbarkeit und Wartungsfenster: Die 99,9%-Falle
99,9 % Verfügbarkeit klingt nach 52 Minuten Ausfallzeit pro Monat. Rechnerisch stimmt das. Praktisch ist es aber oft nicht der Fall, wenn Wartungsfenster nicht sauber abgezogen werden.
Definieren Sie die geplante Wartung explizit. Diese Zeiten dürfen nicht auf die Verfügbarkeitsquote anrechnen. Ohne diese Klausel kann der Dienstleister Wartungen als “Ausfall” verbuchen oder umgekehrt die Quote künstlich hochtreiben.
Wichtig: Vereinbaren Sie, dass geplante Wartungen nur außerhalb der Kernarbeitszeiten oder mit vorheriger Ankündigung (z. B. 48 Stunden) erfolgen. So schützen Sie die Produktivität Ihrer Mitarbeiter.
Viele Dienstleister versuchen, Wartungsfenster auf 4 Stunden pro Monat zu setzen. Bei einem 24/7-Betrieb ist das noch vertretbar, aber bei einem klassischen B2B-Modell (Mo-Fr, 8-18 Uhr) sollten Sie strengere Limits verhandeln, z. B. maximal 2 Stunden pro Monat innerhalb der Kernzeiten.
Penalties und Eskalationsstufen
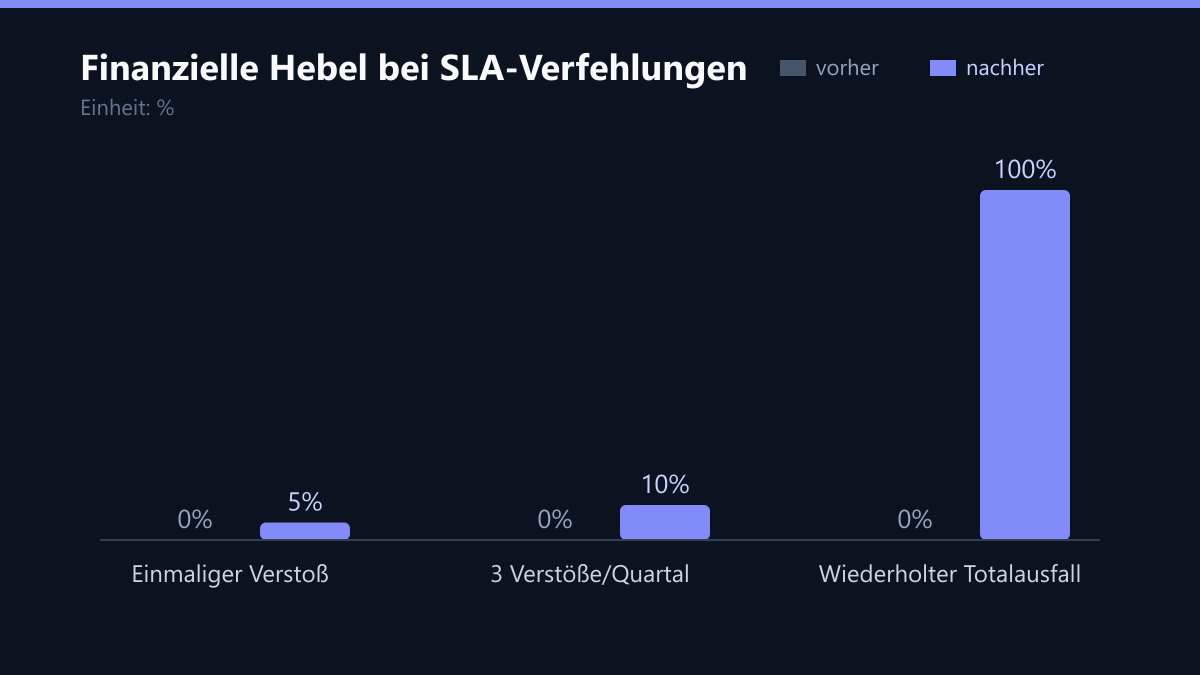
Ein SLA ohne finanzielle Konsequenzen ist ein Wunschdenken. Vereinbaren Sie Service Credits oder Geldstrafen für verpasste Ziele. Diese sollten progressiv aufgebaut sein, um Anreize für die kontinuierliche Verbesserung zu schaffen.
- Stufe 1: 5 % Gutschrift auf den monatlichen Betrag bei einmaligem Verstoß.
- Stufe 2: 10 % Gutschrift bei drei Verstößen im Quartal.
- Stufe 3: Kündigungsrecht ohne Frist bei wiederholtem Totalausfall.
Definieren Sie zudem eine Eskalationskette. Wer ist der Ansprechpartner auf Kundenseite? Wer ist der technische Leiter auf Dienstleisterseite? Diese Personen müssen namentlich und mit Direktwahl im Vertrag stehen.
Klare Eskalation verhindert, dass Probleme in der Support-Queue versinken. Sie zwingt beide Seiten, bei P1-Vorfällen sofort auf Managementebene zu kommunizieren. Eine typische Eskalationskette sieht so aus:
- Level 1 (Support): Erstkontakt und Diagnose.
- Level 2 (Senior IT): Technische Tiefenanalyse.
- Level 3 (Management): Strategische Lösung und Vertragsrelevanz.
Compliance und Datensicherheit im SLA verankern
DSGVO, NIS2 und ISO 27001 sind keine optionalen Extras, sondern Teil des Service. Das SLA muss sicherstellen, dass der Dienstleister diese Standards einhält.
- Datenlokalisierung: Wo werden die Daten gespeichert? (z. B. ausschließlich in der EU).
- Verschlüsselung: Welche Standards gelten für Daten in Ruhe und in Bewegung?
- Audit-Rechte: Wie oft dürfen Sie oder ein Dritter die Compliance-Maßnahmen prüfen?
Achtung: Ein allgemeiner Verweis auf “branchenübliche Sicherheitsmaßnahmen” reicht nicht aus. Nennen Sie die konkreten Zertifikate und Prüfintervalle. Das gibt Ihnen Rechtssicherheit bei Datenschutzverletzungen. Stellen Sie sicher, dass der Dienstleister verpflichtet ist, Sicherheitsvorfälle innerhalb einer definierten Frist (z. B. 24 Stunden) zu melden.
Skalierbarkeit und Preisbindung
Der Mittelstand wächst. Ihr IT-Bedarf ändert sich. Ein starres SLA kann zum Kostentreiber werden, wenn es nicht anpassbar ist.
Verhandeln Sie skalierbare Modelle. Können Sie Nutzerlizenzen oder Serverkapazitäten monatlich anpassen? Vermeiden Sie langfristige Bindungen für Ressourcen, deren Bedarf Sie nicht vorhersagen können.
- Preisbindung: Max. 2 Jahre feste Preise.
- Indexierung: Anpassung nur nach offizieller Verbraucherpreisindex-Steigerung.
- Mindestlaufzeit: Klare Definition der Kündigungsfristen bei Nichterreichung der SLA-Ziele.
Transparenz bei den Kosten ist entscheidend. Fordern Sie einen detaillierten Kostenaufbau, der jede Leistungseinheit (z. B. pro User, pro CPU, pro GB) transparent macht. So können Sie bei Änderungen schnell die Auswirkungen auf das Budget abschätzen.
Reporting und Governance
Was nicht gemessen wird, kann nicht verbessert werden. Das SLA muss regelmäßige Reportings vorschreiben.
- Monatsbericht: Übersicht über alle Tickets, Reaktionszeiten und Lösungsquoten.
- Quartalsgespräch: Strategische Auswertung und Roadmap-Präsentation.
- Jahresaudit: Prüfung der Compliance und Sicherheitsmaßnahmen.
Fordern Sie Zugang zu einem Self-Service-Portal. Dort müssen Sie in Echtzeit sehen, wie viele Tickets offen sind und wie der Status ist. Das reduziert die Kommunikationslast und gibt Ihnen volle Kontrolle.
Tipp: Definieren Sie im SLA, dass der Dienstleister proaktiv Probleme meldet, bevor sie kritisch werden. Monitoring-Alerts sollten Teil des Service sein, nicht nur die Reaktion auf Ihren Anruf. Proaktives Monitoring kann helfen, Ausfälle zu verhindern, bevor sie den Geschäftsbetrieb beeinträchtigen.
So messen Sie den Erfolg
Um sicherzustellen, dass das SLA seine Wirkung entfaltet, sollten Sie folgende Kennzahlen regelmäßig prüfen:
- SLA-Erreichungsquote: Wie oft wurden die definierten Zeitfenster eingehalten? Ziel: > 95 %.
- Durchschnittliche Lösungszeit (MTTR): Trend-Analyse über die Quartale. Steigt oder fällt sie?
- Service Credit-Nutzung: Wie oft mussten Sie Penalties anfordern? Häufige Nutzung deutet auf strukturelle Probleme hin.
- Zufriedenheit (CSAT): Regelmäßige Befragung Ihrer internen Nutzer nach der Qualität des Supports.
Nutzen Sie diese Daten im Quartalsgespräch, um Handlungsempfehlungen abzuleiten und bei Bedarf das SLA anzupassen.
Checkliste für Ihre SLA-Verhandlung
- Sind alle Service Levels (P1-P4) mit exakten Minutenwerten definiert?
- Ist die Abgrenzung zwischen Reaktionszeit und Lösungszeit klar geregelt?
- Sind geplante Wartungsfenster explizit von der Verfügbarkeitsquote ausgenommen?
- Gibt es eine klare Eskalationskette mit namentlich genannten Ansprechpartnern?
- Sind finanzielle Penalties (Service Credits) progressiv gestaffelt?
- Sind Compliance-Anforderungen (DSGVO, NIS2) mit konkreten Zertifikaten verankert?
- Ist das Modell skalierbar und sind Preisbindungen fair geregelt?
- Gibt es regelmäßige Reporting-Intervalle und Zugang zu einem Self-Service-Portal?
Passend dazu
- IT-Beratung & IT-Strategie
- KI-Beratung & KI-Strategie
- Reaktionszeit auf kritische Sicherheitsvorfälle auf unter 15 Minuten senken
- Automatisierte NIS2-Readiness-Prüfung senkt Audit-Zeit für mittelständische Logistikfirma in München um 40 Prozent
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- E-Commerce Entwicklung
- Azure DevOps vs. GitHub Actions: CI/CD-Automatisierung für IT-Dienstleister