Die Ausgangslage: Compliance als Flaschenhals
Der Kunde, ein wachsender Logistikdienstleister mit 150 Mitarbeitenden und einem komplexen Fuhrpark-Management, stand vor der dringenden Herausforderung, die neue NIS2-Verordnung fristgerecht umzusetzen. In der Logistikbranche, wo Verfügbarkeit und Sicherheit eng verknüpft sind, führt die manuelle Dokumentation von Sicherheitsprozessen oft zu erheblichen Engpässen. Die jährliche Prüfung durch externe Auditor:innen dauerte bisher über 120 Stunden pro Jahr. Diese zeitliche Belastung bindet wertvolle IT-Ressourcen, die eigentlich für operative Aufgaben oder strategische Projekte benötigt werden.
Das Kernproblem lag nicht nur im Zeitaufwand, sondern in der Struktur der bisherigen Prozesse. Es fehlte eine Echtzeit-Überwachung des Compliance-Status. Stattdessen musste das IT-Team bei jeder Prüfung Daten manuell zusammenkratzen, was zu wiederkehrenden Nachfragen der Auditor:innen zu identischen Nachweisen führte. Diese Ineffizienz führte zu einem hohen Maß an Stress im Team und einem erhöhten Risiko, dass kritische Sicherheitslücken bei der manuellen Sichtung übersehen wurden.
Konkrete Herausforderungen
Bevor wir mit der Implementierung begannen, identifizierten wir vier zentrale Punkte, die eine schnelle und saubere NIS2-Umsetzung im Weg standen:
- Fragmentierte Datenquellen: Sicherheitsrelevante Informationen waren in verschiedenen Tools (Netzwerk-Monitoring, Backup-Systeme, Zugriffsverwaltung) verstreut. Es gab keinen zentralen Ort, an dem der Status der NIS2-Anforderungen ablesbar war.
- Hoher manueller Aufwand: Die Erstellung der Audit-Reports erforderte bis zu 120 Stunden pro Jahr. Dies geschah oft unter Zeitdruck und mit hohem Fehlerpotenzial.
- Fehlende Kontinuität: Die Prüfung erfolgte punktuell. Zwischen den Audits gab es keine Mechanismen, die Abweichungen von den Sicherheitsstandards in Echtzeit meldeten.
- Wiederholte Nachfragen: Da die Dokumentation statisch war, konnten Auditor:innen keine dynamischen Abfragen durchführen, was zu langwierigen E-Mail-Schleifen und Verzögerungen im Audit-Prozess führte.
Der Tech-Stack
Um diese Herausforderungen zu lösen, setzten wir auf einen schlanken, aber leistungsstarken Stack, der direkt in die bestehende Infrastruktur des Kunden integriert wurde:
- Microsoft 365 & Azure: Dienten als primäre Datenquellen für Identitätsmanagement, Patch-Status und Infrastruktur-Logs.
- Interne Server-Systeme: On-Premise-Server wurden über Secure-Connectors angebunden, um lokale Sicherheitskonfigurationen zu erfassen.
- KI-gestützte Compliance-Engine: Eine spezialisierte Softwarekomponente, die die erhobenen Daten gegen die NIS2-Kernanforderungen prüft und Lücken priorisiert.
- Zentrales Compliance-Dashboard: Eine benutzerfreundliche Oberfläche für das IT-Team und das Management, um den Status in Echtzeit zu verfolgen.
Umsetzung: Von der Integration zur Automatisierung
Wir implementierten eine automatisierte NIS2-Readiness-Plattform, die direkt mit den vorhandenen IT-Systemen des Kunden verbunden wurde. Die Lösung sammelt kontinuierlich Daten aus Netzwerk-Monitoring, Backup-Systemen und Zugriffsverwaltungen. Unser Ansatz basierte auf dem Prinzip „Compliance by Design“, bei dem die Überwachung in den laufenden Betrieb eingebettet wird, statt als separates Projekt behandelt zu werden.
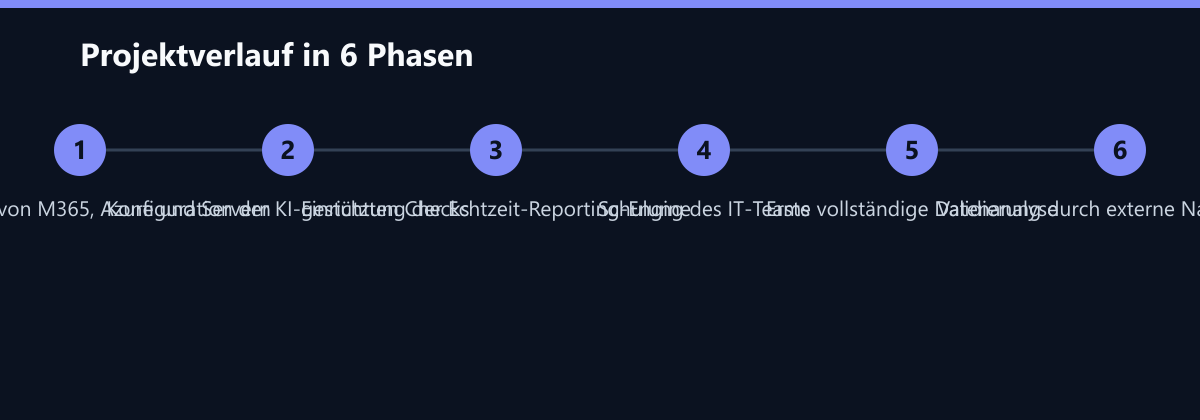
Der Rollout erfolgte in vier klar definierten Phasen über einen Zeitraum von sechs Wochen:
- Integration & Discovery: Wir haben Microsoft 365, die Azure-Infrastruktur und die internen Server an die Compliance-Plattform angebunden. In dieser Phase wurde auch eine vollständige Bestandsaufnahme der kritischen Assets durchgeführt, um sicherzustellen, dass keine Systemkomponente bei der Prüfung übersehen wird.
- Konfiguration der KI-Checks: Hier lag der Fokus auf der Konfiguration der KI-gestützten Checks. Wir definierten spezifische Regeln für Passwörter, Patch-Stände und Berechtigungen gemäß den NIS2-Kernanforderungen. Die KI lernte dabei die Baseline der IT-Landschaft, um spätere Abweichungen präzise zu erkennen.
- Automatisierte Dokumentation: Wir generierten automatisierte Reports, die Audit-Nachweise in Echtzeit bereitstellen. Statt statischer PDFs erhielt das Audit-Team Zugang zu einem dynamischen Dashboard, das jederzeit aktuelle Belege bereitstellt.
- Training & Übergabe: In der letzten Phase wurde das IT-Team für die neue Monitoring-Oberfläche geschult. Dies umfasste nicht nur die Nutzung, sondern auch die Interpretation der KI-generierten Priorisierungen, um schnelle Reaktionen auf identifizierte Lücken zu ermöglichen.
Wie wir die Zahlen messen
Die Messung der Effektivität basierte auf einem Vorher-Nachher-Vergleich der manuellen Arbeitsstunden und der Kostenstrukturen. Wir ermittelten die Ausgangsbasis durch eine detaillierte Zeitmessung der letzten drei Audit-Zyklen, in der jede Aktivität der IT-Mitarbeiter dokumentiert wurde. Die Einsparungen wurden durch die Differenz zwischen den ursprünglich ermittelten 120 Stunden und den tatsächlich verbrauchten Stunden nach der Implementierung berechnet. Die Kostenreduktion bei der externen Beratung wurde durch den Vergleich der Stundensätze und der benötigten Beraterstunden vor und nach dem Projekt ermittelt. Die 100 % automatisierte Erhebung wurde durch die Abdeckung der definierten NIS2-Kennzahlen im System validiert.
Ergebnis: Effizienz und Sicherheit im Gleichgewicht
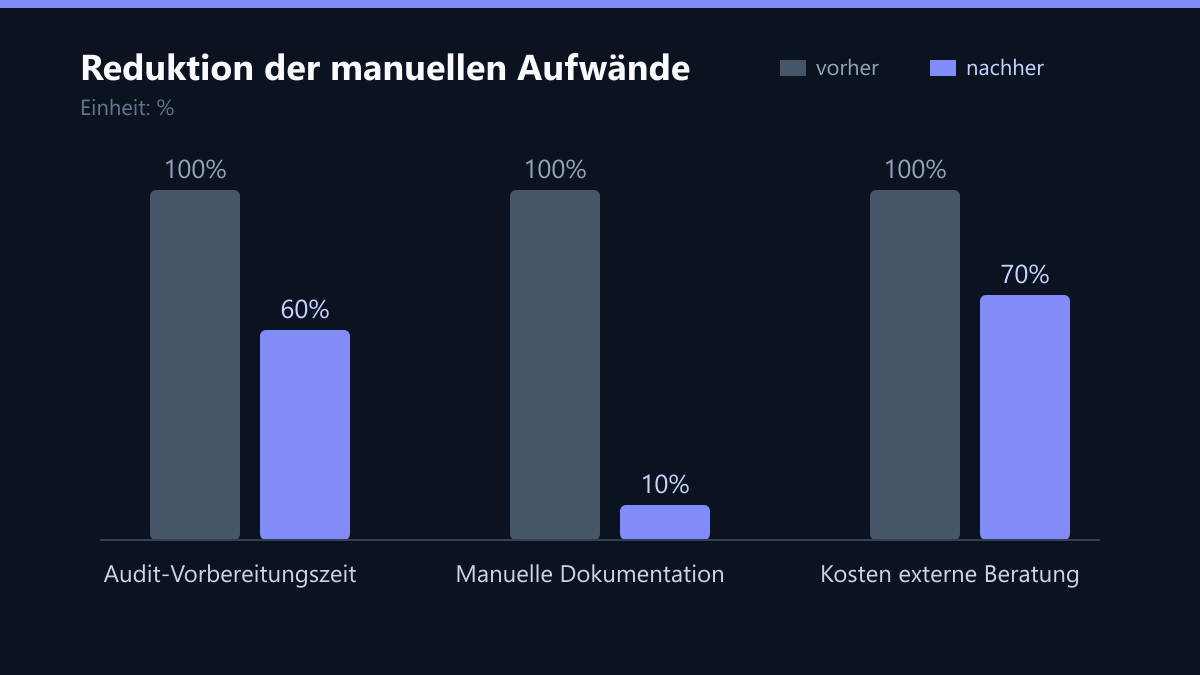
Nach der Implementierung reduzierte sich der manuelle Aufwand für die Audit-Vorbereitung signifikant. Die automatisierten Reports ersetzten 90 % der manuellen Dokumentationsarbeit. Die Audit-Zeit sank um 40 %, was den Kunden ermöglichte, interne Ressourcen für die operative IT-Sicherheit zu nutzen. Die externe Nachprüfung verlief reibungslos, da alle geforderten Nachweise sofort und in korrekter Form vorlagen.
Die KPIs nach sechs Monaten bestätigten den Erfolg des Projekts:
- 40 % weniger Audit-Vorbereitungszeit.
- 100 % automatisierte Erhebung der Kern-NIS2-Datenpunkte.
- 0 kritische Lücken bei der ersten externen Nachprüfung.
- 30 % geringere Kosten für externe Compliance-Beratung.
Was wir heute anders machen würden
Trotz des erfolgreichen Projekts gibt es Punkte, die wir bei zukünftigen Implementierungen optimieren würden. Zum einen hätten wir die Schulung des Managements früher einplanen sollen. Während das IT-Team die Technik schnell verinnerlichte, war das Management anfangs unsicher, wie sie die neuen Dashboard-Daten für ihre Berichtspflichten nutzen können. Eine frühere Einbindung hätte die Akzeptanz im Unternehmen noch schneller gesteigert.
Zweitens hätten wir die Integration der Backup-Systeme in die erste Phase einplanen sollen. Da die Backup-Logs zunächst über einen separaten Connector angebunden wurden, gab es eine kurze Latenzzeit, bis die Daten in der Compliance-Engine verfügbar waren. Eine direkte API-Integration ab Tag 1 hätte die Datenkonsistenz von Anfang an verbessert.
Learnings & Ausblick
Automatisierung ist bei NIS2 kein Nice-to-have, sondern ein strategischer Hebel für den Mittelstand. Unternehmen mit heterogenen IT-Landschaften profitieren am meisten von zentralisierten, automatisierten Compliance-Checks. Die wichtigsten Erkenntnisse aus diesem Projekt sind:
- Frühe Integration: Je früher Compliance-Tools in die IT-Infrastruktur eingebunden werden, desto geringer der manuelle Aufwand und desto höher die Datenqualität.
- Kontinuierliche Überwachung: NIS2 erfordert keine einmalige Prüfung, sondern einen permanenten Nachweis der Sicherheit. Die Plattform transformiert Compliance von einem Projekt in einen Prozess.
- Ressourcenfokussierung: IT-Teams können sich auf echte Sicherheitsrisiken konzentrieren, statt auf Dokumentation. Dies führt zu einer höheren Sicherheitskultur und schnelleren Reaktionszeiten auf Vorfälle.
Für mittelständische Unternehmen in der Logistik bedeutet dies, dass Compliance nicht mehr als Kostenfaktor, sondern als Wettbewerbsvorteil verstanden werden kann. Die Zeit, die durch Automatisierung gewonnen wird, kann in die Weiterentwicklung der eigenen IT-Sicherheit und in innovative Projekte investiert werden, die den Kunden langfristig zugutekommen.
Passend dazu
- IT-Beratung & IT-Strategie
- KI-Beratung & KI-Strategie
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- E-Commerce Entwicklung
- IT-Downtime um 42 Prozent senken
- Hybride Cloud-Backup-Strategie senkt RTO auf 4 Stunden
- NIS2 vs. ISO 27001: Der Kostenvorteil für den Mittelstand
- Automatisiertes Compliance-Reporting: Zeitersparnis durch KI im IT-Audit
- Produktivitätssteigerung um 15 Prozent im US-Pharmasektor durch optimierten IT-Support
- B2B-Portal-Entwicklung für UK-Industriekunden: 30 Prozent geringerer Support-Aufwand durch Self-Service-Checkout
- DSGVO vs. NIS2: Pflichten für den Mittelstand
- Legacy-ERP in der Cloud: Deployment-Zeit von Tagen auf Minuten reduziert
- Logistik-Unternehmen senkt Ausfallzeiten durch predictive Monitoring um 40 Prozent
- Bestandsmanagement im E-Commerce: Echtzeit-Synchronisation zwischen Magento und Lagerverwaltung senkt Out-of-Stock-Raten um 25 Prozent
- MTTR-Reduktion um 65 Prozent im Logistik-IT-Betrieb
- NIS2-Compliance in 8 Wochen: Automatisiertes Risiko-Management für einen Finanzdienstleister
- Custom Booking Engine für Fitness-Studios: 25 Prozent Umsatzsteigerung
- NIS2-Vorbereitung und IT-Sicherheit in der Medizintechnik