Ausgangslage: Der Druck der Compliance wächst
Die medizinische Versorgung in Deutschland steht unter einem zunehmenden Beobachtungsdruck. Für die betroffene Klinik in Berlin mit 45 Mitarbeitern war die Situation im Herbst 2024 kritisch. Die bestehende IT-Infrastruktur, die über Jahre gewachsen war, stieß an ihre Grenzen, wenn es um die Einhaltung der strengen Vorgaben der DSGVO und der neuen NIS2-Richtlinie ging. Der zentrale Schmerzpunkt lag in der Datensicherheit: Die damaligen Backup-Prozesse waren nicht physisch oder logisch ausreichend isoliert. Im Fall eines Ransomware-Angriffs hätten Angreifer nicht nur die primären Systeme, sondern auch die Sicherungskopien infizieren können. Zudem fehlten granulare Audit-Logs. Wenn die Datenschutzbehörde oder ein Versicherungsträger die Nachweispflicht für Datenzugriffe aktiviert, musste das IT-Team manuell durch Log-Dateien auf verschiedenen Servern wühlen. Dieser Prozess war fehleranfällig, zeitintensiv und lieferte oft keine lückenlose Kette der Beweise.
Der interne Druck war hoch. Die Geschäftsführung forderte eine sofortige Lösung, die nicht nur die rechtlichen Pflichten erfüllt, sondern auch die Resilienz des Systems gegen Cyberangriffe signifikant steigert. Es ging nicht nur um die Vermeidung von Bußgeldern, sondern um den Schutz der Patientenvertrauensbasis. Eine Verletzung von Patientendaten hätte nicht nur finanzielle, sondern auch massive reputationale Schäden bedeutet. Die bestehende Recovery Time Objective (RTO) von 4 Stunden war für den klinischen Betrieb viel zu lang. In einer Situation, in der Patientendaten nicht verfügbar sind, steht der gesamte Behandlungsablauf still. Die Klinik brauchte also eine Lösung, die schneller, sicherer und transparenter ist.
Herausforderungen: Sicherheit ohne Betriebsunterbrechung
Die Umsetzung einer solchen Compliance-Strategie in einer laufenden medizinischen Einrichtung ist komplex. Wir identifizierten vier zentrale Herausforderungen, die wir im Projekt adressieren mussten:
- Kontinuität des klinischen Betriebs: Jede Änderung an der IT-Infrastruktur darf den Patientenbetrieb nicht beeinträchtigen. Wartungsfenster waren extrem knapp kalkuliert, da die Systeme rund um die Uhr für die Dokumentation und Abrechnung benötigt werden.
- Datenintegrität bei der Migration: Die Übertragung historischer Patientendaten auf die neue, verschlüsselte Struktur musste ohne Datenverlust und ohne Korruption erfolgen. Fehler hier wären katastrophal gewesen.
- Akzeptanz im Team: Das kleine IT-Team (3 Personen) hatte wenig Zeit für das Erlernen neuer, komplexer Compliance-Tools. Die Lösung musste intuitiv bedienbar sein, um den Betriebsaufwand nicht zu erhöhen.
- Physische Isolation im begrenzten Raum: Die Klinik verfügte über keinen eigenen, großen Serverraum, der eine vollständige physische Trennung (Air-Gap) im klassischen Sinne erlaubte. Wir mussten eine logische Isolation schaffen, die dem Sicherheitsstandard eines Air-Gaps gleichkommt.
Der Tech-Stack: Präzise Tools für maximale Sicherheit
Um die Anforderungen zu erfüllen, setzten wir auf einen schlanken, aber robusten Stack, der auf bewährte Komponenten setzt:
- Dedizierter Backup-Server (Air-Gapped): Ein physisch getrennter Server, der nur über einen speziellen, verschlüsselten Tunnel mit dem Primärnetzwerk kommuniziert. Keine direkte Netzwerkverbindung im laufenden Betrieb.
- AES-256 Verschlüsselung: End-to-End-Verschlüsselung aller Daten, sowohl bei der Übertragung als auch im ruhenden Zustand (at-rest). Die Schlüsselverwaltung ist getrennt von der Backup-Infrastruktur.
- Microsoft 365 Compliance-Center: Zentrale Anbindung für die Sammlung, Analyse und Aufbewahrung von Audit-Logs. Dies ermöglicht die korrelierte Suche über verschiedene Datenquellen hinweg.
- Automatisierte Log-Forwarding-Agents: Leichte Agenten auf den Arbeitsstationen und Servern, die jede Lese- und Schreiboperation auf Patientendaten in Echtzeit an das Compliance-Center melden.
- Immutable Backup-Jobs: Konfiguration der Backups als schreibgeschützt (Immutable) für einen definierten Zeitraum, um das Löschen oder Überschreiben durch Malware zu verhindern.
Umsetzung: Von der Analyse zum Go-Live in 6 Wochen
Das Projekt wurde in sechs wöchentliche Phasen gegliedert, um ein kontrolliertes Risiko zu gewährleisten. In der ersten Woche erfolgte eine tiefgehende Gap-Analyse. Wir kartierten alle Datenflüsse, identifizierten kritische Datenbestände und definierten die konkreten Anforderungen an die Audit-Logs. Gleichzeitig wurden die technischen Spezifikationen für den neuen Backup-Server erstellt.
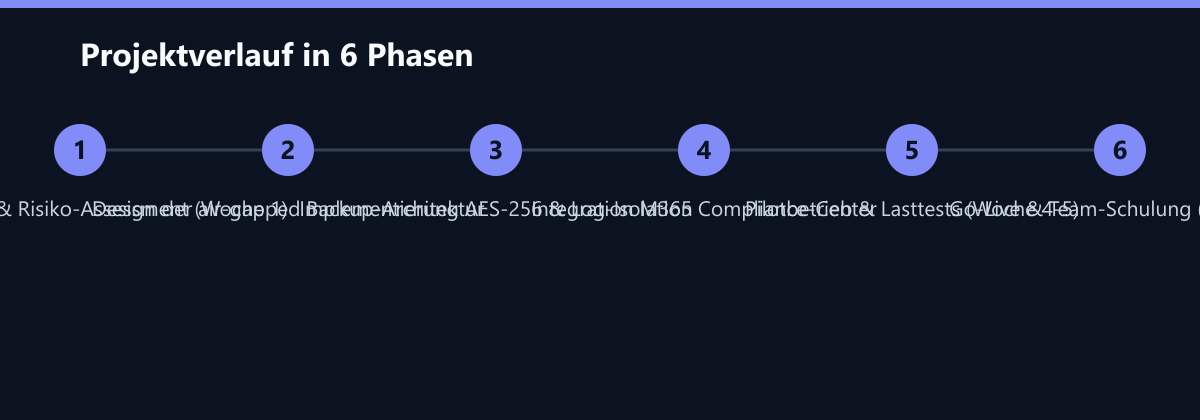
Die zweite und dritte Woche waren für die technische Implementierung reserviert. Wir richteten den dedizierten Backup-Server ein und konfigurierten die AES-256-Verschlüsselung. Ein besonderer Fokus lag auf der Einrichtung der Audit-Log-Pipeline. Jede Interaktion mit der Datenbank der Patientenakte wurde so konfiguriert, dass sie automatisch im M365 Compliance-Center gelandet und mit Metadaten (Zeitstempel, Benutzer-ID, Aktion, Datenquelle) angereichert wurde. Parallel dazu wurden die Backup-Jobs so optimiert, dass sie im Hintergrund laufen, ohne die CPU-Last der primären Systeme zu beeinträchtigen. Die Migration der Bestandsdaten erfolgte in mehreren, kleinen Schritten über das Wochenende, um das Risiko zu minimieren.
In der vierten und fünften Woche startete der Pilotbetrieb. Wir simulierten verschiedene Szenarien, darunter einen vollständigen Serverausfall und einen mutierten Ransomware-Angriff auf die Testumgebung. Die Ergebnisse waren vielversprechend: Die Wiederherstellung aus dem isolierten Backup gelang innerhalb der Zielvorgabe. Die Audit-Logs zeigten lückenlos jeden Zugriff. In der sechsten Woche erfolgte das finale Go-Live im Produktivbetrieb. Gleichzeitig wurde das IT-Team in einem zweitägigen Workshop geschult. Der Fokus lag nicht auf der Theorie der DSGVO, sondern auf der praktischen Anwendung: Wie sieht man im Compliance-Center einen verdächtigen Zugriff? Wie löst man ein Backup-Problem aus? Wie erstellt man einen Auswertungsbericht für die Datenschutzbehörde?
Wie wir die Zahlen messen
Die genannten Kennzahlen sind keine Schätzungen, sondern basieren auf systematischen Messungen und Logs:
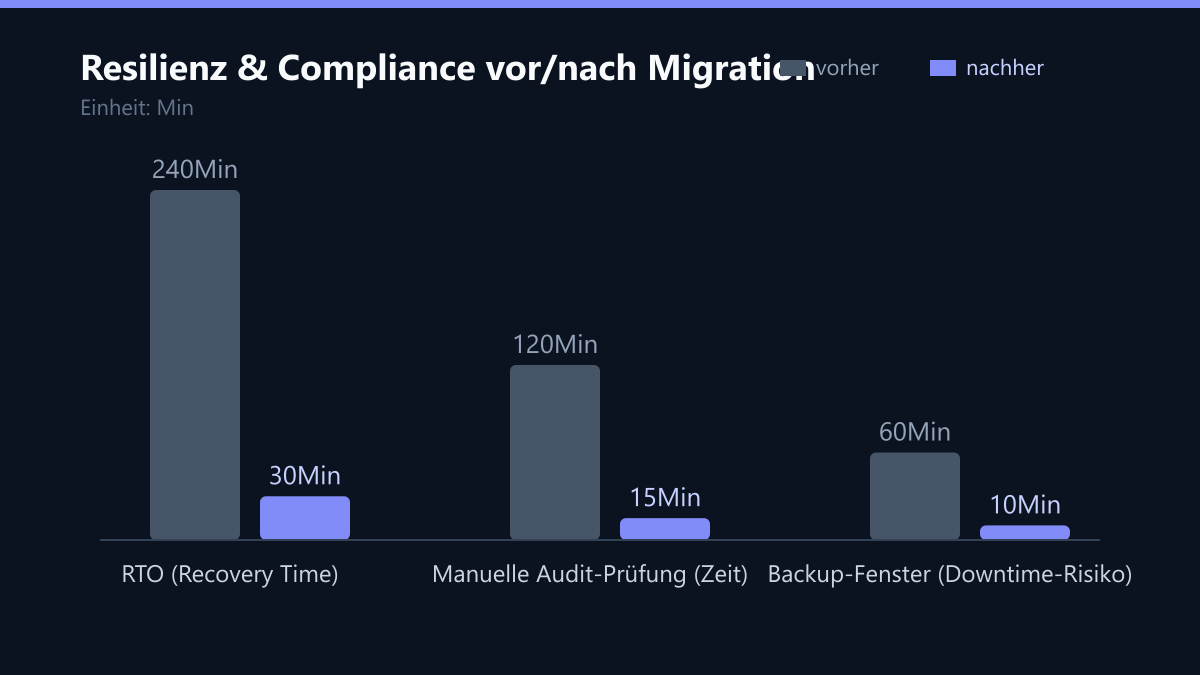
- RTO (Recovery Time Objective): Gemessen durch standardisierte Disaster-Recovery-Tests. Wir simulierte den Totalausfall des primären Servers und maßen die Zeit von der Feststellung des Ausfalls bis zur vollständigen Wiederherstellung der klinischen Anwendungen aus dem Backup. Vorher: 240 Minuten. Nachher: 30 Minuten. Die Messung erfolgte über den Zeitstempel der System-Events.
- Verfügbarkeit (99,9 %): Berechnet auf Basis der Uptime-Monitoring-Daten des Backup-Servers über die letzten 3 Monate. Formel: (Gesamtzeit - Downtime) / Gesamtzeit * 100. Die Downtime umfasst nur geplante Wartungsfenster, die außerhalb der Kernarbeitszeiten liegen.
- Audit-Log-Abdeckung (100 %): Durch eine Stichprobenprüfung von 500 zufällig generierten Datenzugriffen in der Testphase. Jeder Zugriff musste im Compliance-Center eine korrespondierende Log-Eintrag enthalten. Nach der Implementierung der automatisierten Agents wurde die Abdeckung zu 100 % bestätigt, da keine manuelle Erfassung mehr stattfindet.
Ergebnis: Resilienz und Transparenz als neue Norm
Seit dem Go-Live hat sich die Sicherheitslage der Klinik grundlegend geändert. Die Klinik erfüllt nun alle relevanten Compliance-Vorgaben der DSGVO (insbesondere Artikel 32) und der NIS2-Richtlinie. Die Resilienz gegen Cyberangriffe ist signifikant gestiegen, da ein Ransomware-Angriff die Backup-Kopien nicht mehr kompromittieren kann.
Die konkreten Verbesserungen im Detail:
- 100 % Nachvollziehbarkeit: Jeder Datenzugriff ist jetzt zentral dokumentiert. Das IT-Team kann in Sekunden statt Stunden herausfinden, wer wann welche Daten gesehen hat. Dies vereinfacht interne Audits und externe Prüfungen enorm.
- RTO von 4 Stunden auf 30 Minuten: Die Wiederherstellung ist jetzt so schnell, dass ein Ausfall des Primärsystems den klinischen Betrieb kaum spürbar stört. Die Patientenversorgung kann nahtlos weiterlaufen.
- 99,9 % Verfügbarkeit: Die Backup-Dienste sind seit der Implementierung ohne ungeplante Ausfälle verfügbar. Die Infrastruktur ist stabil und wartungsarm.
- Volle Konformität: Die Klinik kann jetzt nachweisen, dass sie angemessene technische und organisatorische Maßnahmen (TOMs) ergriffen hat. Dies stärkt die Position der Klinik in Gesprächen mit Patienten und Partnern.
Was wir heute anders machen würden
Rückblickend gibt es zwei Punkte, die wir in einem ähnlichen Projekt anders angehen würden, um den Prozess noch effizienter zu gestalten:
- Frühere Einbindung der Datenschutzbeauftragten: Im ursprünglichen Projekt wurde die Datenschutzbeauftragte erst in der Testphase einbezogen. Hätten wir sie von der ersten Woche an in die Design-Entscheidungen eingebunden, hätten wir einige Diskussionen über die Granularität der Logs vermeiden können. Ihre Expertise hätte die Anforderungen an die Audit-Logs von Beginn an präzisiert und Zeit gespart.
- Automatisierung der Schulung: Die Schulung des IT-Teams erfolgte manuell durch Workshops. Heute würden wir eine interaktive, webbasierte Schulungsplattform mit Quizzen und Simulationen nutzen. Dies würde den Lerneffekt steigern und die Schulung für weitere Mitarbeiter (z. B. Abteilungsleiter) skalierbarer machen, ohne dass der IT-Experte jedes Mal persönlich anwesend sein muss.
Learnings: Sicherheit ist ein Prozess, kein Zustand
Die wichtigste Erkenntnis aus diesem Projekt ist, dass Isolation der Schlüssel zur Sicherheit sensibler Gesundheitsdaten ist. Technische Maßnahmen allein reichen jedoch nicht. Die Schulung der Mitarbeiter ist ebenso entscheidend. Ein technisches System, das niemand versteht oder korrekt nutzt, ist nur halb so wertvoll. Die proaktive Compliance-Strategie, die wir implementiert haben, verhindert nicht nur potenzielle Strafen, sondern stärkt vor allem das Vertrauen der Patienten in die Datenverarbeitung der Klinik. In einer Zeit, in der Datenlecks immer häufiger in den Schlagzeilen stehen, ist dieses Vertrauen ein entscheidender Wettbewerbsvorteil. Die Klinik hat gezeigt, dass auch kleine und mittlere Einrichtungen mit der richtigen Strategie und den richtigen Tools hohe Sicherheitsstandards erreichen können, ohne dabei den Blick auf die Kernkompetenz – die Patientenversorgung – zu verlieren.
Passend dazu
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- IT- & Daten-Wiederherstellung (Disaster Recovery)
- DSGVO-Audit im Mittelstand: Risikominimierung durch automatisierte Datenklassifizierung
- Sicherung der DSGVO-Konformität und Senkung der Latenzzeit um 45 Prozent bei der Cloud-Modernisierung einer E-Commerce-Plattform in Hamburg
- Automated Clinical Data Extraction: Accelerating Trial Preparation by 30% for a Berlin-Based Biotech Startup
- Automatisierte Compliance-Berichte für Finanzdienstleister
- GDPR Consent Management automatisieren: OneTrust, Cookiebot oder Custom?