Ausgangslage: Der Engpass in der Regulatorik
Der Kunde, ein etablierter Finanzdienstleister mit 250 Mitarbeitern und Standorten in London und Berlin, stand vor einer strukturellen Herausforderung, die den operativen Alltag dominierte. Die manuelle Erstellung der regulatorischen Berichte für die BaFin (Bundesanstalt für Finanzdienstleistungsaufsicht) und die FCA (Financial Conduct Authority) war zu einem kritischen Engpass geworden. Im Schnitt benötigte das Team fünf volle Arbeitstage pro Reporting-Zyklus, um die Daten aus den verschiedenen internen Systemen zusammenzuführen, zu prüfen und in die geforderten Formate zu überführen.
Das eigentliche Problem lag jedoch nicht nur in der Dauer, sondern in der Art der Arbeit. Fachkräfte mit hochqualifiziertem Hintergrund verbrachten 60 % ihrer wertvollen Arbeitszeit mit dem manuellen Abgleichen von Daten aus disparaten Quellen. Dieses „Copy-Paste-Theater“ zwischen Excel-Tabellen, ERP-Systemen und Risikomanagement-Tools führte zu einer hohen Fehlerquote. Kleine Inkonsistenzen oder Übertragungsfehler resultierten regelmäßig in Nachfragen der Aufsichtsbehörden. Dies nicht nur verzögerte den Freigabeprozess, sondern erzeugte auch erheblichen Stress im Team, da jede Rückfrage als potenzielle Schwachstelle in der Compliance-Struktur wahrgenommen wurde. Die manuelle Kopier- und Einfügeaktion war damit nicht nur ineffizient, sondern ein aktives Risiko für das Unternehmen.
Herausforderungen
Bevor die technische Umsetzung beginnen konnte, mussten wir drei zentrale Hürden identifizieren und adressieren:
- Datenfragmentierung: Die relevanten Daten waren über mindestens vier verschiedene Systeme verteilt (Kernbankensystem, CRM, Risikomanagement-Tool, Buchhaltung). Es gab keine zentrale Wahrheit, sondern viele Versionen der Wahrheit.
- Komplexität der Regelwerke: Die Anforderungen der BaFin und FCA sind nicht statisch. Sie erfordern spezifische Validierungsregeln, die in der manuellen Arbeit oft nur durch Erfahrungswissen und Checklisten abgedeckt waren, aber nicht systemisch erzwungen wurden.
- Akzeptanz im Management: Die Compliance-Abteilung war skeptisch, ob eine automatische Lösung die Nuancen der regulatorischen Sprache und die nötige Sorgfalt abbilden kann. Das Vertrauen in den Prozess musste neu aufgebaut werden.
Der Tech-Stack
Um diese Herausforderungen zu meistern, haben wir einen schlanken, aber robusten Tech-Stack zusammengestellt, der auf Bewährtem basiert und skalierbar ist:
- Azure Data Factory: Dient als zentrales Orchestrierungswerkzeug für die Datenpipeline und die Scheduling-Aufgaben.
- Python (Pandas, PySpark): Für die datenintensive Bereinigung, Transformation und die logische Validierung der Rohdaten.
- API-Gateway (Azure API Management): Sichert die direkte, authentifizierte Anbindung an die internen ERP- und Risikomanagementsysteme.
- KI-gestütztes Validierungsmodul: Ein maßgeschneidertes Modul, das Plausibilitätschecks und Vollständigkeitsprüfungen automatisiert.
- WORM-Storage (Write Once Read Many): Für die revisionssichere Archivierung der finalen Berichte und des Audit-Trails.
Umsetzung: Von der Idee zur Pipeline
Die Umsetzung begann nicht mit Code, sondern mit der tiefen Einarbeitung in die regulatorischen Anforderungen. Wir haben in den ersten zwei Wochen eng mit den Compliance-Experten des Kunden zusammengearbeitet, um jede einzelne Validierungsregel, die bisher manuell geprüft wurde, in logische Bedingungen zu übersetzen. Dieser Schritt war entscheidend, da er sicherstellte, dass die Automatisierung keine „schwarze Box“ ist, sondern eine transparente Abbildung der Compliance-Logik.
Anschließend haben wir die zentrale Datenpipeline entwickelt. Diese greift direkt auf die internen Finanz- und Compliance-Systeme zu, ohne dass manuelle Exporte nötig sind. Die Lösung nutzt Python-Skripte innerhalb von Azure Data Factory, um die Rohdaten automatisch zu extrahieren, zu bereinigen und in ein standardisiertes Schema zu überführen. Ein entscheidender Aspekt war die Implementierung eines lückenlosen Audit-Trails. Jede einzelne Datenänderung, jeder Filter und jede Validierung wird protokolliert. Dies schafft die Nachvollziehbarkeit, die Prüfer der BaFin und FCA erwarten und die im manuellen Prozess oft lückenhaft war.
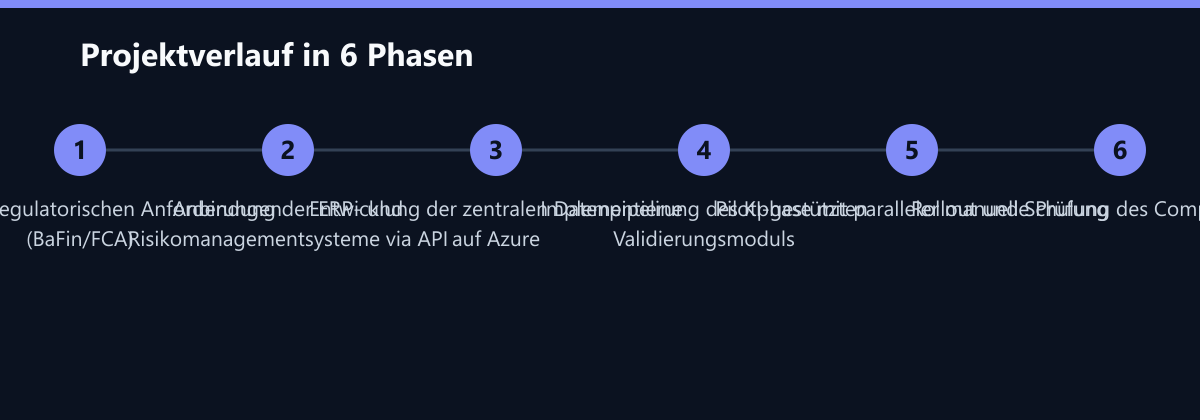
Ein besonderes Augenmerk lag auf dem KI-gestützten Validierungsmodul. Dieses prüft die Daten vor der finalen Übermittlung nicht nur auf formale Vollständigkeit, sondern auch auf semantische Plausibilität. Abweichungen von historischen Mustern oder definierten Schwellenwerten werden sofort als Warnungen ausgegeben. Die finalen Berichte werden als dynamische PDFs und XML-Dateien generiert, die exakt den aktuellen Vorgaben der Aufsichtsbehörden entsprechen. Durch die Verwendung von Templates konnte sichergestellt werden, dass bei regulatorischen Änderungen nur die Template-Logik angepasst werden muss, nicht aber die gesamte Datenpipeline.
Wie wir die Zahlen messen
Um den Erfolg objektiv zu belegen, haben wir ein Messkonzept definiert, das auf drei Säulen beruht. Erstens haben wir die Zeitmessung über die Task-Management-Tools des Kunden analysiert. Wir verglichen die gesamt verbrauchten Stunden pro Reporting-Zyklus im manuellen Prozess (Baselining über 3 Zyklen) mit den Stunden im automatisierten Prozess. Zweitens haben wir die Fehlerquote durch die Anzahl der Rückfragen der Aufsichtsbehörden gemessen. Wir definierten „Fehler“ als jede Kommunikation, die auf einen Dateninhalt oder eine formale Ungenauigkeit im Bericht zurückzuführen war. Drittens haben wir die Nachvollziehbarkeit durch Stichproben im Audit-Trail geprüft. Wir haben 100 zufällig ausgewählte Datenpunkte in den finalen Berichten mit dem Audit-Trail abgeglichen, um sicherzustellen, dass jede Zahl lückenlos zurückverfolgt werden kann. Diese Messung fand in den ersten drei Monaten nach dem Go-Live statt.
Ergebnis: Fundamentale Veränderung des Prozesses
Die Einführung der automatisierten Pipeline hat den Reporting-Prozess fundamental verändert. Die manuelle Arbeitszeit für die Berichterstattung wurde drastisch reduziert. Das Team kann sich nun auf die strategische Analyse der Daten konzentrieren, statt auf das reine Zusammenfügen von Zahlen. Die Fehlerquote bei der Übermittlung ist auf nahezu null gesunken. Die Compliance-Experten berichten von einer deutlich höheren Zufriedenheit, da sie nicht mehr als „Daten-Träger“ fungieren müssen, sondern ihre Expertise für die Auswertung und Strategie nutzen können.
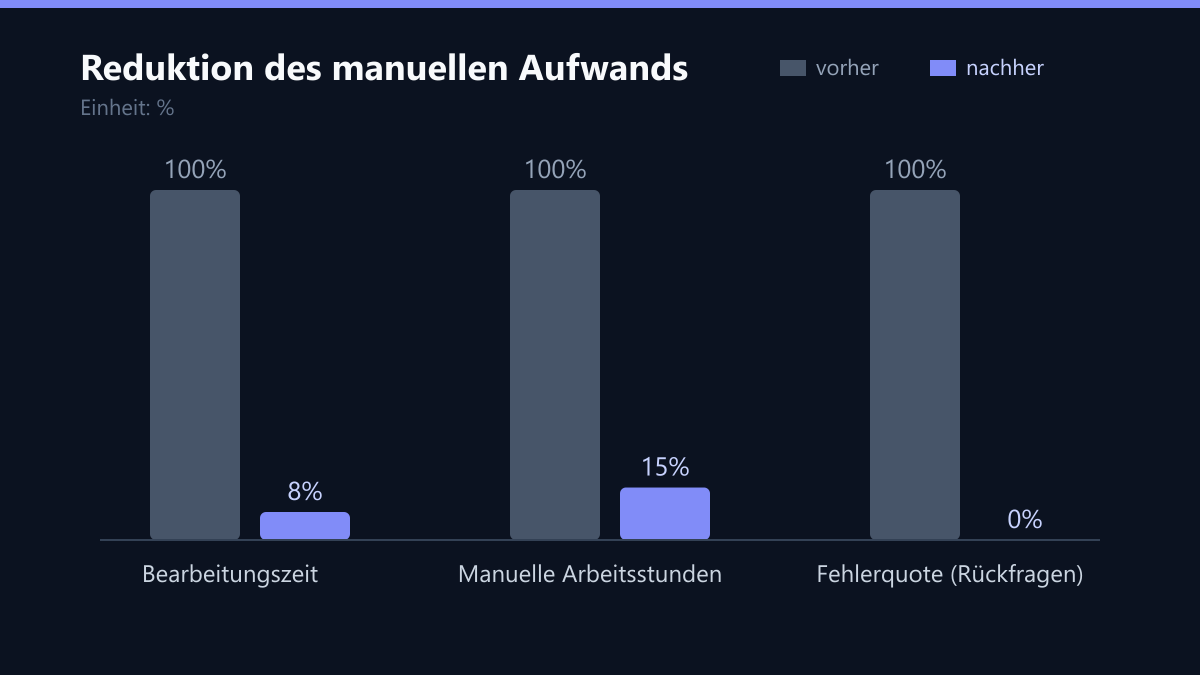
Die konkreten Kennzahlen nach drei Monaten zeigen den Erfolg eindrucksvoll:
- Reduktion der Bearbeitungszeit: Von 5 Tagen auf 4 Stunden.
- Senkung der manuellen Arbeitsstunden: Um 85 % pro Reporting-Zyklus.
- Fehlerfreiheit: 100 % der Berichte wurden ohne Rückfragen der Aufsichtsbehörden akzeptiert.
Zusätzlich stieg die Akzeptanz der neuen Prozesse im Management deutlich an. Der transparente Audit-Trail ermöglichte es, bei internen Audits sofortige Nachweise zu erbringen, was den Druck auf das operative Team weiter reduzierte. Der erste Halbjahresbericht ging ohne eine einzige Rückfrage an die BaFin oder FCA, was im Vorjahr noch undenkbar gewesen wäre.
Was wir heute anders machen würden
Rückblickend gibt es zwei Punkte, die wir in einem ähnlichen Projekt anders angehen würden. Erstens hätten wir die Schulung des Teams noch früher einbezogen. Die Umstellung von einem manuellen auf einen überwiegend automatisierten Prozess erfordert ein neues Mindset. Eine frühere Einbindung hätte die Akzeptanz noch schneller steigern und Widerstände im Team minimieren können. Zweitens würden wir den Audit-Trail noch granularer gestalten. Im aktuellen Setup wird jede Änderung protokolliert, aber die visuelle Aufbereitung dieser Logs für Nicht-Techniker könnte noch intuitiver sein. Ein Dashboard, das die wichtigsten Validierungsschritte visuell darstellt, würde die Transparenz für das Management noch weiter erhöhen.
Learnings
Der Erfolg dieses Projekts lag in der engen Zusammenarbeit zwischen IT und Compliance-Experten. Technische Automatisierung nützt wenig, wenn die logischen Regeln der Regulierung nicht korrekt abgebildet werden. Wir haben frühzeitig die spezifischen Anforderungen der FCA und BaFin in die Code-Logik integriert. Dies hat verhindert, dass wir später in einer Endlosschleife aus Nachbesserungen stecken blieben. Zudem zeigte sich, dass transparente Audit-Trails die Akzeptanz der neuen Prozesse im Management deutlich beschleunigen. Wenn man sehen kann, dass jede Zahl nachvollziehbar ist, sinkt die Angst vor dem „Black-Box-Effekt“ der Automatisierung. Für Finanzdienstleister, die vor ähnlichen Herausforderungen stehen, ist die Kombination aus robuster Datenpipeline und tiefem regulatorischem Verständnis der Schlüssel zum Erfolg.
Passend dazu
- IT-Beratung & IT-Strategie
- AIOps im Mittelstand: Automatisierte Root-Cause-Analyse ohne Data-Science-Team
- Automatisierung von IT-Compliance-Audits: Manuellen Aufwand um 60 Prozent senken
- IT-Compliance & Datenschutz
- Cloud Services & Cloud-Migration
- E-Commerce Entwicklung
- Automatisierte NIS2-Readiness-Prüfung senkt Audit-Zeit für mittelständische Logistikfirma in München um 40 Prozent
- Automatisierte Ransomware-Erkennung und Recovery: 48-Stunden-Backup-Zyklus für Logistik
- DSGVO-Audit im Mittelstand: Risikominimierung durch automatisierte Datenklassifizierung
- Finanzdienstleister in Frankfurt: SIEM-Automatisierung reduziert False Positives um 65 Prozent
- Retail-Kette Berlin: Zentralisiertes Monitoring verkürzt Reaktionszeit auf 15 Minuten
- NIS2-Compliance in 8 Wochen: Automatisiertes Risiko-Management für einen Finanzdienstleister
- London Fintech: Kubernetes-Scaling für 400 % Transaktionswachstum ohne Kostenexplosion
- NIS2-Compliance in den USA: Automatisierte Workflows und SIEM-Integration
- Fintech Startup in Berlin: Multi-Cloud Strategy Reduces Vendor Lock-In Risks
- Automated Clinical Data Extraction: Accelerating Trial Preparation by 30% for a Berlin-Based Biotech Startup
- Berlin Fintech Reduces Audit Preparation Time by 65% Through Continuous Compliance Monitoring
- IT Governance für Startups: Compliance-Strukturen vor der Series A
- Automatisierte Failover-Tests: DR-Pläne validieren ohne Betriebsunterbrechung
- Backup Encryption Standards: AES-256 vs XTS for Compliance-Heavy Industries
- Retail: Mitigating Insider Threats and Protecting PCI-DSS Compliance Across 50+ POS Terminals in Germany
- Formular-Friction reduzieren und Compliance sicherstellen
- Kollaborations-Setup für Kanzlei in London: Compliance-orientierte SharePoint-Architektur