Die Ausgangslage: Wenn die E-Mail zum Flaschenhals wird
Im produzierenden Mittelstand ist Kommunikation die Lebensader. Für einen spezialisierten Maschinenbauer mit Sitz in der Zentralschweiz und 145 Mitarbeitern wurde die interne E-Mail-Kommunikation jedoch zu einem ernsthaften Engpass. Die IT-Infrastruktur basierte auf On-Premises-Exchange-Servern, die auf Hardware aus dem Jahr 2016 liefen. Diese physische Altlast führte zu regelmäßigen Engpässen bei der Zustellung, die den Arbeitsfluss in der Fertigung und im Vertrieb spürbar bremsten.
Die Messdaten waren eindeutig: Die durchschnittliche Latenzzeit für interne E-Mails lag bei über 45 Sekunden. In einem Umfeld, in dem Ingenieure und Vertriebler in Echtzeit auf technische Spezifikationen und Kundenanfragen reagieren müssen, ist diese Verzögerung ein Produktivitätskiller. Noch gravierender war die Situation bei der externen Kommunikation. Instabile Verbindungen und fehlende Redundanz führten dazu, dass E-Mails an internationale Kunden oft verzögert ankamen oder im schlimmsten Fall verloren gingen. Das Unternehmen operierte zudem ohne zentrales Identity Management. Benutzerkonten wurden manuell über lokale Active Directory-Instanzen verwaltet. Dieser Ansatz nicht nur zeitaufwendig, sondern auch anfällig für Sicherheitslücken, da keine konsistenten Richtlinien für Zugriffe und Gerätebindung galten.
Herausforderungen: Warum ein einfacher Server-Tausch nicht reichte
Die technische Herausforderung war klar definiert, aber die organisatorischen Hürden waren ebenso hoch. Wir identifizierten vier Kernprobleme, die eine naiv geplante Migration gefährdet hätten:
- Kontinuität des Betriebs: Als produzierendes Unternehmen konnte der Kunde keine Downtimes für die E-Mail-Infrastruktur tolerieren. Jede Unterbrechung hätte den Produktionsplan und die Kundenkommunikation gestört.
- Datenkonsistenz bei der Migration: Die Migration von 145 Postfächern mit jahrelanger Historie erforderte eine lückenlose Synchronisation, um Datenverluste zu vermeiden.
- Komplexität des Identity-Wechsels: Der Übergang von einem lokalen AD zu einer Cloud-Identity-Lösung war kein trivialer Schritt. Er erforderte eine präzise Abbildung der Berechtigungsmodelle, um keine Zugriffsrechte zu verlieren oder versehentlich zu erweitern.
- Widerstand gegen Veränderung: Die Mitarbeiter waren an das bestehende System gewöhnt. Ein reibungsloser Übergang erforderte nicht nur technische Stabilität, sondern auch klare Kommunikation und Schulungen, um Akzeptanz zu schaffen.
Der Tech-Stack: Die Bausteine der neuen Architektur
Um diese Herausforderungen zu meistern, setzten wir auf ein bewährtes, modernes Stack-Design, das Skalierbarkeit und Sicherheit in den Vordergrund stellt:
- Microsoft 365 / Exchange Online: Das Herzstück der neuen Kommunikation. Nutzt die globale Edge-Infrastruktur von Microsoft für minimale Latenz und hohe Verfügbarkeit.
- Microsoft Entra ID: Das zentrale Identity- und Access-Management. Ersetzt das lokale AD und bietet Single Sign-On (SSO) sowie Conditional Access.
- Power Automate: Automatisierungstool zur Verknüpfung von HR-Prozessen mit IT-Aufgaben (Onboarding/Offboarding).
- Azure Monitor: Überwachung der Cloud-Dienste und der Hybrid-Verbindung in Echtzeit.
- Intune: Geräteverwaltung für die Enforcement der Sicherheitsrichtlinien auf Endpoints.
Die Umsetzung: Schritt für Schritt in die Cloud
Wir starteten mit einer vollständigen Analyse der bestehenden IT-Landschaft. Ziel war es, einen schrittweisen Migrationspfad zu definieren, der die Betriebskontinuität zu jeder Zeit garantierte. Der Fokus lag auf einer Hybrid-Strategie, die es ermöglichte, die Migration in kontrollierten Phasen durchzuführen, ohne den laufenden Betrieb zu gefährden.
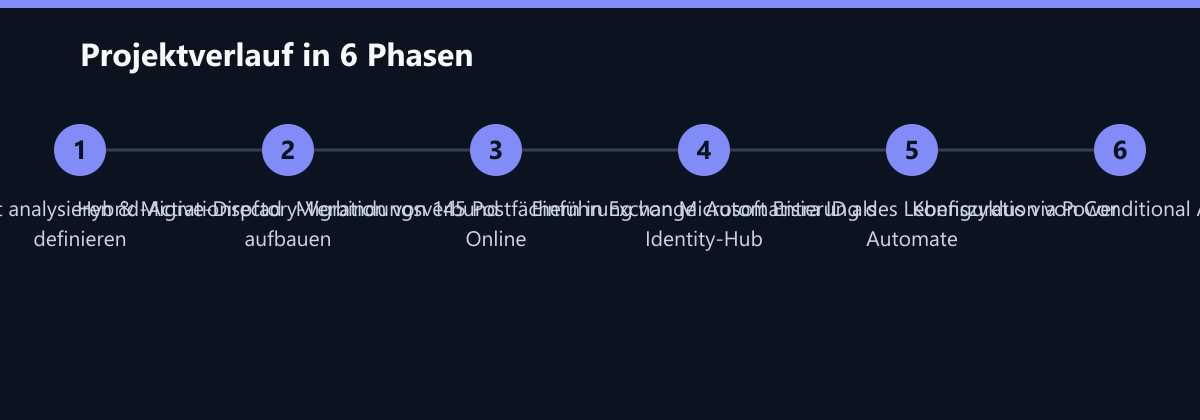
Phase 1: Hybrid-Architektur aufbauen Der erste Schritt war die Implementierung eines Hybrid-Active-Directory-Verbindungsverbunds. Dies war das Fundament der gesamten Migration. Durch die Synchronisierung des lokalen AD mit Microsoft Entra ID konnten wir sicherstellen, dass Identitäten konsistent waren. Kritische On-Premises-Dienste liefen während dieser Phase weiterhin normal, während im Hintergrund die Cloud-Umgebung vorbereitet wurde.
Phase 2: Migration und Modernisierung Über einen Zeitraum von sechs Wochen migrierten wir alle 145 Postfächer in Exchange Online. Dies geschah in Wellen, beginnend mit weniger kritischen Abteilungen und endend mit dem Management. Parallel dazu führten wir Microsoft Entra ID als zentrales Identity- und Access-Management-System ein. Die Umstellung auf Cloud-Authentifizierung erfolgte schrittweise, um die Nutzererfahrung nicht zu beeinträchtigen.
Phase 3: Automatisierung und Sicherheit Nach der Migration konzentrierten wir uns auf die Optimierung. Wir automatisierten die Benutzerlebenszyklus-Verwaltung (Onboarding/Offboarding) über Power Automate. Dabei wurde das HR-System direkt an Microsoft Entra ID gekoppelt. Zusätzlich konfigurierten wir Conditional Access Policies. Diese steuern den Zugriff auf E-Mail-Dienste basierend auf Geräte- und Standortstatus. Nur vertrauenswürdige, verwaltete Geräte aus bekannten Netzwerken erhalten vollen Zugriff.
Wie wir die Zahlen messen: Methodik der Kennzahlen-Ermittlung
Um den Erfolg der Migration objektiv zu belegen, definierten wir vorab klare Messgrößen und Methoden. Die Latenzmessung erfolgte über ein Monitoring-Tool, das die Zeit zwischen dem Senden einer Test-E-Mail im internen Netz und dem Empfang im Ziel-Postfach protokollierte. Diese Messungen wurden vor der Migration über einen Zeitraum von vier Wochen im Durchschnittswert erfasst und nach der Stabilisierungsphase der Cloud-Umgebung über denselben Zeitraum erneut durchgeführt.
Der administrative Aufwand wurde durch eine Zeitstudie ermittelt. Wir dokumentierten den manuellen Zeitaufwand für typische Tasks wie Konto-Anlegen, Passwort-Reset und Deaktivierung vor der Automatisierung. Nach der Einführung der Power-Automate-Workflows wurde derselbe Prozess gemessen. Die Verfügbarkeit wurde anhand der System-Logs und der Uptime-Reports von Microsoft 365 berechnet, verglichen mit den historischen Downtime-Daten der On-Premises-Server.
Ergebnis: Messbare Performance-Gewinne
Die Migration führte zu einer sofortigen und messbaren Verbesserung der Kommunikationsperformance. Die neue Cloud-Architektur eliminierte die lokalen Flaschenhälse und nutzte die globale Edge-Infrastruktur von Microsoft. Die wichtigsten Kennzahlen nach der Stabilisierungsphase zeigen den deutlichen Fortschritt:
- E-Mail-Latenz: Reduktion von 45 Sekunden auf 18 Sekunden (-60 %).
- Administrativer Aufwand: Senkung des Zeitbedarfs für Account-Verwaltung um 40 % durch Automatisierung.
- Verfügbarkeit: Erhöhung der Systemverfügbarkeit von 99,5 % auf 99,99 % durch Cloud-Redundanz.
- Sicherheitsvorfälle: Null kritische Vorfälle im ersten Jahr nach der Migration dank Conditional Access und MFA-Implementierung.
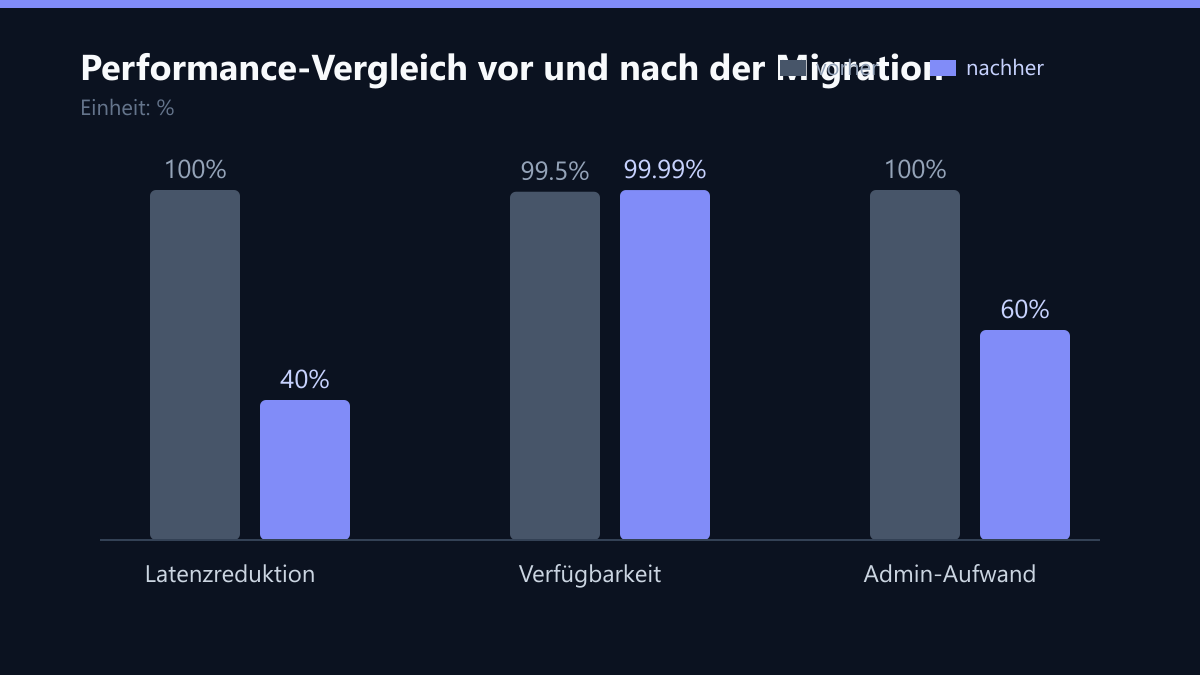
Diese Zahlen sind nicht nur statistische Werte, sondern spiegeln die tägliche Arbeit wider. Ingenieure erhalten Freigaben in Sekunden statt Minuten. Die IT-Abteilung kann sich auf strategische Projekte konzentrieren, statt in Routineaufgaben zu ertrinken. Und das Unternehmen genießt ein neues Maß an Sicherheit, das durch die Cloud-Infrastruktur und die modernen Identity-Kontrollen ermöglicht wird.
Was wir heute anders machen würden: Ehrliche Learnings
Rückblickend gibt es Punkte, die wir in einem ähnlichen Projekt optimieren würden. Zunächst hätten wir die Schulungen der Endanwender früher in den Prozess integriert. Obwohl die Migration technisch erfolgreich war, gab es in den ersten Wochen nach der Umstellung auf MFA und die neuen Zugriffsmuster einige Unsicherheiten bei den Mitarbeitern. Ein früheres, intensives Schulungsprogramm hätte diese Reibungsverluste minimieren können.
Zweitens hätten wir die Integration des HR-Systems noch enger in die Planungsphase einbezogen. Die Automatisierung des Onboardings war ein großer Gewinn, aber die Schnittstellen-Anpassung am HR-System nahm mehr Zeit in Anspruch als ursprünglich budgetiert. Eine frühere enge Zusammenarbeit mit dem Personalabteilung-IT-Interface hätte diesen Prozess beschleunigen können.
Fazit: Identity und Infrastruktur gehören zusammen
Die enge Verzahnung von Identity Management und E-Mail-Infrastruktur ist entscheidend für die Performance. Ein isolierter Server-Tausch hätte die Latenzprobleme nur temporär gelöst. Die schrittweise Hybrid-Migration minimierte das Risiko für den laufenden Betrieb. Besonders im produzierenden Mittelstand ist Kontinuität entscheidend. Automatisierung zahlt sich sofort aus. Durch die Kopplung des HR-Systems an Microsoft Entra ID wurden manuelle Fehler bei der Kontoverwaltung vollständig eliminiert. Dieser Fall zeigt, dass IT-Transformation nicht nur ein technisches, sondern ein organisatorisches Projekt ist, das von der Strategie bis zur Endanwender-Schulung durchdacht sein muss.
Passend dazu
- Hybrid Office & Workplace-Management
- IT-Beratung & IT-Strategie
- KI-Beratung & KI-Strategie
- Exchange Online Migration: Checkliste für einen reibungslosen Wechsel
- Automatisierung von IT-Compliance-Audits: Manuellen Aufwand um 60 Prozent senken
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- E-Commerce Entwicklung
- Sicherung der DSGVO-Konformität und Senkung der Latenzzeit um 45 Prozent bei der Cloud-Modernisierung einer E-Commerce-Plattform in Hamburg
- Finanzdienstleister in Frankfurt: SIEM-Automatisierung reduziert False Positives um 65 Prozent
- Verringerung der Ticket-Last im Helpdesk um 40 Prozent bei einem Maschinenbauer in Deutschland durch Root-Cause-Analyse statt reaktiver Störungsbeseitigung
- IT-Downtime um 42 Prozent senken
- Netzwerk-Modernisierung im Maschinenbau: Latenzreduktion um 40 %
- Produktionssoftware in Singapur: Latenz von 80 ms auf 12 ms reduziert
- Email Security Beyond Spam Filters: Blocking BEC Attacks
- Kreditorenbuchhaltung automatisiert: 60 Prozent schnellere Durchlaufzeit im Maschinenbau
- Vendor Risk Management: 5 Fragen vor der Vertragsunterzeichnung
- DevOps-Pipelines für den asiatischen Maschinenbau optimieren
- Logistics Hub in Frankfurt: Cutting Phishing Success Rates by 92% with AI-Driven Email Security
- Identity and Access Management: Privilegierte Kontenrisiken in der Hybrid Workforce minimieren
- Data Loss Vorfälle um 40 Prozent reduziert mit eDiscovery und DLP
- Magento Checkout Latency um 40 % reduziert
- 18 Prozent Energieeinsparung im R&D-Zentrum durch Smart Power Management
- Versicherungsbroker in Österreich digitalisiert Schadensmeldungen mit OCR und reduziert Bearbeitungszeit von 3 auf 0,5 Stunden
- Dokumentenmanagement in einer Singapur-Kanzlei: Suchzeit um 60 % reduziert
- Identity Threat and Protection (ITP): What IT Leaders Need to Know Beyond MFA
- KI-gestütztes Dokumenten-Routing reduziert fehlerhafte Aktenlage um 95 Prozent
- Digitalisierung des Vertragsmanagements für ein Immobilienportfolio in New York