Der Paradigmenwechsel: Vom Perimeter zum Zero Trust
Die Zeiten, in denen eine einzelne Firewall den gesamten Unternehmensschutz garantierte, sind endgültig vorbei. Moderne Cyberangriffe umgehen den traditionellen Perimeter häufig durch kompromittierte Credentials oder die Ausnutzung interner Schwachstellen. Sobald ein Angreifer im Netz ist, bewegt er sich lateral, um sensible Daten zu exfiltrieren oder Ransomware zu deployen. Für IT-Entscheider im Mittelstand bedeutet das: Sicherheit muss dezentral, kontextbasiert und dynamisch funktionieren.
Der zentrale Baustein hierfür ist die Zero Trust Architecture. Das Prinzip ist radikal einfach: Kein Nutzer, kein Gerät und kein Prozess wird automatisch vertraut. Jede einzelne Anfrage wird verifiziert, unabhängig davon, ob sie von innerhalb oder außerhalb des Netzwerks stammt. Diese Herangehensweise reduziert die Angriffsfläche drastisch. Ein einzelner kompromittierter Account führt nicht mehr zum Totalausfall, sondern wird isoliert, bevor er Schaden anrichten kann. Es ist keine Frage des Ob, sondern des Wanners, wann diese Architektur in Ihrer Infrastruktur verankert ist.
Typische Fehler bei der Sicherheitsarchitektur
Bevor wir in die Details der Umsetzung eintauchen, lohnt ein Blick auf die häufigsten Stolpersteine, die wir in der Praxis bei Mittelständlern beobachten:
- Silo-Denken: Die IT-Sicherheit wird nur als Aufgabe der IT-Abteilung betrachtet, während Marketing oder Vertrieb ungeprüfte SaaS-Dienste nutzen (Shadow IT).
- Statische Berechtigungen: Mitarbeiter behalten ihre Admin-Rechte, auch wenn sie die Rolle gewechselt oder das Unternehmen verlassen haben. Das Prinzip der Least Privilege wird ignoriert.
- Backup-Blindheit: Backups werden zwar erstellt, aber nie auf ihre Wiederherstellbarkeit getestet. Erst bei einem Ransomware-Angriff stellt sich heraus, dass die letzten drei Backups korrupt sind.
- Reaktives statt proaktives Monitoring: Man wartet auf einen Alarm, anstatt Anomalien zu erkennen, bevor sie kritische Schwellenwerte überschreiten.
Automatisierung als Schlüssel: Patch- und Vulnerability-Management
Ungepatchte Systeme bleiben die häufigste Ursache für erfolgreiche Datenlecks. Manuelle Update-Prozesse sind nicht nur fehleranfällig, sondern auch zu langsam, um dem Tempo aktueller Bedrohungen gerecht zu werden. Ein strukturiertes Vulnerability-Management ist daher keine optionale Zusatzleistung, sondern eine Kernkompetenz des modernen IT-Betriebs.
Die Lösung liegt in der Automatisierung. Tägliche oder wöchentliche Scans identifizieren bekannte Schwachstellen in Echtzeit. Entscheidend ist dabei die Priorisierung: Kritische Lücken (CVSS-Score > 9.0) müssen innerhalb von 24 bis 48 Stunden geschlossen werden. Hier greift ein automatisiertes Patch-Management, das gezielte Rollouts mit integrierter Rollback-Funktion durchführt. So werden Produktivitätsausfälle minimiert, während die Sicherheitslage konstant verbessert wird. Ihre Server-Infrastruktur bleibt stets auf dem aktuellen Stand, ohne dass Ihr internes Team durch manuelle Klickarbeit überlastet wird.
Granulare Kontrolle: MFA und Least Privilege
Zugriff auf Server-Infrastruktur ist ein sensibles Gut. Ohne strenge Kontrollen können Angreifer mit gestohlenen Passwörtern unbemerkt Daten exfiltrieren oder Ransomware auslösen. Die Implementierung von Multi-Faktor-Authentifizierung (MFA) ist dabei der unumstößliche Mindeststandard. Doch MFA allein reicht nicht.
Gehen Sie über die reine Authentifizierung hinaus und implementieren Sie das Prinzip der Least Privilege (geringstmögliche Berechtigung). Nutzer erhalten nur die Rechte, die für ihre aktuelle Aufgabe zwingend erforderlich sind. Diese Berechtigungen werden zeitlich begrenzt und regelmäßig auditiert. So wird sichergestellt, dass auch bei einem Compromittierungsfall der Schaden strikt begrenzt bleibt.
Wichtige Komponenten dieser Strategie sind:
- Role-Based Access Control (RBAC): Rechte werden strikt basierend auf der Job-Funktion vergeben, nicht auf der Person.
- Session-Recording: Jede Aktion auf Server-Ebene wird nachvollziehbar protokolliert. Dies ist essenziell für Compliance-Anforderungen und spätere Forensik.
- Just-in-Time Access: Temporäre Erhöhung von Rechten nur bei Bedarf und nur für die Dauer der Aufgabe. Danach fallen die Berechtigungen automatisch wieder auf das Basisniveau zurück.
KI-gestütztes Monitoring: Vom Schwellenwert zur Anomalie
Traditionelle Monitoring-Systeme reagieren oft erst, wenn ein definierter Schwellenwert überschritten ist (z. B. CPU-Last > 90 %). Moderne Bedrohungen agieren jedoch subtil und langsam. Sie bleiben unter dem Radarschirm, bis der Schaden bereits enorm ist. Hier setzt KI-gestütztes IT-Monitoring an.
Algorithmen lernen das „normale“ Verhalten Ihrer Infrastruktur über einen Zeitraum von einigen Wochen. Sie verstehen, welche CPU-Last zur Mittagszeit normal ist und welcher Netzwerk-Traffic am Wochenende üblich ist. Wird eine Anomalie erkannt – etwa ein ungewöhnlicher Datenexport um 3:00 Uhr nachts oder ein Login aus einer geografisch unmöglichen Region – wird sofort alarmiert. Dies ermöglicht eine Reaktion, lange bevor der Schaden eskaliert.
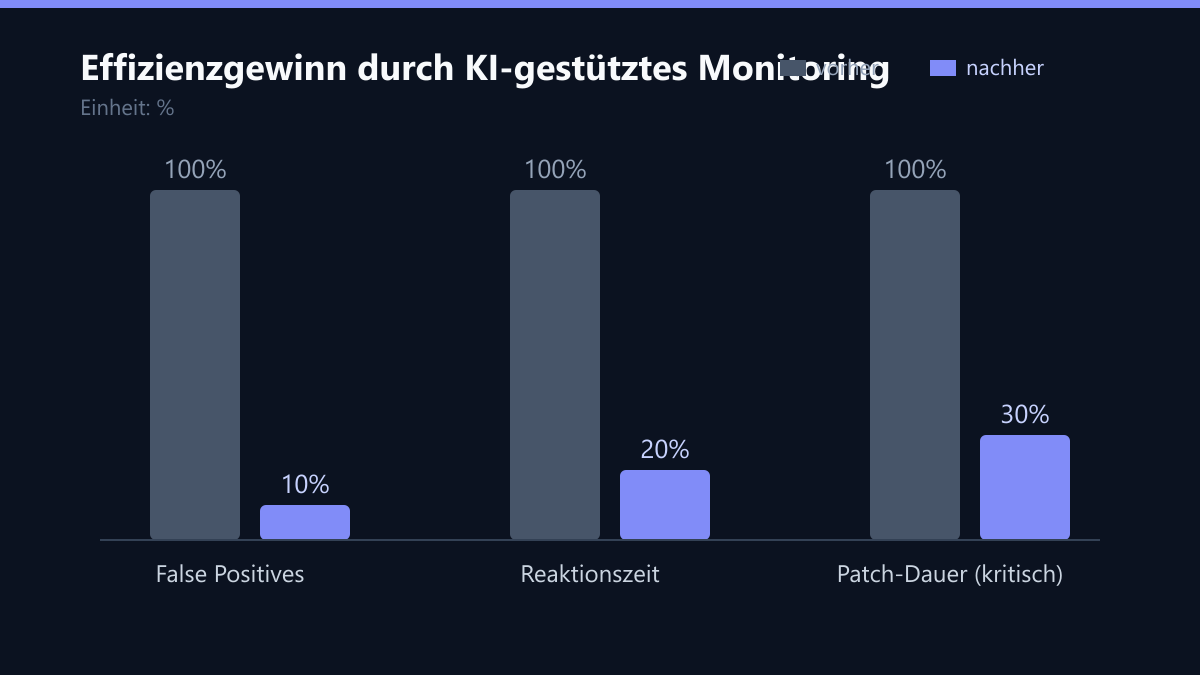
Die Vorteile für den Mittelstand sind messbar und erheblich:
| Kennzahl | Klassisches Monitoring | KI-gestütztes Monitoring |
|---|---|---|
| False Positives | Hoch (manuelle Filterung nötig) | Reduktion um bis zu 90 % |
| Überwachung | Tag-Nacht-Schichten nötig | 24/7 ohne Personalkosten |
| Integration | Isolierte Tools | Nahtlose SIEM-Integration |
Die letzte Verteidigungslinie: Resiliente Backups und Disaster Recovery
Selbst die beste Prävention kann einen Totalausfall nicht vollständig ausschließen. Ransomware verschlüsselt Daten, Hardware versagt, menschliches Versagen tritt auf. Ein robustes Backup-Konzept ist Ihre letzte Verteidigungslinie. Die bewährte 3-2-1-Regel gilt weiterhin als Standard: 3 Kopien der Daten, auf 2 verschiedenen Medien, 1 Kopie offline oder in einer separaten Cloud-Region.
Entscheidend ist dabei die Immutability (Unveränderlichkeit) der Backups. Moderne Ransomware-Varianten sind darauf ausgelegt, Backup-Systeme zu löschen oder zu verschlüsseln. Immutable Backups können von Angreifern nicht modifiziert oder gelöscht werden, selbst wenn diese vollständige Administrator-Rechte besitzen.
Ein Backup ist nur so gut wie der letzte erfolgreiche Wiederherstellungstest. Daher gehören regelmäßige Restore-Tests zum Pflichtprogramm. Zusätzlich sollten Sie auf Georedundanz achten: Die Speicherung in unterschiedlichen Regionen sichert Sie gegen regionale Katastrophen wie Stromausfälle oder Naturereignisse ab. Nicht zuletzt muss das Konzept die DSGVO-Konformität gewährleisten, was Verschlüsselung und definierte Löschkonzepte für personenbezogene Daten erfordert.
So messen Sie den Erfolg Ihrer Sicherheitsstrategie
Sicherheit ist kein Zustand, sondern ein Prozess. Um den Erfolg Ihrer Maßnahmen zu belegen, sollten Sie folgende KPIs tracken:
- Mean Time to Detect (MTTD): Wie lange dauert es, bis eine Anomalie erkannt wird? Ziel: Unter 15 Minuten.
- Mean Time to Respond (MTTR): Wie lange dauert es, bis die Reaktion eingeleitet wird? Ziel: Unter 30 Minuten.
- Patch Compliance: Prozentualer Anteil der Systeme, die innerhalb der 24-48-Stunden-Frist gepatcht wurden. Ziel: 100 %.
- Backup Success Rate: Anzahl der erfolgreichen Restore-Tests im Verhältnis zu den geplanten Tests. Ziel: 100 %.
Diese Kennzahlen geben Ihnen eine objektive Grundlage, um Investitionen in die IT-Sicherheit zu rechtfertigen und Fortschritte gegenüber dem Vorstand zu kommunizieren.
Checkliste für die sofortige Umsetzung
Wenn Sie Ihren aktuellen Sicherheitsstatus prüfen möchten, starten Sie mit dieser kurzen Checkliste:
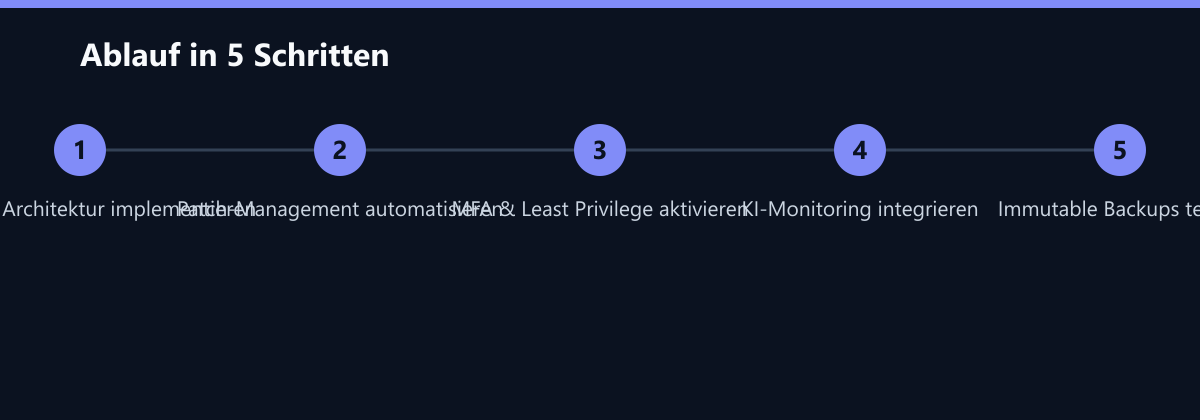
- Ist MFA auf allen Admin-Konten und E-Mail-Systemen aktiviert?
- Werden kritische Patches innerhalb von 48 Stunden ausgerollt?
- Haben Sie ein dokumentiertes und getestetes Disaster-Recovery-Konzept?
- Nutzen Sie Immutable Backups für kritische Datenbestände?
- Überwachen Sie Ihre Infrastruktur proaktiv auf Anomalien, nicht nur auf Schwellenwerte?
Die Umsetzung dieser fünf Punkte erfordert keine Revolution, aber eine konsequente Evolution Ihrer IT-Prozesse. Mit den richtigen Tools und einem strukturierten Ansatz können Sie Ihre Server-Infrastruktur in wenigen Monaten auf ein Niveau bringen, das selbst den anspruchsvollsten Angreifern das Leben schwer macht. Beginnen Sie heute mit der Analyse Ihrer aktuellen Lücken, um morgen sicher zu sein.
Passend dazu
- Managed Security (MSSP)
- 99,99 Prozent Uptime: Redundante Server-Infrastruktur für einen US-Maschinenbauer
- Managed Hosting & Server-Hosting
- IT-Security & Cybersecurity
- Managed IT Services (MSP)
- Managed Hosting vs. Bare Metal: Server-Architektur für den Mittelstand
- Managed Security Services für DACH und UK: Auswahlkriterien
- Backup-Strategien im Server-Hosting: 3-2-1-Regel für maximale Datenresilienz
- Cloud Security Basics: Die 5 häufigsten Fehler bei der M365 und Azure Migration
- Pharma Company in Singapore: Ensuring 99.9% Uptime for GxP-Compliant Systems through Managed IT Support
- Cisco Meraki vs. Ubiquiti UniFi: Which Cloud-Managed Network Fits Your Budget
- Optimizing Azure Infrastructure for a DACH SaaS Company with CloudWatch
- NIS2 Implementation Checklist: 10 Technical Controls for Critical Infrastructure
- So berechnen Sie den ROI Ihrer Security Awareness Trainings
- Remote Employee Onboarding: IT Security Checklist to Prevent Day-One Vulnerabilities
- Managed IT vs. In-House Teams: Der finanzielle Vergleich für CIOs
- 5 Critical Metrics Every CFO Should Track in Their IT Monitoring Dashboard
- Social Engineering Defense: 5 Practical Drills to Test Your Team’s Resilience
- Warum Ihre Website langsam ist: Datenbank- und Server-Bottlenecks in 10 Minuten diagnostizieren
- Automatisiertes Vendor Security Scanning für US-Healthcare
- Optimizing Security Spend by 30% for a European Retailer by Consolidating Legacy Tools into One MSP
- Fünf KPIs für die Security-Kultur im Mittelstand
- Managed IT-Vertrag strukturieren: Fixed Price vs. Per User Modelle erklärt
- Web Application Security: 7 Essential Checks Before Launching Your New E-Commerce Site
- Securing Your Automation Stack: 7 Essential Controls for RPA and AI Workflows
- IT-Vendor-Security-Audit in unter 48 Stunden durchführen
- Skalierung einer UK-Fintech-Plattform von 5.000 auf 50.000 Nutzer mit Managed AWS