Der blinde Fleck in der IT-Sicherheit: Warum tägliche Backups scheitern
Viele Mittelständler glauben, ihre Daten seien sicher, weil ein Backup-Job nachts um 2 Uhr läuft. Diese Annahme ist gefährlich. In der Praxis scheitern Unternehmen oft nicht am Mangel an Speicherplatz, sondern am Fehlen einer strategischen Trennung. Wenn Ransomware ein System infiziert, verschlüsselt der Schadcode nicht nur die aktiven Dateien, sondern greift auch auf lokal oder im selben Netzwerksegment gespeicherte Backups zu. Ohne eine klare Isolation droht der totale Datenverlust.
Die Folge sind langanhaltende Betriebsunterbrechungen, die im Mittelstand existenzbedrohend werden können. Ein Tag Stillstand kostet oft mehr als ein ganzes Jahr an Backup-Kosten. Die Lösung liegt nicht in mehr Speicher, sondern in Architektur. Die 3-2-1-Regel ist der bewährte Standard, um diese Schwachstellen zu schließen.
Die 3-2-1-Regel: Mehr als nur eine Speicherformel
Die 3-2-1-Regel definiert die Mindestanforderungen an eine resiliente Backup-Architektur. Sie ist technisch einfach umsetzbar, erfordert aber konsequentes Denken. Die Regel besteht aus drei Kernpfeilern:
- 3 Kopien der Daten: Sie benötigen das Original plus zwei zusätzliche Sicherungskopien. Das gibt Ihnen Puffer bei korrupten Backups.
- 2 verschiedene Medientypen: Speichern Sie Daten auf unterschiedlichen Technologien. Zum Beispiel eine lokale SSD im Rechenzentrum und ein Cloud-Storage-Dienst. Das schützt vor spezifischen Hardware-Defekten.
- 1 Offline-Kopie: Mindestens eine Kopie muss physisch oder logisch vom Netzwerk getrennt sein (Air-Gap). Diese Kopie ist der letzte Schutz, wenn das gesamte Netzwerk kompromittiert ist.
Diese Kombination schützt vor Hardwaredefekten, menschlichen Fehlern (wie versehentlichem Löschen) und cyberkriminellen Angriffen. Es ist eine Verteidigung in der Tiefe.
Umsetzung im Managed Hosting: Transparenz für Entscheider
Im Managed Hosting übernimmt der IT-Dienstleister die technische Umsetzung. Für Geschäftsführer ist die Transparenz der Speicherorte entscheidend. Wo liegen die Daten? Wer hat Zugriff? Wie schnell sind sie wiederherstellbar?
Eine typische, robuste Konfiguration sieht wie folgt aus:
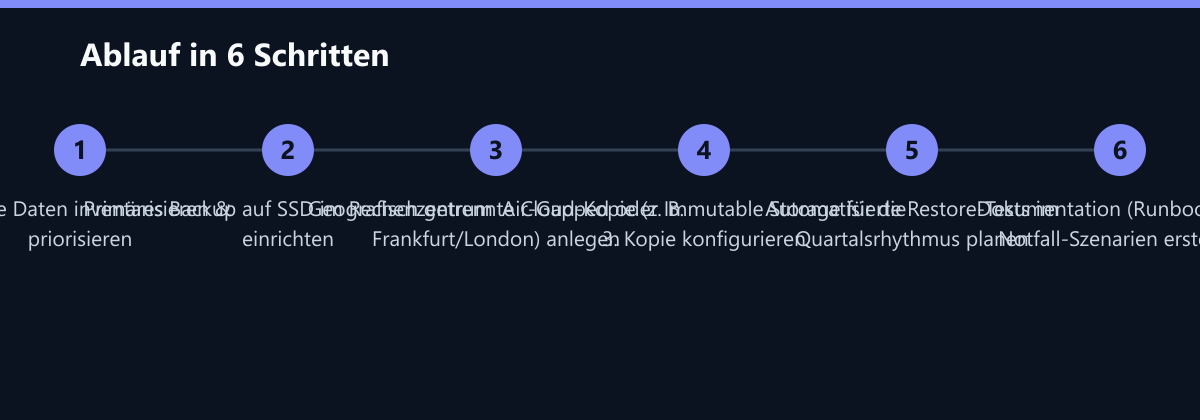
- Primäre Sicherung: Tägliche inkrementelle Backups auf schnellen SSD-Speichern im Rechenzentrum. Diese Kopie dient der schnellen Wiederherstellung einzelner Dateien.
- Sekundäre Sicherung: Wöchentliche Voll-Backups in einer geografisch getrennten Cloud-Region. Ein Beispiel: Daten werden von Frankfurt nach London repliziert. Das schützt vor lokalen Katastrophen wie Stromausfällen oder Bränden in einer Region.
- Air-Gapped Backup: Monatliche Archivierung auf band-basierten Systemen oder immutable Cloud-Objekte. Diese Kopie ist für Angreifer nicht erreichbar.
Immutable Backups sind dabei ein Schlüsselkonzept. Sie verhindern, dass Angreifer die Sicherungskopien löschen oder manipulieren, bevor der Vorfall erkannt wird. Ohne diese Eigenschaft ist auch die dritte Kopie angreifbar, wenn sie über die gleiche API wie das Produktivsystem verwaltet wird.
Ransomware-Resilienz durch konsequente Isolation
Die wichtigste Maßnahme gegen Ransomware ist die Trennung der Backups vom produktiven Netzwerk. Eine direkte Netzwerkverbindung reicht dafür nicht aus. Angreifer bewegen sich lateral durch Netzwerke. Wenn das Backup-System im selben Segment liegt, ist es angreifbar.
- Logische Trennung: Nutzen Sie dedizierte, verschlüsselte Kanäle für Backup-Transfers. Das Backup-System sollte eigene, minimalisierte Berechtigungen haben und keine ausgehenden Verbindungen zu produktiven Servern initiieren können.
- Physische Trennung: Offline-Medien (Tape) oder Cloud-Buckets ohne direkte API-Zugriffe aus dem Produktivsystem. Das bedeutet, dass die Backup-Agenten im Produktivsystem keine Schreibrechte auf das Immutable Storage haben. Nur ein separates, isoliertes System darf hier schreiben.
Durch Immutable Storage wird sichergestellt, dass Daten für einen bestimmten Zeitraum (z. B. 30 Tage) nicht verändert werden können. Dies gibt dem IT-Team oder dem SOC (Security Operations Center) Zeit, einen Angriff zu erkennen, zu isolieren und zu reagieren, bevor die Backups manipuliert werden könnten. Diese 30-Tage-Fenster sind oft der entscheidende Faktor zwischen einem beherrschbaren Vorfall und einem Totalausfall.
Typische Fehler bei der Backup-Strategie
Auch bei der Umsetzung der 3-2-1-Regel passieren Fehler, die die Resilienz untergraben. Hier sind die häufigsten Stolperfallen:
- Fehlende Restore-Tests: Viele Unternehmen sichern, aber testen nie, ob die Wiederherstellung funktioniert. Ohne regelmäßige Tests weiß man nicht, ob die Backups lesbar oder die Metadaten korrekt sind.
- Zu kurze Retention-Zeiten: Wenn die Aufbewahrungszeit kürzer ist als die durchschnittliche Erkennungszeit von Ransomware (oft Wochen), sind die Backups bereits gelöscht, wenn der Angriff entdeckt wird.
- Fehlende Verschlüsselung in Ruhe: Backups, die unverschlüsselt in der Cloud liegen, sind ein leichtes Ziel für Angreifer, die Zugriff auf das Cloud-Konto erlangen. Verschlüsselung muss sowohl bei der Übertragung (in transit) als auch in Ruhe (at rest) erfolgen.
- Manuelle Prozesse: Manuelle Backup-Jobs sind fehleranfällig. Wenn ein Administrator im Urlaub ist oder einen Schritt vergisst, fehlt die Kopie. Automatisierung ist Pflicht.
Kosten-Nutzen-Analyse: Warum Resilienz sich rechnet
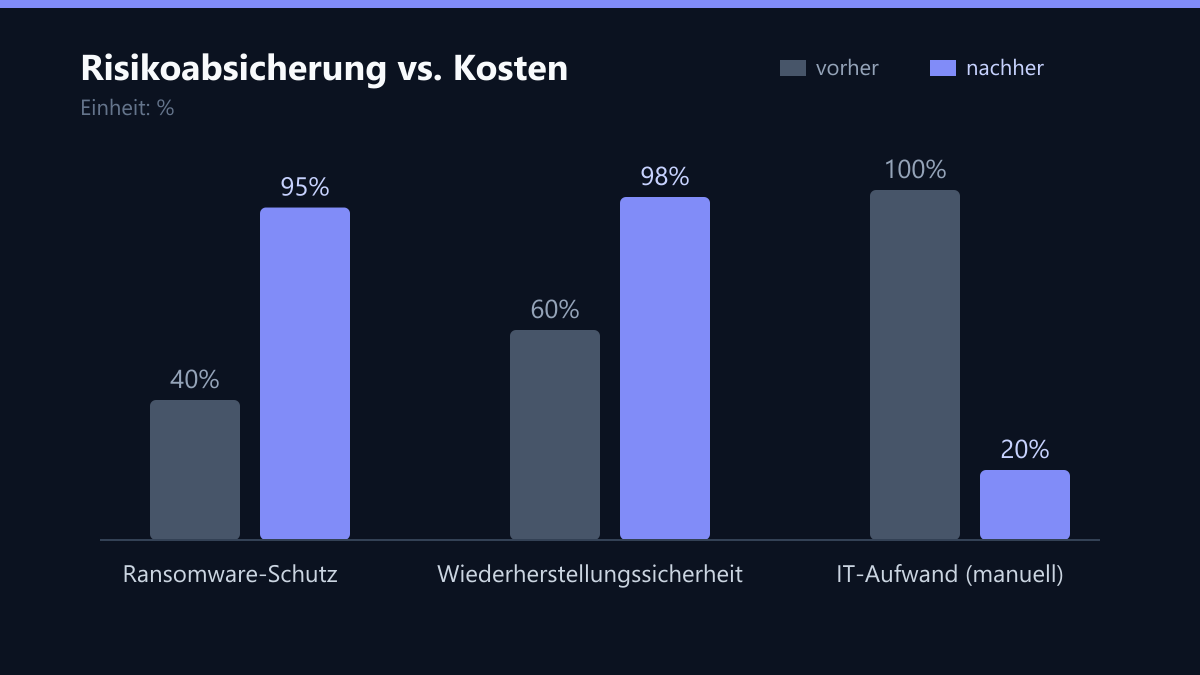
Investitionen in resiliente Backups sind günstiger als der Verlust von Betriebstagen. Die Kosten steigen moderat, das Risiko sinkt drastisch.
- Kostenfaktor Speicher: Cloud-Backups sind pro GB günstig, besonders bei langsamerem Wiederherstellungsdienst (Cold Storage). Die 3. Kopie ist oft die billigste, da sie archiviert wird.
- Kostenfaktor Zeit: Automatisierte Backups sparen Stunden an manueller IT-Arbeit. Die IT kann sich auf Wertschöpfung statt auf Routineaufgaben konzentrieren.
- Risikoabsicherung: Vermeidung von Strafen, Umsatzeinbußen und Reputationsverlust nach Datenverlust. Ein einziger Vorfall kann den ROI der gesamten IT-Infrastruktur zunichtemachen.
Ein Vergleich zeigt: Ein Tag Stillstand kostet im Mittelstand oft mehr als ein Jahr Cloud-Backup-Kosten. Die 3-2-1-Strategie ist daher keine Option, sondern eine Notwendigkeit. Sie verschieht das Risiko von einem katastrophalen Verlust auf ein beherrschbares, finanzielles Risiko.
So messen Sie den Erfolg Ihrer Backup-Strategie
Ohne Messung keine Verbesserung. Definieren Sie klare KPIs, um den Erfolg Ihrer 3-2-1-Strategie zu bewerten:
- Recovery Point Objective (RPO): Wie viel Datenverlust ist akzeptabel? Ziel: < 15 Minuten für kritische Daten. Messung: Zeitstempel der letzten erfolgreichen Sicherung vs. Zeitpunkt des Ausfalls.
- Recovery Time Objective (RTO): Wie schnell müssen die Daten wieder verfügbar sein? Ziel: < 4 Stunden. Messung: Zeit vom Ausfall bis zur vollständigen Wiederherstellung im Restore-Test.
- Backup-Success-Rate: Wie oft sind Backups erfolgreich? Ziel: 100%. Messung: Anzahl erfolgreicher Jobs / Anzahl geplanter Jobs. Jeder Fehlschlag muss dokumentiert und behoben werden.
- Restore-Test-Erfolgsquote: Wie oft klappt der Test? Ziel: 100%. Messung: Anzahl erfolgreicher Restore-Tests / Anzahl durchgeführter Tests.
Dokumentieren Sie diese Werte monatlich. Sie sind die Basis für Verhandlungen mit dem Hosting-Provider und für interne Budgetanträge.
Checkliste für die sofortige Umsetzung
Nutzen Sie diese Liste, um Ihre aktuelle Situation zu prüfen und Lücken zu schließen:
- Sind alle kritischen Daten identifiziert und priorisiert?
- Gibt es 3 getrennte Kopien (Original + 2 Backups)?
- Sind 2 verschiedene Medientypen im Einsatz (z. B. SSD + Cloud)?
- Ist mindestens 1 Kopie Air-Gapped oder Immutable?
- Sind die Backups verschlüsselt (in transit und at rest)?
- Wurden in den letzten 3 Monaten Restore-Tests durchgeführt?
- Existieren dokumentierte Runbooks für den Notfall?
- Sind die RPO- und RTO-Ziele definiert und gemessen?
Eine klare Dokumentation der Wiederherstellungsprozesse (Runbooks) ist essenziell. Im Notfall zählt jede Minute. Wenn Ihr Team nicht weiß, wo welche Kopie liegt und wie sie wiederhergestellt wird, ist die beste Strategie nutzlos. Investieren Sie in Dokumentation und Training, nicht nur in Hardware.
Fazit: Resilienz ist eine Architekturfrage
Die 3-2-1-Regel ist der Goldstandard für Datenresilienz im Mittelstand. Sie schützt vor Ransomware, Hardwareausfällen und menschlichen Fehlern. Die Umsetzung im Managed Hosting bietet Transparenz und Skalierbarkeit. Indem Sie Isolation, Immunität und regelmäßige Tests in Ihre Strategie integrieren, verwandeln Sie ein passives Backup in einen aktiven Schutzschild. Beginnen Sie mit einer Inventarisierung und einem ersten Restore-Test. Der erste Schritt zur Sicherheit ist der, die eigene Schwachstelle zu kennen.
Passend dazu
- 99,99 Prozent Uptime: Redundante Server-Infrastruktur für einen US-Maschinenbauer
- TCO um 30 Prozent gesenkt: Managed Hosting mit automatisiertem Backup
- Automatisierte Ransomware-Erkennung und Recovery: 48-Stunden-Backup-Zyklus für Logistik
- Managed Hosting & Server-Hosting
- Backup & Disaster Recovery
- Cloud Services & Cloud-Migration
- Managed Hosting vs. Bare Metal: Server-Architektur für den Mittelstand
- WooCommerce Hosting Vergleich: Cloud vs. On-Premise für maximale Stabilität
- Backup-Automatisierung: Wie Sie manuelle Prozesse durch KI-gestützte Orchestrierung ersetzen
- DSGVO-konformes Backup: Datenminimierung und Löschkonzepte in der Cloud
- Server-Hosting in der EU vs. USA: DSGVO-Konformität und Datenhoheit sicherstellen
- DDoS-Schutz im Hosting: Warum Standard-Pakete für E-Commerce nicht reichen
- Handelskonzern reduziert Reaktionszeit auf Server-Fehler auf 15 Minuten
- Server-Auto-Scaling richtig konfigurieren: Kostenfallen bei der Lastspitze vermeiden
- Dynamische Bid-Strategien für saisonale B2B-Dienstleistungen
- Alert Fatigue reduzieren: Strategien zur Optimierung von Monitoring-Schwellwerten
- Backup Retention Strategien: Kompliance und Kosten im Gleichgewicht
- 5 Critical Security Measures for Your Managed Server Infrastructure
- SLA-Strafen im Hosting-Vertrag verhandeln
- Die 3-2-1-1-0-Backup-Regel: Eine praktische Umsetzungsanleitung
- Hosting Provider Auswahl: 10 technische Fragen für MSPs
- Hosting KPIs verstehen: Wichtige Metriken jenseits von CPU und RAM
- Cybersecurity Awareness Month: 5 Low-Cost Strategien für mehr Wachsamkeit im Q4
- Warum Ihre WordPress-Website langsam ist: 5 Hosting-Fehler