Warum Legacy-Migrationen im Mittelstand oft scheitern
Die Migration von Legacy-Software in die Cloud ist für viele Mittelständler kein rein technisches Projekt, sondern eine strategische Herausforderung. Die Erfahrung zeigt: Unternehmen scheitern selten an der Hardware oder der Verfügbarkeit von Azure oder AWS. Der eigentliche Stolperstein liegt in der Planung und der fehlenden Transparenz über den Ist-Zustand der bestehenden IT-Landschaft.
Legacy-Systeme sind über Jahre gewachsen. Sie sind komplex verflochten, schlecht dokumentiert und oft auf spezifische, veraltete Hardware- oder Netzwerkumgebungen zugeschnitten. Ohne eine klare, datenbasierte Strategie entstehen schnell versteckte Kosten, unvorhergesehene Ausfallzeiten und ein erheblicher Aufwand für die IT-Abteilung, der den eigentlichen Business Value übersteigt.
Ein wiederkehrendes Muster bei gescheiterten Projekten ist die Annahme, dass ein reines „Lift-and-Shift“ (Rehosting) ausreicht. Dabei wird die bestehende Infrastruktur 1:1 in die Cloud verschoben. Dies führt jedoch oft zu einem ineffizienten Ressourceneinsatz, da Legacy-Apps häufig auf hohe, statische Rechenleistung ausgelegt sind, die in der Cloud teuer ist. Ohne architektonische Optimierung zahlt man für ungenutzte Kapazität.
Die drei häufigsten Grundfehler, die zu dieser Misswirtschaft führen, sind:
- Fehlende Inventarisierung: Unbekannte Abhängigkeiten zwischen Systemen, Datenbanken und Drittanbietern bleiben im Dunkeln.
- Unklare Verantwortlichkeiten: Schnittstellenprobleme zwischen der IT-Infrastruktur und den Fachabteilungen werden nicht geklärt.
- Kostentransparenz: Falsche Schätzung der laufenden Betriebskosten (OpEx) gegenüber den bisherigen Investitionskosten (CapEx).
Schritt 1: Abhängigkeiten kartieren statt blind zu migrieren
Bevor auch nur eine virtuelle Maschine verschoben wird, muss die Umgebung vollständig verstanden sein. Legacy-Apps besitzen oft unsichtbare Verbindungen zu Datenbanken, lokalen Dateisystemen oder proprietären Schnittstellen zu Drittanbietern. Werden diese Pfade ignoriert, kommt es nach der Migration zu Stillstand, da Prozesse abbrechen, die auf lokale Netzwerkressourcen zugreifen.
Die Lösung liegt in der automatisierten Abhängigkeitsanalyse. Moderne Tools scannen den Bestand, visualisieren die Verbindungen und identifizieren kritische Pfade frühzeitig. Dies ist der wichtigste Schritt zur Risikominimierung.
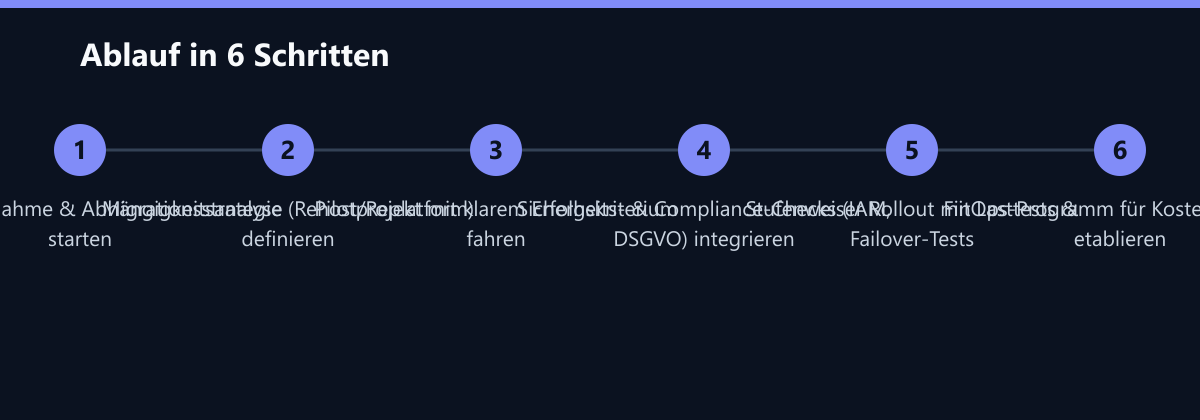
Konkrete Maßnahmen für die Analysephase:
- Mapping aller I/O-Punkte: Dokumentation aller Eingangs- und Ausgangspunkte der Anwendung (APIs, Datenbank-Queries, Dateizugriffe).
- Protokoll- und Port-Analyse: Erfassung aller genutzten Netzwerkprotokolle und Ports, um Firewall-Regeln in der Cloud korrekt zu setzen.
- Single Points of Failure (SPOF) identifizieren: Erkennung von Komponenten, deren Ausfall den gesamten Prozess stoppt, um Redundanzen in der Cloud zu planen.
Ohne diese Grundlage ist jede Migrationsstrategie ein Wagnis. Sie wissen nicht, was Sie bewegen, und können die Auswirkungen auf den Betrieb nicht vorhersagen.
Schritt 2: Überwindung des „Lift-and-Shift“-Denkens
Das bloße Verschieben virtueller Maschinen in die Cloud bringt selten die erhofften Kostenvorteile. Im Gegenteil: Wenn Sie eine monolithische Legacy-Anwendung 1:1 in eine virtuelle Maschine in Azure oder AWS verschieben, zahlen Sie für die volle Leistungsfähigkeit der VM, auch wenn die App nur 20 % davon ausnutzt.
Ein „Re-Platforming“ oder „Re-Hosting“ mit gezielten Optimierungen ist meist wirtschaftlicher. Dabei werden die Anwendungen nicht nur verschoben, sondern an die Cloud-Native-Dienste angepasst. Beispiele hierfür sind der Wechsel von lokalen SQL-Servern auf Managed Database-Dienste (wie Azure SQL Database oder AWS RDS) oder die Nutzung von PaaS-Diensten für Caching (z. B. Redis oder Azure Cache).
In manchen Fällen lohnt sich das „Refactoring“: Die Aufteilung monolithischer Anwendungen in Microservices. Dies erhöht zwar den initialen Entwicklungsaufwand, führt aber langfristig zu höherer Skalierbarkeit und Agilität.
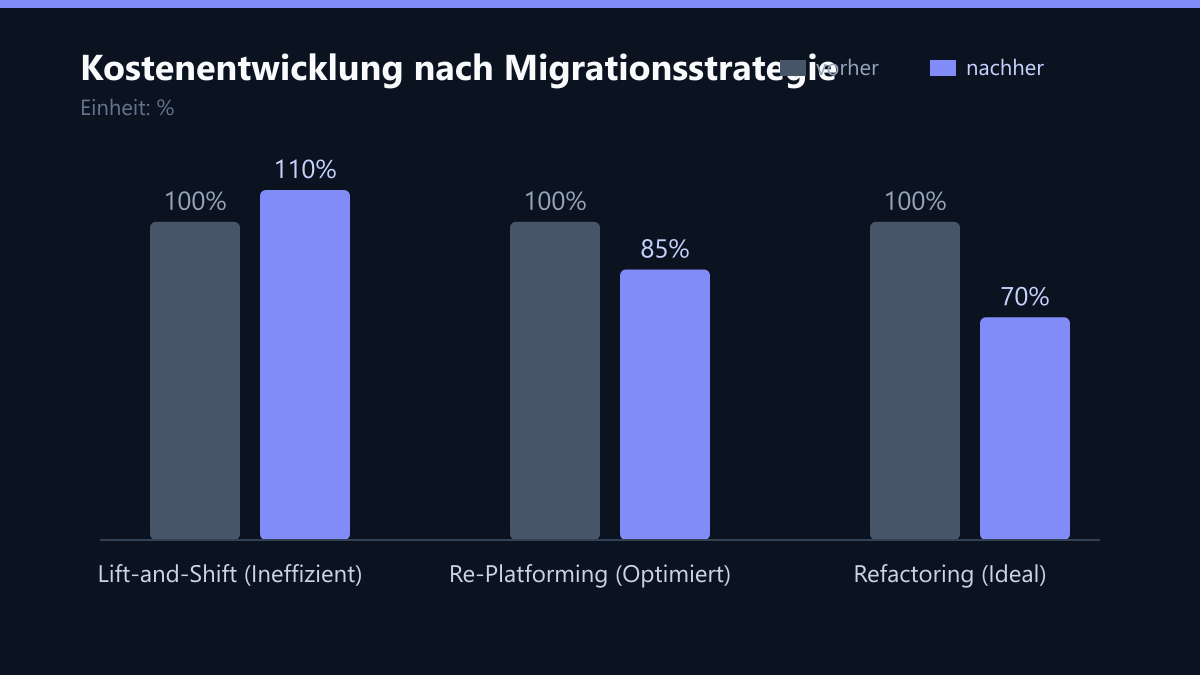
Die wirtschaftlichen Vorteile einer optimierten Architektur gegenüber dem reinen Lift-and-Shift sind erheblich:
- Kosteneinsparung: Pay-per-Use statt feste Server-Kosten. Sie zahlen nur für die tatsächlich genutzten Ressourcen.
- Skalierbarkeit: Lastspitzen (z. B. Black Friday, Monatsabschluss) werden automatisch durch Autoscaling bedient, ohne dass Sie dauerhaft überdimensionierte Server betreiben müssen.
- Performance: Moderne Cloud-Datenbanken und Caching-Mechanismen reduzieren Latenzen und entlasten die Anwendungslogik.
Schritt 3: Sicherheit und Compliance als Design-Prinzip
Ein häufiger Irrtum ist die Annahme, dass die Cloud ein geschützter Raum „per se“ sei. Das Shared-Responsibility-Modell teilt die Sicherheitsverantwortlichkeiten zwischen dem Cloud-Anbieter und dem Kunden. Der Anbieter sichert die Infrastruktur, der Kunde sichert die Daten, die Identitäten und die Konfigurationen.
Viele Unternehmen übertragen die Verantwortung zu sehr auf den Anbieter und vernachlässigen ihre eigenen Pflichten. Dabei gelten DSGVO, NIS2 und ISO 27001 auch in der Cloud. Daten müssen verschlüsselt werden, sowohl in Ruhe (at rest) als auch während der Übertragung (in transit). Zugriffskontrollen müssen strikt definiert und regelmäßig geprüft werden.
Wichtige Maßnahmen für die Cloud-Sicherheit:
- Identity and Access Management (IAM): Implementierung einer zentralen Identitätsverwaltung mit dem Prinzip der geringsten Rechte (Least Privilege).
- Regelmäßige Penetrationstests: Simulation von Angriffen, um Schwachstellen in der Cloud-Konfiguration zu finden.
- Logging und Monitoring: Protokollierung aller Zugriffe und Aktionen. Dies ist sowohl für die Sicherheit als auch für die Compliance-Audits essenziell.
- Datenlokalisierung: Klare Richtlinien, wo Daten physisch gespeichert werden (z. B. innerhalb der EU), um rechtliche Anforderungen zu erfüllen.
Schritt 4: Teststrategie statt Produktivsetzung ins Blaue
Ohne umfassende Tests ist die Produktivsetzung ein unnötiges Risiko. Legacy-Systeme reagieren oft unvorhersehbar auf Umgebungsänderungen wie geringfügige Netzwerklatenzen, DNS-Änderungen oder unterschiedliche Zeitzonen. Ein fehlgeschlagener Go-Live kostet nicht nur Zeit, sondern auch Reputation und Umsatz.
Setzen Sie auf ein stufenweises Vorgehen. Beginnen Sie mit Nicht-Produktivsystemen (Development, Testing) und führen Sie dort ausgiebige Lasttests durch. Validieren Sie Geschäftsprozesse end-to-end, bevor Sie in die Produktion gehen.
Die drei Säulen der Teststrategie:
- Funktionalitätstests: Sicherstellen, dass alle Features der Legacy-App in der neuen Umgebung identisch funktionieren.
- Performance-Tests: Messung von Antwortzeiten und Durchsatz unter realistischer Last. Hier werden oft Engpässe in der Netzwerkarchitektur sichtbar.
- Failover-Tests: Simulation von Ausfällen (z. B. Abschalten einer Availability Zone) zur Prüfung der Resilienz und der automatischen Wiederherstellung.
Schritt 5: FinOps – Kostenkontrolle nach der Migration
Die Migration ist nur der Anfang. Ohne aktive Kostensteuerung kann der Cloud-Verbrauch schnell explodieren. Vergessene Instanzen, überdimensionierte Server oder ineffiziente Datenarchivierung treiben die Rechnung hoch. Cloud-Kosten sind dynamisch und erfordern eine kontinuierliche Beobachtung.
Implementieren Sie ein FinOps-Programm. Überwachen Sie die Ausgaben in Echtzeit und setzen Sie Budget-Alerts, die bei Überschreitung bestimmter Schwellenwerte alarmieren. Optimieren Sie Ressourcen regelmäßig basierend auf Nutzungsdaten.
Konkrete FinOps-Maßnahmen:
- Automatisches Shutdown: Nicht-Produktivsysteme (Test-, Staging-Umgebungen) außerhalb der Arbeitszeit automatisch abschalten.
- Reserved Instances / Savings Plans: Langfristige Verträge für stabile Lasten nutzen, um Rabatte von bis zu 40 % gegenüber On-Demand-Preisen zu erzielen.
- Data Lifecycle Management: Alte, selten genutzte Daten in günstigere Storage-Tiers (z. B. Azure Blob Archive oder AWS S3 Glacier) verschieben.
Typische Fehler, die Sie vermeiden müssen
Auch bei guter Planung passieren Fehler. Diese vier Stolpersteine sehen wir in der Praxis am häufigsten:
- Der „Big-Bang“-Ansatz: Versuch, alle Systeme gleichzeitig zu migrieren. Das erhöht das Risiko enorm. Besser: Stufenweiser Rollout mit Pilotprojekten.
- Ignorieren der Netzwerk-Latenz: Annahme, dass das Cloud-Netzwerk identisch mit dem lokalen LAN ist. Latenzen zu lokalen Geräten oder zwischen Regionen müssen im Design berücksichtigt werden.
- Fehlende Schulung der Fachabteilungen: Die IT migriert, aber die Fachabteilung nutzt die neuen Tools (z. B. Monitoring-Dashboards) nicht. Das führt zu Ineffizienzen und Unzufriedenheit.
- Vergessen der Lizenzkosten: Viele Legacy-Lizenzen sind an Hardware oder IP-Adressen gebunden. Die Lizenzierung in der Cloud muss neu verhandelt oder angepasst werden, sonst drohen hohe Zusatzkosten oder Compliance-Verstöße.
So messen Sie den Erfolg Ihrer Migration
Erfolg ist nicht nur das „Laufen“ des Systems, sondern die messbare Verbesserung von Kennzahlen. Definieren Sie diese vor dem Projektstart (KPIs):
- Gesamtbetriebskosten (TCO): Vergleich der monatlichen Cloud-Rechnung mit den vorherigen Server- und Wartungskosten. Ziel: 20–30 % Reduktion.
- Deployment-Zeit: Wie schnell kann ein neues Feature oder ein Patch ausgerollt werden? Ziel: Reduktion von Tagen auf Stunden oder Minuten.
- Verfügbarkeit (Uptime): Ziel: 99,9 % oder höher durch redundante Cloud-Architektur.
- Fehlerquote im Betrieb: Anzahl der Incidents pro Monat im Vergleich zum Legacy-Betrieb.
Methode: Nutzen Sie Cloud-Native-Monitoring-Tools (z. B. Azure Monitor, AWS CloudWatch) und verbinden Sie diese mit Ihrem BI-Tool. Erstellen Sie monatliche Dashboards, die Kosten, Performance und Auslastung nebeneinander anzeigen. So können Sie Trends früh erkennen und gegensteuern.
Checkliste für Ihre Cloud-Migration
Nutzen Sie diese Checkliste, um sicherzustellen, dass alle kritischen Punkte abgedeckt sind:
- Bestandsaufnahme: Alle Anwendungen, Datenbanken und Schnittstellen inventarisiert.
- Abhängigkeitsanalyse: Kritische Pfade und SPOFs identifiziert.
- Strategie festgelegt: Für jedes System entschieden (Rehost, Replatform, Refactor, Retire).
- Sicherheitskonzept: IAM, Verschlüsselung und Compliance-Anforderungen (DSGVO/NIS2) definiert.
- Pilotprojekt geplant: Ein nicht-kritisches System ausgewählt, mit klarem Erfolgskriterium.
- Teststrategie: Last-, Failover- und Funktionstests definiert.
- FinOps-Plan: Budget-Alerts und Optimierungsregeln (Shutdown, Reserved Instances) eingerichtet.
- Rollout-Plan: Stufenweiser Migrationsplan mit Rollback-Strategie erstellt.
Fazit: Vorbereitung schlägt Technik
Erfolgreiche Migrationen basieren auf sorgfältiger Vorbereitung und der richtigen Partnerschaft. Wählen Sie einen Partner, der Erfahrung mit Legacy-Systemen im Mittelstand hat und nicht nur Technik liefert, sondern auch strategische Beratung bietet. Core IT Services unterstützt Sie bei der Analyse, Planung und Umsetzung Ihrer Cloud-Strategie.
Beginnen Sie mit einer Pilotmigration. Wählen Sie ein nicht-kritisches System, um Ihre Prozesse, Tools und Teams zu validieren. Nutzen Sie die Erkenntnisse aus diesem Piloten, um die Risiken für die kritischen Systeme zu minimieren. So transformieren Sie Ihre IT-Infrastruktur von einem Kostentreiber zu einem Innovationsmotor.
Passend dazu
- Cloud Services & Cloud-Migration
- Web & Software Entwicklung
- IT-Compliance & Datenschutz
- Azure und AWS im Vergleich: Kosten, Sicherheit und Migration
- RPA vs. iPaaS: Die richtige Architektur für Legacy- und Cloud-Integration
- Firewall-Strategie: NGFW und Cloud-Firewall in hybriden Umgebungen
- Legacy-ERP in der Cloud: Deployment-Zeit von Tagen auf Minuten reduziert
- Migration der MES-Systeme in AWS ohne Stillstand an der Fertigungslinie
- Fintech Startup in Berlin: Multi-Cloud Strategy Reduces Vendor Lock-In Risks
- RPA für Order Fulfillment: 60 % weniger Fehler im DACH-Handel
- Globale Sprachkommunikation optimieren: Wechsel von Legacy-PBX zu Microsoft Teams Phone
- Datengrundlage für KI: 5 Schritte zu sauberen Legacy-Daten
- Magento-Migration in die Cloud für 10-faches Wachstum in Singapur
- Headless-Migration für Schweizer Uhrenhandel zur Beschleunigung der Ladegeschwindigkeit