Die unterschätzte Gefahr: Compliance als Wettbewerbsfaktor
Die EU-Datenschutzgrundverordnung (DSGVO) und die neue NIS2-Richtlinie haben die Anforderungen an die IT-Sicherheit und Datenhoheit in Deutschland und der EU drastisch erhöht. Viele Mittelständler glauben fälschlicherweise, dass die Wahl eines europäischen Cloud-Providers automatisch für Compliance sorgt. Dies ist ein gefährlicher Irrtum. Cloud-Provider sind nicht per se DSGVO-konform, nur weil sie in Europa ansässig sind.
Der Ort des Rechenzentrums ist lediglich ein Faktor unter vielen. Auch der Zugriff von Mitarbeitern außerhalb der EU kann als Datenübermittlung gelten, was zusätzliche Schutzmaßnahmen erfordert. Unternehmen haften gemäß Artikel 28 DSGVO für die Auswahl und Überwachung ihrer Dienstleister. Fehlende Compliance führt nicht nur zu hohen Bußgeldern, sondern auch zu erheblichen Reputationsschäden und kostspieligen Migrationskosten, wenn die Infrastruktur nachträglich angepasst werden muss. Eine strukturierte, proaktive Prüfung der Provider ist daher keine Option, sondern Pflicht.
AWS: Leistungsfähigkeit trifft auf Komplexität
Amazon Web Services (AWS) bietet die breiteste Palette an Cloud-Diensten und betreibt Rechenzentren in Frankfurt, Irland und Paris. Für den Mittelstand ist AWS eine leistungsfähige, aber komplexe Lösung. Die Stärken liegen in der hohen Verfügbarkeit durch viele Verfügbarkeitszonen und der umfangreichen Compliance-Zertifikate wie ISO 27001 und SOC 2. Die flexible Preisgestaltung ermöglicht es, Kosten genau auf den Bedarf abzustimmen.
Allerdings bringt AWS auch Herausforderungen mit sich. Die Konfiguration von Sicherheitsrichtlinien ist aufwendig und erfordert tiefes Fachwissen. Ohne professionelle Beratung drohen Lücken in der Zugriffskontrolle, die zu Compliance-Verstößen führen können. Der Support ist primär auf Englisch ausgelegt, was die Reaktionszeiten bei kritischen Vorfällen beeinflussen kann. Für Unternehmen mit internen Cloud-Experten ist AWS eine solide Wahl. Für den klassischen Mittelstand ohne spezialisiertes Team wird die Verwaltung schnell zur Belastung, da die Governance-Struktur komplex ist.
Microsoft Azure: Der Integrations-Champion für Microsoft-Nutzer
Microsoft Azure ist eng mit Microsoft 365 und Windows Server integriert. Für Unternehmen, die bereits auf Microsoft-Produkten setzen, ist Azure oft der logischste Weg in die Cloud. Die Stärken von Azure liegen in der nahtlosen Integration in bestehende Active-Directory-Strukturen und in den sehr starken Compliance-Features speziell für den europäischen Markt.
Ein weiterer Vorteil sind die klaren Verträge und die deutschen Support-Optionen, die für viele Mittelständler entscheidend sind. Die Verwaltung erfolgt über vertraute Microsoft-Tools, was die Einarbeitungszeit für IT-Teams verkürzt. Allerdings können die Kosten bei unkontrolliertem Ressourcenverbrauch schnell steigen. Manche spezialisierten KI- oder Big-Data-Dienste sind bei AWS oder GCP weiter entwickelt. Azure punktet jedoch durch Benutzerfreundlichkeit und rechtliche Klarheit. Es ist die erste Wahl für Unternehmen, die Wert auf Integration und lokalen Support legen.
Google Cloud Platform: Innovation und KI im Fokus
Google Cloud Platform (GCP) ist bekannt für ihre Stärke in Big Data, Machine Learning und KI. In der EU betreibt Google Rechenzentren in Frankfurt, Zürich und Oslo. Die Stärken von GCP liegen in den exzellenten Analytics- und KI-Tools sowie in der transparenten und oft günstigen Preisstruktur für Basisdienste. Die hohe Leistungsfähigkeit bei der Datenverarbeitung macht GCP zu einem attraktiven Anbieter für innovative Projekte.
Dennoch gibt es Herausforderungen. GCP hat eine geringere Marktpräsenz im europäischen Mittelstand und weniger etablierte Partner-Ökosysteme für traditionelle IT-Dienste. Die Migration von Legacy-Systemen kann komplex sein. GCP eignet sich besonders für Unternehmen, die innovative Datenanalyse oder KI-Anwendungen in den Vordergrund stellen. Für reine IT-Infrastruktur ist sie oft die dritte Option, da die Governance-Strukturen weniger ausgereift sind als bei AWS oder Azure.
Datenhoheit und DSGVO: Konkrete Prüfschritte
Datenhoheit bedeutet, dass Daten physisch in der EU bleiben und nicht ohne Weiteres in Drittländer abfließen. Die DSGVO regelt, wie personenbezogene Daten verarbeitet werden dürfen. IT-Verantwortliche sollten folgende Punkte prüfen:
- Standorte: Sind alle Rechenzentren in der EU? (AWS: Frankfurt, Azure: Frankfurt/Amsterdam, GCP: Frankfurt/Zürich)
- Zugriff: Gibt es Zugriff von Mitarbeitern außerhalb der EU? Wenn ja, welche Schutzmaßnahmen greifen?
- Verträge: Liegt ein Auftragsverarbeitungsvertrag (AVV) vor? Enthält er die aktuellen EU-Datenschutzklauseln?
- Verschlüsselung: Werden Daten sowohl bei der Übertragung als auch in Ruhe verschlüsselt?
Empfehlung:
- Vermeiden Sie Provider, die auf US-Server ohne ausreichende Schutzmechanismen ausweichen.
- Dokumentieren Sie alle Zugriffspfade und Berechtigungen.
- Nutzen Sie Cloud Access Security Brokers (CASB) zur Überwachung.
Typische Fehler bei der Cloud-Compliance
- Annahme, dass EU-Standort gleichbedeutend mit Compliance ist: Viele Unternehmen ignorieren, dass auch der Zugriff von Mitarbeitern außerhalb der EU als Datenübermittlung gilt und zusätzliche Schutzmaßnahmen erfordert.
- Fehlende Dokumentation der Zugriffspfade: Ohne klare Dokumentation der Berechtigungen und Zugriffspfade ist es schwierig, die Compliance nachzuweisen und Risiken zu minimieren.
- Ignorieren der Vertragsbedingungen: Viele Unternehmen unterschreiben Verträge mit Cloud-Providern, ohne die Datenschutzklauseln und den AVV genau zu prüfen. Dies kann zu Haftungsrisiken führen.
So messen Sie den Erfolg Ihrer Compliance-Strategie
Um den Erfolg Ihrer Compliance-Strategie zu messen, sollten Sie folgende Kennzahlen und Methoden verwenden:
- Anzahl der Compliance-Verstöße: Messen Sie die Anzahl der identifizierten Verstöße gegen DSGVO und NIS2. Eine Abnahme dieser Zahl deutet auf eine verbesserte Compliance hin.
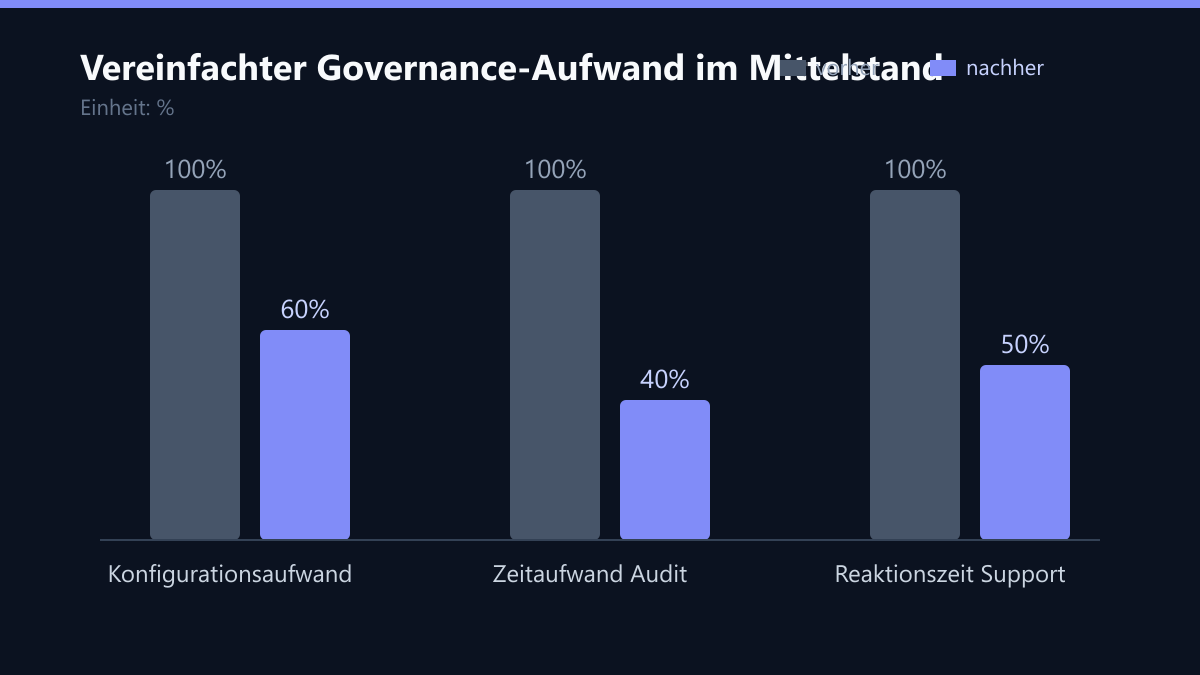
- Zeitaufwand für Audits: Dokumentieren Sie den Zeitaufwand für interne und externe Audits. Eine Reduktion des Zeitaufwands zeigt, dass Ihre Compliance-Prozesse effizienter geworden sind.
- Reaktionszeit bei Vorfällen: Messen Sie die Zeit, die es dauert, um auf Sicherheitsvorfälle zu reagieren. Eine schnellere Reaktionszeit verbessert Ihre Fähigkeit, Risiken zu minimieren.
Diese Kennzahlen sollten regelmäßig in einem Dashboard visualisiert und im Management-Team besprochen werden, um kontinuierliche Verbesserungen zu ermöglichen.
Checkliste für die Cloud-Compliance-Prüfung
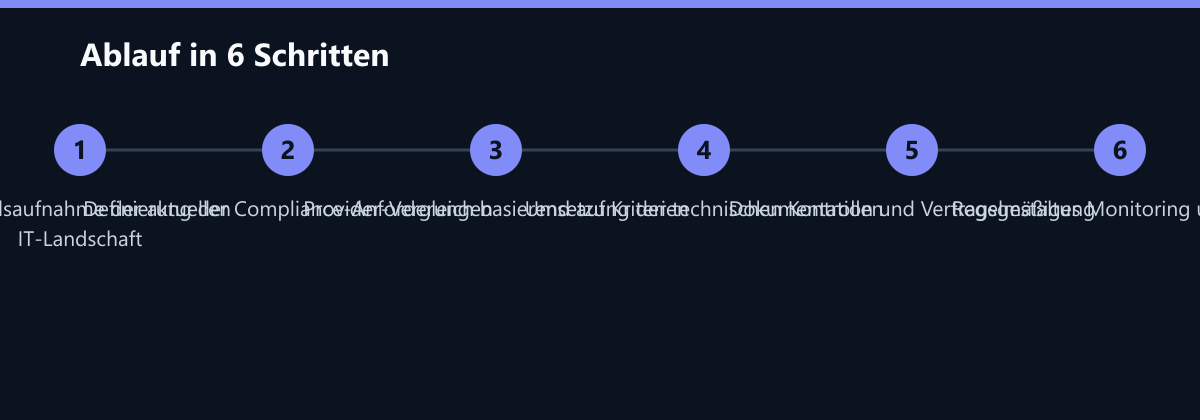
- Bestandsaufnahme: Erfassen Sie alle Cloud-Dienste und Datenflüsse.
- Anforderungsdefinition: Definieren Sie Ihre Compliance-Anforderungen basierend auf DSGVO und NIS2.
- Provider-Vergleich: Vergleichen Sie AWS, Azure und GCP anhand Ihrer Kriterien.
- Technische Umsetzung: Implementieren Sie die technischen Kontrollen wie Verschlüsselung und Zugriffskontrollen.
- Dokumentation: Dokumentieren Sie alle Prozesse und Verträge.
- Monitoring: Setzen Sie ein regelmäßiges Monitoring und Audit-Programm um.
Empfehlung für den Mittelstand
Die Wahl des Cloud-Providers hängt von der bestehenden IT-Landschaft und den Geschäftszielen ab. Es gibt keinen universell besten Anbieter.
Entscheidungshilfe:
- Bestehende Microsoft-Nutzung? -> Wählen Sie Azure. Sie sparen Integrationskosten und profitieren vom deutschen Support.
- Bedarf an komplexen KI- oder Data-Science-Projekten? -> Wählen Sie GCP oder AWS. Hier sind die Tools am weitesten entwickelt.
- Maximale Flexibilität und globale Skalierung? -> Wählen Sie AWS. Achten Sie aber auf externe Unterstützung bei der Governance.
Unabhängig vom Provider gilt:
- Implementieren Sie ein regelmäßiges Audit-Programm.
- Schaffen Sie ein internes Cloud-Compliance-Team oder beauftragen Sie einen spezialisierten Partner.
- Aktualisieren Sie Ihre IT-Risikobewertung jährlich.
Eine professionelle Beratung hilft, die richtigen Kontrollmechanismen zu setzen und Haftungsrisiken zu minimieren. Durch die strukturierte Umsetzung der oben genannten Schritte können Sie sicherstellen, dass Ihre Cloud-Infrastruktur nicht nur leistungsfähig, sondern auch DSGVO- und NIS2-konform ist.
Passend dazu
- Cloud Security Kosten um 40 Prozent senken durch automatische Azure Policy Enforcement
- Azure-Cloud-Kosten um 35 Prozent gesenkt
- Sicherung der DSGVO-Konformität und Senkung der Latenzzeit um 45 Prozent bei der Cloud-Modernisierung einer E-Commerce-Plattform in Hamburg
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- E-Commerce Entwicklung
- Azure und AWS im Vergleich: Kosten, Sicherheit und Migration
- IT-Compliance-Tools im Vergleich: Vanta, Drata und OneTrust
- On-Premise vs. Cloud-Backup: TCO-Vergleich und Skalierbarkeit
- Veeam Backup & Replication vs. Azure Backup: Kosten und Leistung für den Mittelstand
- Payment Gateway Vergleich: Stripe, Adyen oder Klarna
- DSGVO in der Cloud: Datenverarbeitung in den USA rechtssicher gestalten
- Azure-Kostenkontrolle im Maschinenbau: Vom Blindflug zur Transparenz
- Automatisierte Compliance-Berichte für Finanzdienstleister
- Cloud Security Basics: Die 5 häufigsten Fehler bei der M365 und Azure Migration
- FinOps im Mittelstand: So kontrollieren Sie Ihre Cloud-Ausgaben mit Azure Cost Management
- IT Compliance 2024: So MSPs Sie bei NIS2 und DSGVO unterstützen
- MSP-Preismodelle im Vergleich: Stundenansatz, Pro-User und Outcome-basiert
- Logistics: Migrating 1200 Fleet Telematics Devices to Azure IoT Hub in 48 Hours
- Azure OpenAI vs. AWS Bedrock: Kosten und Compliance im Vergleich
- DSGVO-Schulungen: Diese Inhalte sind Pflicht
- IT Governance für Startups: Compliance-Strukturen vor der Series A
- Headless CMS Vergleich: Contentful, Sanity und Strapi
- AI Governance Framework: 5 Schritte für Compliance mit EU AI Act und DSGVO
- DSGVO vs. CCPA: Praxisratgeber für Unternehmen in EU und Kalifornien