Das unterschätzte Risiko: Wenn KI-Daten in fremde Hände fallen
Die Begeisterung für Large Language Models (LLMs) wie ChatGPT oder Microsoft Copilot ist im Mittelstand groß. Viele Unternehmen sehen hier den Schlüssel zu Effizienzsteigerungen und automatisierten Workflows. Doch hinter der glänzenden Oberfläche verbirgt sich ein erhebliches datenschutzrechtliches Risiko. Die Nutzung kommerzieller LLMs ohne spezifische Anpassungen verstößt häufig gegen die Grundprinzipien der Datenschutz-Grundverordnung (DSGVO).
Standardmäßig sind viele dieser Dienste so konfiguriert, dass sie Eingaben zur Verbesserung der Modelle verwenden. Das bedeutet: Ihre Prompt-Daten, die oft sensible Firmengeheimnisse, Kundeninformationen oder interne Strategien enthalten, werden trainiert und gespeichert. Der Speicherort liegt dabei oft in den USA oder anderen Ländern außerhalb des Europäischen Wirtschaftsraums (EWR). Für mittelständische Unternehmen ist dies ein kritischer Punkt. Es drohen nicht nur Datenlecks, sondern auch massive Rechtsverstöße durch fehlende Auftragsverarbeitungsverträge (AVV) und mangelnde Datenschutz-Folgenabschätzungen (DSFA). Die Aufsichtsbehörden reagieren auf Verstöße gegen Artikel 5 und Artikel 32 DSGVO mit empfindlichen Sanktionen. Ein einzelner Vorfall kann den Ruf eines Unternehmens nachhaltig beschädigen.
Rechtliche Bausteine: Die Basis für sicheren KI-Einsatz
Bevor auch nur ein einziger Prompt an ein externes Modell gesendet wird, müssen die datenschutzrechtlichen Pflichten geklärt sein. Die DSGVO gilt uneingeschränkt für die Verarbeitung personenbezogener Daten durch KI-Systeme. Es gibt drei zentrale Bausteine, die Sie als Verantwortlicher oder Auftragsverarbeiter beachten müssen.
Erstens benötigen Sie eine klare Rechtsgrundlage. Diese kann in der Einwilligung der Betroffenen oder im berechtigten Interesse des Unternehmens liegen. Zweitens ist die Auftragsverarbeitung der entscheidende Punkt. Wenn ein externer Anbieter wie OpenAI oder Microsoft die Daten für Sie verarbeitet, ist ein AVV nach Artikel 28 DSGVO zwingend. Viele KI-Anbieter bieten jedoch standardmäßig keine ausreichenden AVV-Optionen für Enterprise-Nutzer an. Sie müssen die Vertragsbedingungen penibel prüfen. Drittens verlangt die DSGVO Transparenz. Betroffene Personen müssen über die Datenverarbeitung informiert werden, was in der Datenschutzerklärung gemäß Artikel 13 und 14 DSGVO geschehen muss.
Technische Schutzmaßnahmen: Barrieren gegen Datenlecks
Rechtliche Grundlagen allein reichen nicht aus. Sie müssen technische Barrieren zwischen Ihren Daten und dem KI-Modell errichten. Diese Maßnahmen minimieren das Risiko von Datenlecks und erfüllen die Anforderungen an Datensicherheit nach Artikel 32 DSGVO.
Eine der effektivsten Methoden ist die Pseudonymisierung. Entfernen Sie Namen, E-Mail-Adressen und andere direkte Identifikatoren, bevor die Daten an das LLM übermittelt werden. So wird die Verknüpfung mit einer bestimmten Person verhindert. Eine weitere Option ist das On-Premise-Hosting oder die Nutzung von Cloud-Instanzen innerhalb des EWR, beispielsweise Azure OpenAI mit EU-Regionen. Damit bleibt die Datenhoheit bei Ihnen.
Zusätzlich müssen Sie die API-Sicherheit stärken. Verschlüsseln Sie alle Datenübertragungen per TLS 1.3. Implementieren Sie eine strenge Verwaltung von API-Schlüsseln, um unbefugten Zugriff zu verhindern. Ein oft übersehener Punkt ist das Logging. Konfigurieren Sie die API so, dass keine Prompts oder Antworten in den Server-Logs gespeichert werden. Viele Anbieter loggen standardmäßig Anfragen, was zu einem massiven Datenverlust führen kann, wenn diese Logs nicht regelmäßig gelöscht oder geschützt werden.
Public vs. Private LLMs: Die richtige Wahl für Ihr Unternehmen
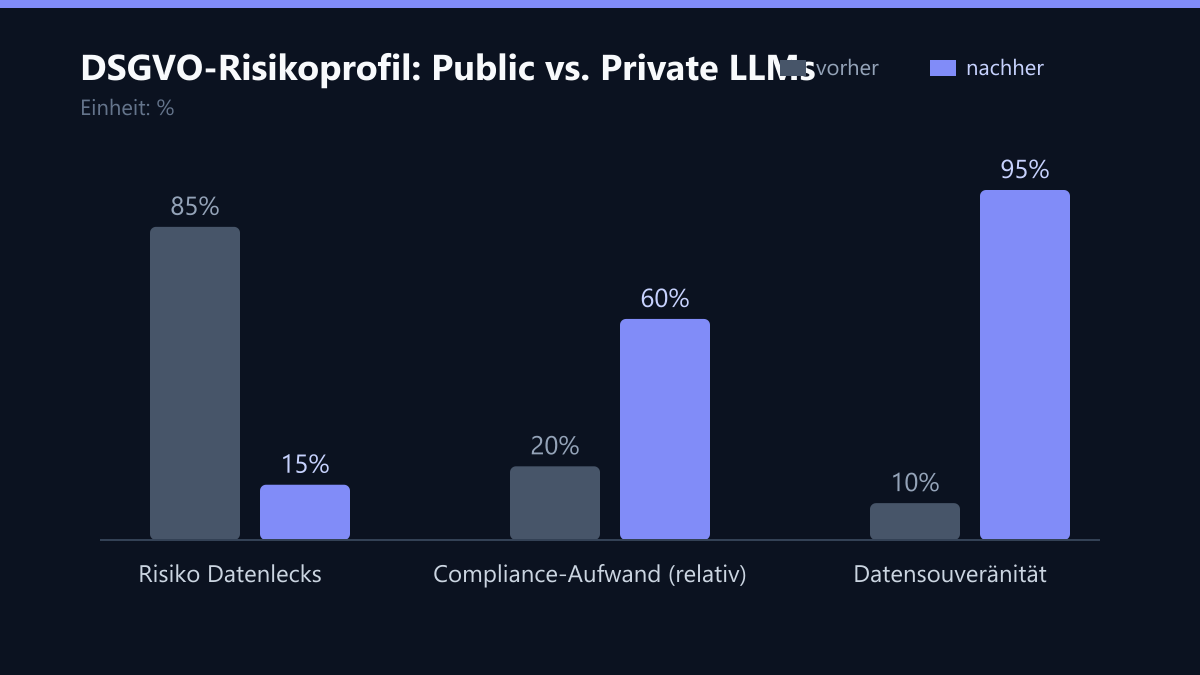
Die Entscheidung zwischen Public und Private LLMs ist der entscheidende Faktor für Ihren Datenschutz. Public LLMs sind schnell verfügbar und kostengünstig, bergen aber ein hohes Risiko. Private LLMs (Self-Hosted oder Enterprise) sind sicherer, erfordern aber mehr Aufwand und Infrastruktur.
| Kriterium | Public LLMs (z. B. ChatGPT) | Private LLMs (Self-Hosted/Enterprise) |
|---|---|---|
| Datenspeicherung | Oft außerhalb EWR | Innerhalb EWR oder On-Premise |
| Training auf Daten | Ja (sofern nicht deaktiviert) | Nein |
| Einrichtungsaufwand | Gering | Hoch |
| Kostenstruktur | Abo-basiert | Lizenz + Infrastruktur |
| DSGVO-Risiko | Hoch | Gering |
Für Unternehmen mit sensiblen Daten, wie etwa in der Gesundheitsbranche, im Finanzsektor oder im B2B-Bereich, ist die Nutzung von Private LLMs oder Enterprise-APIs mit garantierter Datenisolierung die sicherere Wahl. Der höhere initiale Aufwand amortisiert sich durch die Reduktion von Compliance-Risiken und die Vermeidung möglicher Bußgelder.
Schritt-für-Schritt: DSGVO-konforme Implementierung
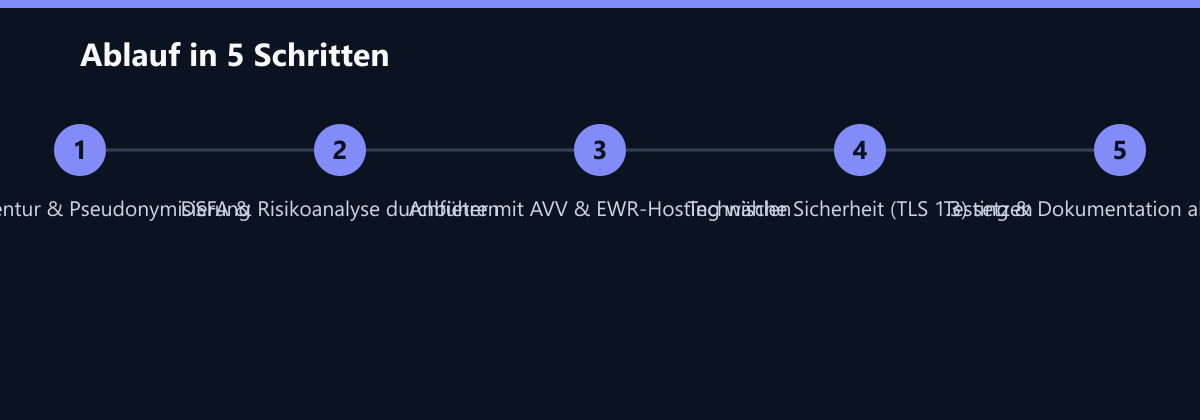
Eine strukturierte Einführung minimiert Compliance-Risiken und stellt sicher, dass keine Schritte übersehen werden. Führen Sie diese vier Schritte in der richtigen Reihenfolge durch, um eine robuste Basis zu schaffen.
- Inventarisierung und Pseudonymisierung: Identifizieren Sie alle Daten, die mit der KI verarbeitet werden. Markieren Sie personenbezogene Daten und entwickeln Sie einen Prozess zur Pseudonymisierung, bevor Daten das Unternehmen verlassen.
- Risikoanalyse und DSFA: Führen Sie eine Datenschutz-Folgenabschätzung (DSFA) durch. Dokumentieren Sie die identifizierten Risiken und die geplanten Gegenmaßnahmen. Dies ist Ihre wichtigste Dokumentation für Aufsichtsbehörden.
- Anbieterauswahl: Wählen Sie einen Anbieter, der EWR-Hosting, eine AVV-Option und Nachweise der Datensicherheit (z. B. ISO 27001) bietet. Prüfen Sie die Vertragsbedingungen auf datenschutzrelevante Klauseln.
- Technische Konfiguration und Testing: Implementieren Sie die technischen Maßnahmen wie TLS 1.3 und Logging-Ausschlüsse. Testen Sie das System rigoros auf Datenlecks, bevor es produktiv eingesetzt wird.
Tipp: Dokumentieren Sie alle Entscheidungen und Konfigurationsschritte. Im Falle eines Audits oder einer Prüfung durch die Aufsichtsbehörde müssen Sie die Konformität nachweisen können. Eine lückenlose Dokumentation ist Ihr stärkstes Argument.
Typische Fehler bei der KI-Einführung
Auch erfahrene IT-Teams machen bei der KI-Integration Fehler, die zu Compliance-Verstößen führen können. Hier sind die häufigsten Stolperfallen:
- Fehlende Deaktivierung des Trainings: Viele Unternehmen gehen davon aus, dass Daten nicht trainiert werden, ohne dies im Dashboard oder Vertrag explizit zu deaktivieren. Prüfen Sie immer die Einstellung “Data Retention” oder “Training”.
- Unklare Datenflüsse: Oft ist nicht genau definiert, welche Daten in das Modell fließen. Fehlen klare Regeln und Filter, landen unbeabsichtigt sensible Daten im Prompt.
- Ignorieren der Log-Dateien: Server-Logs, die Prompts enthalten, werden oft nicht als personenbezogene Daten erkannt und entsprechend nicht gelöscht oder geschützt.
So messen Sie den Erfolg Ihrer Maßnahmen
Um sicherzustellen, dass Ihre Maßnahmen wirksam sind, sollten Sie konkrete Kennzahlen verfolgen. Eine gute Metrik ist die Fehlerquote bei Datenlecks (Ziel: 0 %). Messen Sie dies durch regelmäßige Penetrationstests und Log-Analysen. Eine weitere Kennzahl ist die Zeit für die DSFA-Erstellung. Durch standardisierte Vorlagen können Sie diesen Prozess von 80 Stunden auf 40 Stunden reduzieren. Schließlich sollten Sie die Compliance-Audit-Zeit messen. Eine gut dokumentierte Implementierung verkürzt Audit-Zeiten erheblich, da weniger Nachfragen gestellt werden müssen.
Checkliste für die DSGVO-konforme KI-Nutzung
- Rechtsgrundlage dokumentiert: Ist die Rechtsgrundlage für die Datenverarbeitung klar definiert und dokumentiert?
- AVV unterzeichnet: Liegt ein gültiger Auftragsverarbeitungsvertrag mit dem KI-Anbieter vor?
- DSFA durchgeführt: Wurde eine Datenschutz-Folgenabschätzung erstellt und aktualisiert?
- Pseudonymisierung implementiert: Werden personenbezogene Daten vor der Übertragung entfernt?
- EWR-Hosting bestätigt: Verarbeitet der Anbieter Daten ausschließlich innerhalb des EWR?
- Logging deaktiviert: Sind Prompts und Antworten aus den Server-Logs ausgeschlossen?
- Datenschutzerklärung aktualisiert: Ist die Nutzung der KI in der Datenschutzerklärung transparent erklärt?
Fazit: Sicherheit als Wettbewerbsvorteil
Die DSGVO-konforme Implementierung von LLMs ist kein Hindernis, sondern ein Wettbewerbsvorteil. Unternehmen, die ihre Daten souverän und sicher verarbeiten, gewinnen das Vertrauen ihrer Kunden und Partner. Indem Sie die rechtlichen und technischen Maßnahmen frühzeitig umsetzen, vermeiden Sie Bußgelder und positionieren sich als Vorreiter in der sicheren KI-Nutzung. Investieren Sie in die richtige Infrastruktur und Dokumentation, um Ihr Unternehmen für die Zukunft der KI zu rüsten.
Passend dazu
- DSGVO-Datenmigration eines E-Commerce-Händlers nach Singapur: Rechtssicherheit bei globaler Skalierung
- IT-Beratung & IT-Strategie
- Automatisierte NIS2-Readiness-Prüfung senkt Audit-Zeit für mittelständische Logistikfirma in München um 40 Prozent
- IT-Compliance & Datenschutz
- Cloud Services & Cloud-Migration
- E-Commerce Entwicklung
- Automatisiertes Compliance-Reporting: Zeitersparnis durch KI im IT-Audit
- Azure DevOps vs. GitHub Actions: CI/CD-Automatisierung für IT-Dienstleister