Die strategische Weichenstellung: Sicherheit vor Komfort
Die Wahl der Videokonferenz-Lösung ist im Mittelstand längst keine reine Frage der Benutzerfreundlichkeit mehr. Sie ist ein zentraler Baustein Ihrer IT-Sicherheitsstrategie und ein kritischer Faktor für die Compliance. Während Zoom als eigenständiges SaaS-Produkt agiert und oft durch seine intuitive Oberfläche punktet, ist Microsoft Teams tief in die Microsoft 365-Infrastruktur integriert. Für Unternehmen, die bereits auf den Microsoft-Stack setzen, bedeutet Teams eine nahtlose Integration in die vorhandene Identitätsverwaltung und Berechtigungsstruktur. Zoom erfordert dagegen oft zusätzliche Konfigurationen, um auf dem gleichen Sicherheitsniveau zu operieren. Die Datenhaltung ist dabei der kritischste Faktor für die Compliance, denn hier entscheidet sich, ob Sie bei einem Audit schnell nachweisen können, wo Ihre sensiblen Gesprächsinhalte liegen.
Sicherheitsarchitektur und Datenhaltung im Detail
Der Unterschied in der Architektur zeigt sich am deutlichsten bei der Verschlüsselung und der Standortsteuerung der Daten. Microsoft Teams nutzt die bestehenden Azure-Compliance-Tools. Die Daten werden primär in den Rechenzentren von Microsoft gehostet, die in Europa, unter anderem in Frankfurt, verfügbar sind. Bei persönlichen Meetings erfolgt die Verschlüsselung Ende-zu-Ende, bei Unternehmensmeetings liegt der Schlüssel bei Microsoft. Dies vereinfacht die Nachweisführung bei Audits erheblich, da die Datenflüsse in den zentralen Microsoft-Logs nachvollziehbar sind.
Zoom bietet ebenfalls EU-Regionen an, erfordert aber die explizite Aktivierung der Datenhaltung in der EU. Ein häufiger Stolperstein: Die Ende-zu-Ende-Verschlüsselung ist bei Unternehmensmeetings standardmäßig deaktiviert und muss manuell konfiguriert werden. Ohne diese Einstellung liegen die Medienströme unverschlüsselt auf den Zoom-Servern. Für IT-Verantwortliche ist die Nachvollziehbarkeit der Datenflüsse entscheidend. Teams nutzt die vorhandenen Azure-Compliance-Tools, während Zoom eigene Dashboards bereitstellt, die oft eine zusätzliche Lernkurve für das IT-Team bedeuten.
Compliance und DSGVO-Konformität: Der administrative Hebel
Im Mittelstand unterliegen Sie strengen Vorgaben durch die DSGVO und zunehmend durch NIS2. Beide Anbieter sind an sich DSGVO-konform, aber der Aufwand zur Einhaltung der Pflichten unterscheidet sich erheblich. Microsoft Teams profitiert von der umfassenden Compliance-Strategie von Microsoft, die in den meisten DACH-Unternehmen bereits als Standard gilt. Zoom hat seine Datenschutzrichtlinien in den letzten Jahren verbessert, erfordert aber eine aktivere Verwaltung durch den IT-Administrator.
Ein wesentlicher Unterschied liegt in der Dokumentation. Bei Teams ist die Erfassung der Verarbeitungsprozesse oft bereits im Microsoft-Compliance-Portal abgebildet. Bei Zoom müssen Sie die Datenflüsse manuell dokumentieren und die Sub-Verarbeiterliste regelmäßig prüfen. Auch beim Auftragsverarbeitungsvertrag (AVV) gibt es Unterschiede: Microsoft bietet diesen über das zentrale Portal an, Zoom über seinen eigenen Vertrag. Die Vermeidung von Doppelverträgen ist bei Migrationsprojekten ein häufiger Stolperstein.
Für die NIS2-Vorbereitung ist die Integration in Monitoring-Systeme entscheidend. Teams integriert sich in die bestehenden Monitoring- und Alarmierungsmechanismen von Microsoft 365. Zoom erfordert die Einrichtung separater Alerting-Regeln, die in Ihr SIEM-System überführt werden müssen. Die Wahl von Teams reduziert den administrativen Aufwand für Compliance-Offiziere, da weniger externe Schnittstellen gepflegt werden müssen. Zoom bietet jedoch mehr Flexibilität bei der Datenlokalität, was für bestimmte Branchen mit spezifischen Hosting-Vorgaben vorteilhaft sein kann.
Netzwerksicherheit und Firewall-Integration
Videokonferenzen belasten das Netzwerk und erfordern eine saubere Trennung von Geschäfts- und Privatverkehr. Hier zeigt sich der Unterschied in der Netzwerkarchitektur beider Lösungen deutlich. Microsoft Teams nutzt ein breites Spektrum an Ports und Protokollen, das in modernen Firewalls oft als „Microsoft 365“ erkannt und automatisch freigegeben wird. Zoom nutzt spezifischere Ports, die manuell konfiguriert werden müssen, wenn sie nicht bereits im Profil enthalten sind.
Das Portmanagement ist ein häufiger Auslöser für Störungen. Teams erfordert die Freigabe von TCP 443 und UDP 3478-3481. Diese Ports sind in den meisten Standard-Setups bereits offen. Zoom benötigt zusätzlich UDP 16000-16099 für das Media-Streaming. Was auf den ersten Blick nach einem kleinen Unterschied klingt, führt bei strikten Firewall-Richtlinien oft zu Verbindungsproblemen oder einem starken Bandbreitenverbrauch, der nicht kontrolliert ist.
Bei der Bandbreitensteuerung mit QoS (Quality of Service) kann man die Priorität der Streams steuern. Bei Teams ist dies über die Microsoft-Edge-Client-Einstellungen oder Netzwerk-Policy-Engine gut umsetzbar. Bei Zoom müssen Sie die Bandbreitengrenzen direkt in der Client-App oder zentral über die Admin-Konsole regeln. Ein weiterer Aspekt ist der Zero Trust-Ansatz. Teams integriert sich in die Conditional-Access-Policies von Azure AD. Sie können Meetings basierend auf Gerätezustand oder Standort blockieren oder erlauben. Zoom bietet ähnliche Funktionen, die aber nicht so tief in die Identity-Provider-Struktur integriert sind.
Für IT-Sicherheitsexperten ist die Integration in die bestehende Netzwerküberwachung entscheidend. Teams-Verkehr ist in den Microsoft-Logs leicht zu identifizieren und zu analysieren. Zoom-Verkehr muss über separate Netflow- oder Firewall-Logs erkannt werden, was die Forensik bei Sicherheitsvorfällen verlangsamen kann.
Benutzerverwaltung und Zugriffskontrolle
Die Kontrolle darüber, wer Meetings erstellen, aufzeichnen oder teilen darf, ist ein Kernstück der internen Sicherheitsrichtlinien. Microsoft Teams erbt die Gruppen- und Rollenlogik aus Microsoft 365. Das bedeutet, dass Sie bestehende Gruppenstrukturen für die Zugriffsrechte nutzen können. Zoom arbeitet mit eigenen Gruppen und Rollen, die unabhängig von Ihrer Active Directory- oder Azure AD-Struktur gepflegt werden müssen.
Single Sign-On (SSO) ist bei Teams nahtlos integriert, da es sich um ein Microsoft-Produkt handelt. Bei Zoom müssen Sie den SSO-Endpunkt manuell konfigurieren und die Attribute korrekt abbilden. Ein kritischer Punkt ist die Verwaltung von Aufzeichnungen. In Teams können Sie festlegen, dass nur bestimmte Nutzer Aufzeichnungen erstellen dürfen. Diese Aufzeichnungen werden direkt in OneDrive oder SharePoint gespeichert und unterliegen den bestehenden Berechtigungen. In Zoom werden Aufzeichnungen in die Cloud-Dateien von Zoom oder in lokale Verzeichnisse gespeichert, was eine zusätzliche Berechtigungsverwaltung erfordert.
Auch der Gastzugriff unterscheidet sich. Bei Teams können Sie den Gastzugriff global oder pro Team deaktivieren. Bei Zoom müssen Sie die Gastrechte pro Meeting oder global in der Admin-Konsole steuern. Hier ist die Granularität bei Zoom oft höher, aber auch aufwendiger zu verwalten. Die Reduzierung von Schatten-IT ist ein wichtiges Ziel. Wenn Ihre Mitarbeiter bereits Microsoft 365 nutzen, ist die Wahrscheinlichkeit höher, dass sie Teams für Meetings verwenden, da es kein separates Konto erfordert. Zoom erfordert oft ein separates Login, was zu Passwort-Müdigkeit und unsicheren Praktiken führen kann.
Typische Fehler bei der Implementierung
- Standard-Einstellungen von Zoom als sicher annehmen: Viele Unternehmen aktivieren die EU-Datenhaltung und die Ende-zu-Ende-Verschlüsselung nicht manuell. Dadurch werden Daten in die USA verschoben und Medienströme unverschlüsselt übertragen, was ein Compliance-Verstoß sein kann.
- Firewall-Regeln für Zoom-UDP-Ports ignorieren: Die Ports 16000-16099 werden oft nicht freigegeben oder nicht im QoS-Profil berücksichtigt. Dies führt zu instabilen Verbindungen oder einem unkontrollierten Bandbreitenverbrauch, der andere Geschäftsprozesse stört.
- Separate Zoom-Admin-Konten für Mitarbeiter: Wenn Mitarbeiter ein eigenes Zoom-Konto mit privaten E-Mails anlegen, entsteht eine Schatten-IT, die nicht in der zentralen Verwaltung und den Compliance-Prozessen sichtbar ist.
So messen Sie den Erfolg der Lösung
Um den ROI und die Sicherheitsverbesserung zu belegen, sollten Sie folgende Kennzahlen tracken:
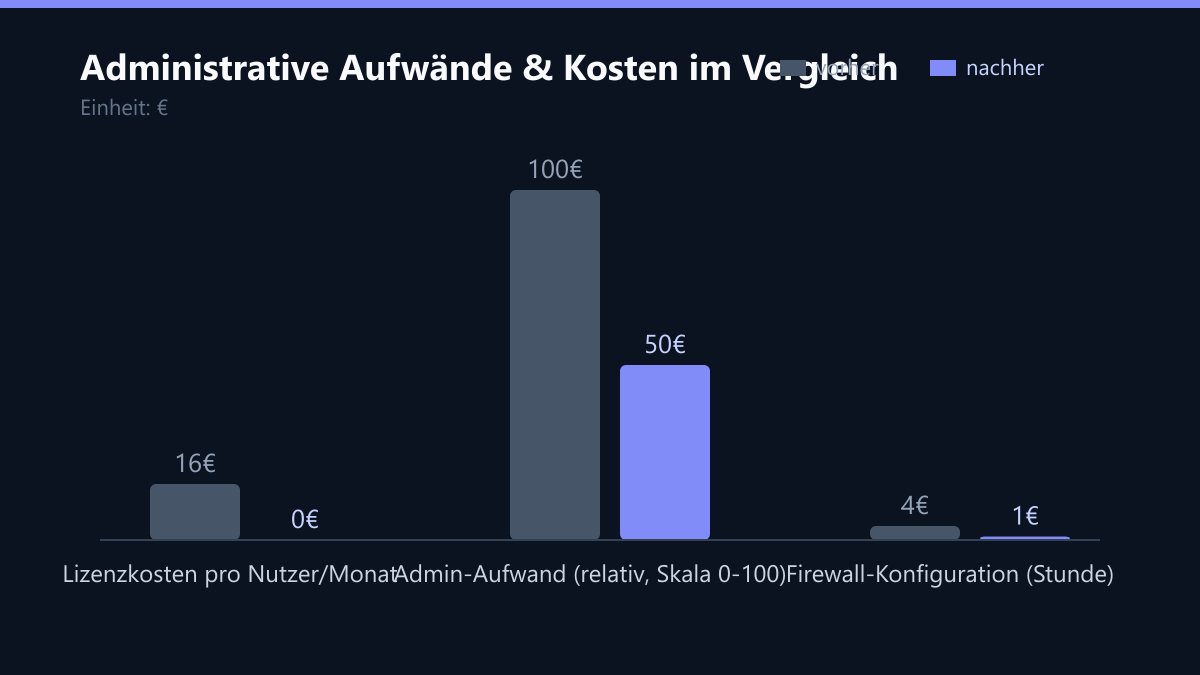
- Administrative Aufwand (Stunden pro Quartal): Messen Sie die Zeit, die für die Pflege von Sub-Verarbeitern, AVV-Updates und Firewall-Regeln aufgewendet wird. Ziel: Reduktion um mindestens 50% bei Migration zu Teams.
- Incident Response Time (Minuten): Wie schnell können Sie bei einem Sicherheitsvorfall die relevanten Logs identifizieren? Bei Teams sollte dies durch die zentralen Azure-Logs deutlich schneller sein als bei der manuellen Korrelation von Zoom-Logs.
- Lizenzkosten (€ pro Nutzer/Monat): Vergleichen Sie die direkten Lizenzkosten. Bei Teams (inklusive in M365) liegt dieser Wert bei 0 €, bei Zoom Pro typischerweise zwischen 13 und 16 €.
Checkliste für die IT-Sicherheitsstrategie
- Prüfen Sie, ob Ihre aktuellen Microsoft 365-Lizenzen die Videokonferenz-Funktionen abdecken.
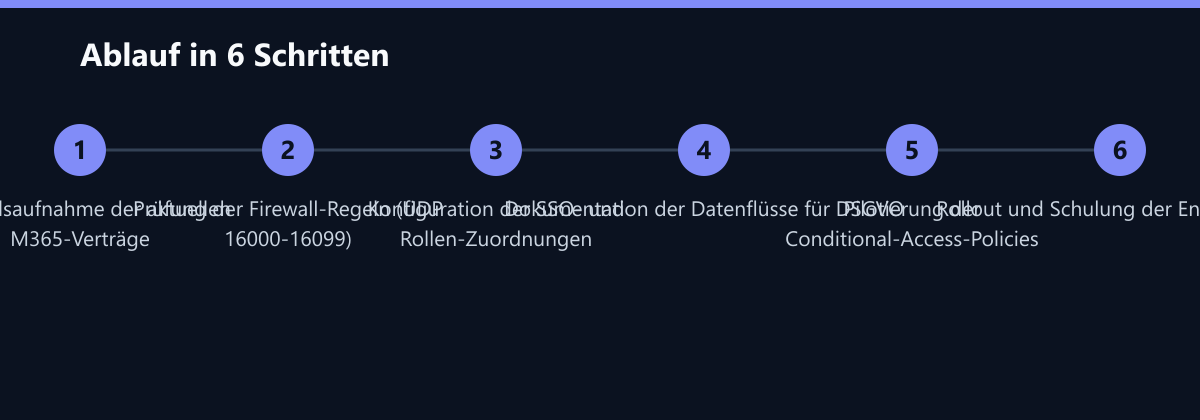
- Analysieren Sie Ihre Firewall-Regeln auf die Notwendigkeit der UDP-Ports 16000-16099 (falls Zoom genutzt wird) oder prüfen Sie die Microsoft 365-Profile.
- Dokumentieren Sie die Datenflüsse für das Verarbeitungsverzeichnis der DSGVO.
- Konfigurieren Sie die Aufzeichnungsrechte und die Speicherung in OneDrive/SharePoint.
- Testen Sie den SSO-Login und die Conditional-Access-Policies in einer Pilotgruppe.
Empfehlung für Ihre IT-Sicherheitsstrategie
Die Entscheidung zwischen Teams und Zoom sollte auf Ihrer bestehenden IT-Landschaft und Ihren Compliance-Zielen basieren. Wenn Sie bereits Microsoft 365 als Standard nutzen und Wert auf eine einheitliche Sicherheitsarchitektur legen, ist Microsoft Teams die logische Wahl. Es minimiert den Verwaltungsaufwand, vereinfacht die Compliance und nutzt die vorhandene Infrastruktur.
Wählen Sie Teams, wenn Sie eine zentrale Verwaltung der Identitäten und Berechtigungen anstreben und den administrativen Aufwand für Compliance minimieren möchten. Wählen Sie Zoom, wenn Sie eine hohe Benutzerfreundlichkeit für externe Partner priorisieren, spezifische Datenlokalitätsanforderungen haben, die nicht durch Microsoft erfüllt werden, oder bereits eine etablierte Zoom-Infrastruktur mit speziellen Integrationen besitzen.
In den meisten Fällen ist eine Hybrid-Lösung möglich, aber sie erhöht die Komplexität. Für die meisten Mittelständler im DACH-Raum, die auf Sicherheit und Effizienz setzen, ist die Konsolidierung auf Microsoft Teams der sicherste und kosteneffizienteste Weg. Sie sollten jedoch sicherstellen, dass die Sicherheitsrichtlinien im Microsoft 365 Admin Center korrekt konfiguriert sind, um das volle Potenzial der integrierten Sicherheit auszuschöpfen.
Passend dazu
- IT-Beratung & IT-Strategie
- KI-Beratung & KI-Strategie
- Custom-Shop-Lösung für Berliner E-Commerce-Startup: Skalierung auf 50.000 Bestellungen pro Monat mit Shopify Plus
- Automatisierte NIS2-Readiness-Prüfung senkt Audit-Zeit für mittelständische Logistikfirma in München um 40 Prozent
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- E-Commerce Entwicklung
- Automatisiertes Compliance-Reporting: Zeitersparnis durch KI im IT-Audit
- Azure DevOps vs. GitHub Actions: CI/CD-Automatisierung für IT-Dienstleister