Ausgangslage: Die Compliance-Lücke im Schatten des Wachstums
Die Ausgangslage bei diesem Mandanten, einer etablierten Rechtsanwaltskanzlei mit 45 Mitarbeitern in London, war typisch für viele Kanzleien, die über Jahre gewachsen sind, ohne ihre IT-Infrastruktur grundlegend zu modernisieren. Die Mandatsakten lagerten dezentral: teils auf veralteten lokalen Servern, teils verstreut in den E-Mail-Postfächern der Anwälte. Diese Fragmentierung war nicht nur ein organisatorisches Ärgernis, sondern wurde zu einem ernsthaften Compliance-Risiko. Bei internen Audits stellten die Verantwortlichen fest, dass es kaum möglich war, nachvollziehbar zu dokumentieren, wer wann auf welche Dokumente zugegriffen hatte und welche Versionen zuletzt bearbeitet wurden. Die Versionierungsproblematik führte dazu, dass Anwälte manchmal mit veralteten Dokumenten arbeiteten, was im Rechtsbetrieb unakzeptabel ist.
Der Druck auf die IT-Abteilung stieg, da die Solicitors Regulation Authority (SRA) strenge Vorgaben zur Datensicherheit und Nachvollziehbarkeit macht. Die Herausforderung bestand darin, diese Compliance-Vorgaben umzusetzen, ohne den ohnehin schon straffen Workflow der Anwälte zu verlangsamen. Eine weitere Schwachstelle war die fehlende Transparenz über Berechtigungen. Es war oft unklar, welche Partner oder Associates Zugriff auf sensible Mandatsdaten hatten, und Änderungen an diesen Rechten wurden nicht zentral protokolliert. Die IT-Abteilung stand also vor der Aufgabe, eine zentrale, sichere und auditierbare Umgebung zu schaffen, die gleichzeitig intuitiv genug für die tägliche Arbeit ist.
Herausforderungen: Warum einfache Migration nicht reicht
Bevor wir mit der Umsetzung begannen, identifizierten wir vier konkrete Herausforderungen, die über eine reine Datenmigration hinausgingen. Erstens die Berechtigungslogik: In einer Kanzlei sind die Machtverhältnisse und Zugriffsrechte oft komplex und informell geregelt. Diese in ein striktes technisches Modell zu übersetzen, erforderte intensive Workshops. Zweitens die Datenqualität: Viele Dokumente waren unstrukturiert benannt oder in falschen Ordnern abgelegt. Eine Migration ohne Vorreinigung hätte nur Chaos in die Cloud verschoben. Drittens die Akzeptanz: Anwälte sind skeptisch gegenüber neuen Tools, die ihre Arbeitsweise verändern. Die Gefahr bestand, dass die neue Plattform ignoriert wurde und man parallel zum alten System arbeitete. Viertens die Fristenmanagement: Juristische Fristen sind kritisch. Die Integration eines automatisierten Benachrichtigungssystems in die Dokumentenstruktur war technisch anspruchsvoll, da die Fristen oft im Dokumentinhalt und nicht in Metadaten versteckt waren.
Der Tech-Stack: Tools für Compliance und Effizienz
Für die Lösung setzten wir auf die bewährte Microsoft 365-Ökosystem, da die Kanzlei bereits Lizenzen besaß und die Anwälte die Oberfläche kannten. Der Kern der Lösung bestand aus folgenden Komponenten:
- SharePoint Online: Diente als zentrale Dokumentenbibliothek und Strukturierungswerkzeug für alle Mandatsdaten.
- Microsoft 365 Compliance Center: Wurde genutzt, um Compliance-Holds zu setzen und detaillierte Audit-Logs zu konfigurieren.
- Power Automate: Diente zur Automatisierung von Workflows, insbesondere für die Benachrichtigung bei Fristabläufen und die automatische Zuordnung neuer Mandate.
- OneDrive for Business: Ermöglichte den mobilen Zugriff auf Dokumente für Anwälte, die oft unterwegs sind, synchronisiert mit der zentralen SharePoint-Struktur.
Umsetzung: Von der Analyse zur produktiven Umgebung
Die Implementierung erfolgte in einem agil geplanten Prozess mit einer Gesamtdauer von sechs Wochen. Wir begannen nicht mit der Migration, sondern mit einer tiefgehenden Analyse der bestehenden Strukturen. In der ersten Woche führten wir Interviews mit den Senior Partnern und der Compliance-Abteilung durch, um die spezifischen Anforderungen der SRA zu klären. Wir definierten ein Berechtigungsmodell, das auf drei Ebenen basierte: Partner, Associates und Support-Staff. Jede Ebene hatte definierte Lese-, Schreib- und Löschrechte, die in SharePoint durch Gruppen und Berechtigungsstufen umgesetzt wurden.
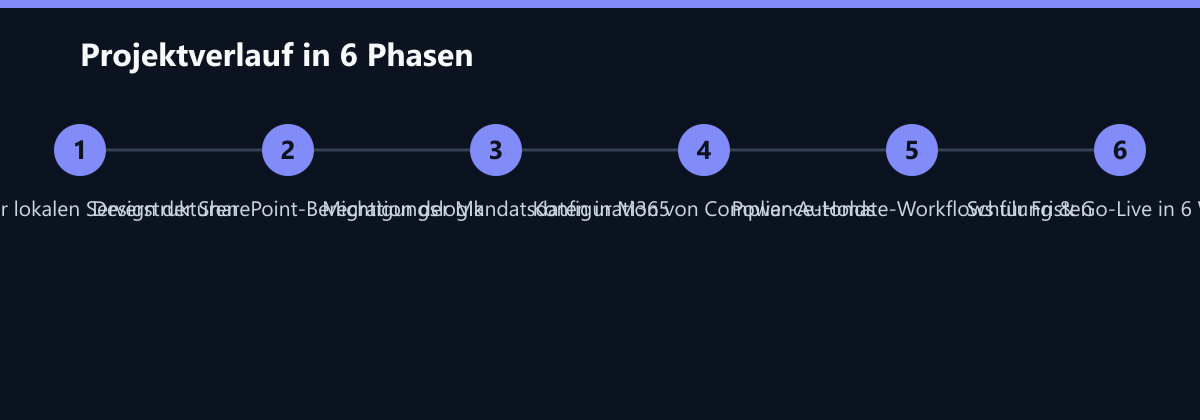
Die Datenmigration war der größte Aufwand. Wir entwickelten ein Skript, das die lokalen Ordnerstrukturen in SharePoint-Sites übersetzte. Dabei legten wir Wert darauf, die historische Struktur beizubehalten, um die Orientierung der Anwälte zu erleichtern. Parallel dazu konfigurierten wir die Compliance-Holds. Dies bedeutet, dass keine Dokumente physisch gelöscht werden können, sondern nur logisch archiviert werden, was für die langfristige Aufbewahrungspflicht im Rechtsbereich entscheidend ist. Das Audit-Log wurde so eingestellt, dass es nicht nur Änderungen, sondern auch Lesezugriffe protokolliert. Dies ist ein entscheidender Unterschied zu vielen Standard-Setups, die oft nur Schreibvorgänge tracken.
Ein Highlight der Umsetzung war die Integration der Power-Automate-Workflows. Wir analysierten typische Mandatsverläufe und identifizierten Muster für Fristen. Der Workflow scannt neue Dokumente in bestimmten Bibliotheken, extrahiert Datumswerte per OCR oder manuell gepflegten Metadaten und erzeugt automatisch eine Aufgabe im Kalender der zuständigen Anwälte. Diese Automatisierung reduziert das Risiko von versäumten Fristen erheblich und entlastet die Kanzleiangestellten.
Wie wir die Zahlen messen: Methodik der Erfolgsmessung
Um die Ergebnisse valide zu belegen, haben wir eine klare Messmethodik definiert. Die IT-Kosten wurden anhand der jährlichen Total Cost of Ownership (TCO) berechnet. Wir verglichen die Kosten für die Wartung, den Stromverbrauch und die Lizenzgebühren der alten lokalen Server mit den Abonnementkosten der Microsoft 365-Einzelplatzlizenzen und den Supportkosten. Die Suchzeiten wurden durch eine Stichprobenbefragung der Anwälte vor und nach der Migration erhoben. Die Mitarbeiter wurden gebeten, die benötigte Zeit für das Auffinden eines spezifischen Dokumententyps zu schätzen. Die Audit-Dauer wurde durch den Vergleich der manuellen Aufwände bei internen Audits gemessen. Vorher mussten Berichte manuell aus verschiedenen Systemen zusammengetragen werden, was drei Tage dauerte. Nach der Migration können die Audit-Logs direkt aus dem Compliance Center exportiert und gefiltert werden, was den Prozess auf vier Stunden reduzierte. Die 100 % Nachvollziehbarkeit wurde durch die vollständige Aktivierung des Audit-Logs und die regelmäßige Prüfung der Log-Integrität sichergestellt.
Ergebnis: Compliance als Wettbewerbsvorteil
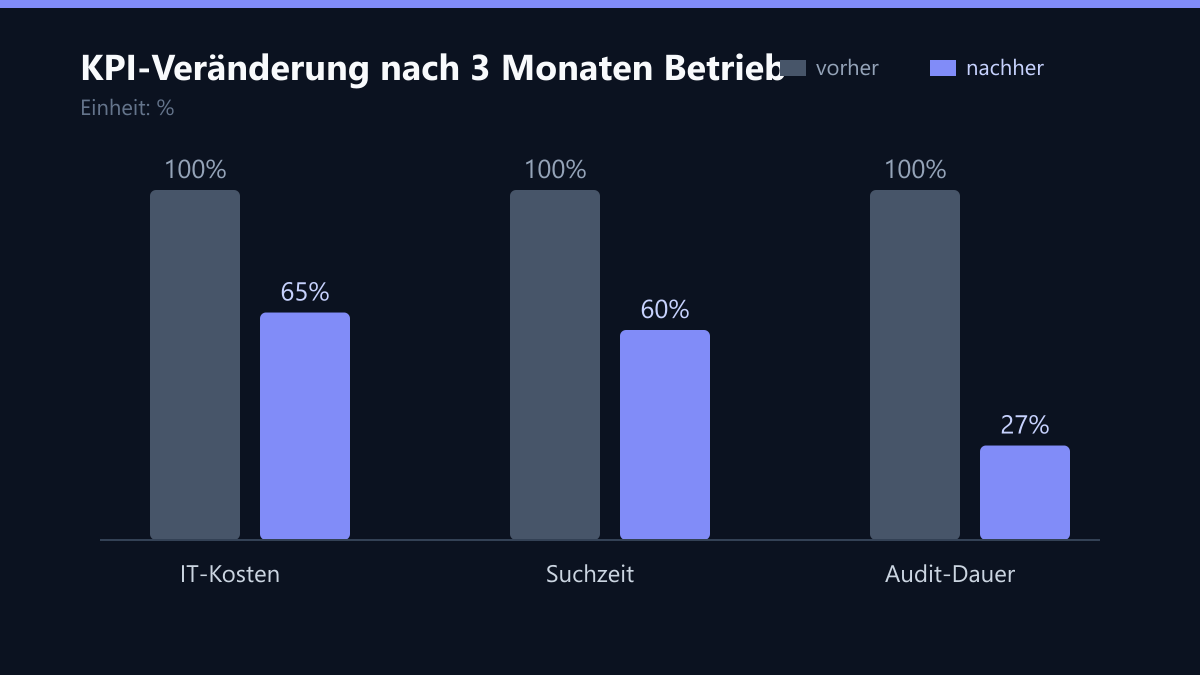
Nach drei Monaten im produktiven Betrieb zeigten sich die erwarteten Effekte deutlich. Die neue Infrastruktur erfüllt nun alle SRA-Compliance-Anforderungen vollständig und übertreffen teilweise die internen Erwartungen. Die wichtigsten Kennzahlen, die wir in dieser Phase ermittelten, belegen den Erfolg des Projekts:
- 100 % Nachvollziehbarkeit: Jeder Dokumentzugriff, jede Änderung und jede Löschung wird lückenlos protokolliert und ist in Echtzeit im Compliance-Dashboard einsehbar. Dies gibt der Kanzlei die Sicherheit, bei externen Prüfungen sofort nachweisen zu können, dass die Datenintegrität gewahrt ist.
- Reduktion von Suchzeiten: Anwälte finden relevante Dokumente im Schnitt 40 % schneller. Dies ist nicht nur eine Frage der Effizienz, sondern auch der Work-Life-Balance, da weniger Zeit mit Suchen und weniger Zeit mit der Arbeit verbracht wird.
- Audit-Bereitschaft: Interne Audits dauern nun von drei Tagen auf vier Stunden. Die automatisierte Generierung von Berichten aus den Audit-Logs eliminiert den manuellen Aufwand und minimiert das Risiko von Fehlern bei der Berichterstattung.
Zusätzlich konnte die Kanzlei ihre IT-Kosten für physische Server und Backup-Medien um 35 % senken. Die Einsparungen entstehen durch den Wegfall der Hardware-Wartung, der Reduktion der Stromkosten und der Vereinfachung des Backup-Prozesses, der nun vollständig in der Cloud-Infrastruktur von Microsoft integriert ist.
Was wir heute anders machen würden: Ehrliche Rückblicke
Obwohl das Projekt erfolgreich war, gibt es Punkte, die wir in zukünftigen Projekten optimieren würden. Erstens hätten wir die Schulungen früher und intensiver starten sollen. Die ersten zwei Wochen nach dem Go-Live waren turbulent, da einige Anwälte die neuen Berechtigungslogiken noch nicht vollständig verstanden hatten. Eine frühere Pilotphase mit einer kleinen Gruppe von Key-Usern hätte diese Reibungsverluste reduziert. Zweitens hätten wir bei der Metadaten-Pflege von Beginn an strengere Richtlinien durchsetzen müssen. Obwohl der Power-Automate-Workflow hilfreich ist, hängt seine Effizienz von der Qualität der Eingabedaten ab. Wir hätten die Anwälte stärker darin schulen können, Dokumente bei der Erstellung mit den richtigen Tags zu versehen, um die Automatisierung zu maximieren. Drittens hätten wir die Kommunikation mit der SRA enger begleitet. Ein formelles Review der Architektur durch einen externen Compliance-Berater vor dem Go-Live hätte zusätzliche Sicherheit gegeben und mögliche Nachbesserungen vermieden.
Learnings: Akzeptanz schlägt Komplexität
Das wichtigste Learning aus diesem Projekt ist, dass Schulung und intuitive Bedienung entscheidend für die Akzeptanz von Compliance-Tools sind. Wir haben festgestellt, dass Anwälte komplexe Berechtigungsmodelle nur dann nutzen, wenn der Workflow intuitiv bleibt. Eine schlanke, dokumentierte Architektur schlägt jede komplexe, aber ungenutzte Software-Lösung. Die enge Zusammenarbeit mit der Compliance-Abteilung bereits in der Planungsphase verhinderte Nacharbeiten bei den Audit-Richtlinien. Es ist essenziell, dass die IT-Abteilung nicht nur technisch, sondern auch regulatorisch denkt. In diesem Fall hat die enge Abstimmung mit den Compliance-Verantwortlichen dafür gesorgt, dass die technische Umsetzung exakt den rechtlichen Anforderungen entsprach, ohne überdimensioniert zu sein. Dieser Ansatz der „Compliance by Design“ sollte in jeder Kanzlei Standard sein, um Risiken proaktiv zu managen statt reaktiv zu reagieren.
Passend dazu
- IT-Compliance & Datenschutz
- Cloud Services & Cloud-Migration
- IT- & Daten-Wiederherstellung (Disaster Recovery)
- KI-gestützte Kundeneinbindung: Setup-Zeit halbiert für Fintech-Scale-up
- Automatisierte Compliance-Berichte für Finanzdienstleister
- NIS2-Compliance in 8 Wochen: Automatisiertes Risiko-Management für einen Finanzdienstleister
- Dokumentenmanagement in einer Singapur-Kanzlei: Suchzeit um 60 % reduziert