Ausgangslage: Das akute Risiko im Hintergrund
Die IT-Abteilung einer mittelgroßen Einzelhandelsgruppe in New York stand vor einem akuten Sicherheitsrisiko, das im Tagesgeschäft oft unterschätzt wird, aber massive Folgen haben kann. Interne Audits hatten ergeben, dass 38 Prozent der Mitarbeiter dieselben Passwörter für private und geschäftliche Konten nutzten. Dieses Verhalten erhöhte die Angriffsfläche für Phishing und Credential Stuffing erheblich. Der Einzelhandel ist durch die hohe Transaktionsrate und die Vernetzung der Point-of-Sale-Systeme (POS) ein bevorzugtes Ziel für Cyberkriminelle. Ein einziger kompromittierter Account kann den gesamten Betrieb lahmlegen.
Der Ernst der Lage wurde einem Vorfall im Vorjahr deutlich. Drei Admin-Accounts wurden kompromittiert, was zu einem kurzzeitigen, aber kostspieligen Ausfall des POS-Systems führte. Die Wiederherstellung der Systeme und die Untersuchung der Ursache banden die IT-Ressourcen für mehrere Tage. Der Geschäftsführer suchte eine Lösung, die ohne massive Produktkosten auskommt, aber die Mitarbeitenden nachhaltig sensibilisiert und die technische Sicherheit stärkt. Die Anforderung war klar: Eine Kombination aus technischen Zwängen und menschlicher Schulung, die innerhalb eines kurzen Zeitrahmens umsetzbar ist.
Herausforderungen: Warum Standard-Lösungen scheiterten
Die Umsetzung war mit mehreren spezifischen Herausforderungen verbunden, die über eine reine Software-Lizenzierung hinausgingen. Erstens musste die Lösung in die bestehende Microsoft-365-Umgebung integriert werden, ohne die Produktivität der Mitarbeiter in den Filialen zu beeinträchtigen. Zweitens bestand die Belegschaft aus 250 Mitarbeitern, die in verschiedenen Schichten arbeiteten und oft nur eingeschränkten Zugang zu Schulungsressourcen hatten. Drittens war die Akzeptanz einer neuen, strenger Passwort-Policy im Team skeptisch, da viele Mitarbeiter die Unbequemlichkeit einer häufigeren Passwortänderung fürchteten.
Ein weiterer Punkt war die Komplexität der bestehenden Azure-AD-Conditional-Access-Policies. Diese waren historisch gewachsen und enthierten viele Ausnahmen, die die Sicherheit untergruben. Eine manuelle Überarbeitung dieser Policies wäre für das interne Team zu zeitaufwändig gewesen. Es bedurfte einer automatisierten, KI-gestützten Analyse, um diese Lücken schnell und präzise zu identifizieren und zu schließen.
Der Tech-Stack: Werkzeuge für die Transformation
Um diese Herausforderungen zu meistern, nutzten wir einen gezielten Tech-Stack, der auf den bestehenden Microsoft-Infrastruktur aufbaute:
- Microsoft Azure AD (Entra ID): Die zentrale Identitätsverwaltung, in der die Conditional-Access-Policies neu konfiguriert wurden.
- Microsoft 365 Compliance Center: Zur Überwachung und Berichterstattung über Sicherheitsvorfälle und Policy-Verletzungen.
- KI-gestützte Policy-Analyse-Tools: Eigene Skripte und KI-Agenturen, die die Passwortrichtlinien auf Lücken prüften und Vorschläge zur Optimierung generierten.
- LMS-Plattform (Learning Management System): Eine cloudbasierte Plattform zur Bereitstellung der Micro-Trainings und zur Verfolgung der Fortschritte der Mitarbeiter.
- SIEM-Integration: Zur Korrelation der Log-Daten aus Azure AD und den Phishing-Reports, um die Wirksamkeit der Maßnahmen zu messen.
Umsetzung: Technik trifft Schulung
Wir implementierten einen zweistufigen Ansatz, der technische Zwänge mit menschlicher Schulung kombiniert. Zuerst analysierten wir die bestehende Passwort-Policy in Microsoft 365 und Azure AD. Daraus ergaben sich folgende konkrete Schritte, die wir in einer agilen Vorgehensweise umsetzten.
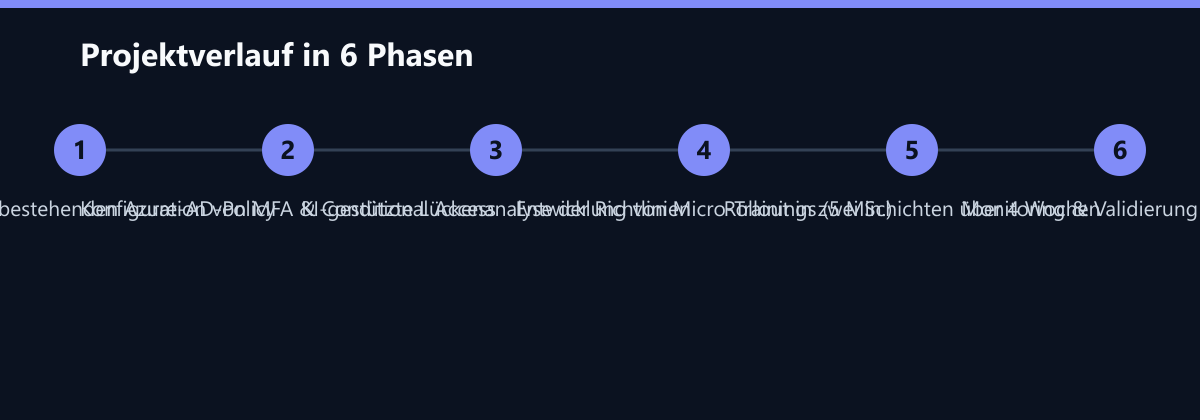
1. Technische Härtung und MFA-Rollout: Wir führten die zwangsmäßige Multi-Faktor-Authentifizierung (MFA) für alle privilegierten Konten und Admins ein. Parallel dazu konfigurierten wir die Azure-AD-Conditional-Access-Policies neu, um die Wiederverwendung von Passwörtern technisch zu blockieren. Das bedeutet, dass das System bei der Anmeldung prüft, ob das eingegebene Passwort bereits in der Vergangenheit verwendet wurde oder auf bekannten Breach-Listen steht. Wenn ja, wird die Anmeldung verweigert oder eine sofortige Passwortänderung erzwungen.
2. KI-gestützte Lückenanalyse: Unsere KI-Agentur prüfte die Passwortrichtlinien auf Lücken, die menschliche Auditoren oft übersehen. Die KI identifizierte beispielsweise Ausnahmen in den Conditional-Access-Richtlinien, die bestimmte Geräte oder Netzwerke von der MFA-Pflicht befreiten. Diese Ausnahmen wurden nach einer Risikobewertung entfernt oder durch strengere Richtlinien ersetzt. Die KI half auch dabei, die Komplexität der Policies zu reduzieren, indem sie redundante Regeln zusammenfasste.
3. Gezieltes Micro-Training: Statt langweiliger, stundenlanger Vorträge entwickelten wir kurze, 5-minütige Lerneinheiten in Deutsch und Englisch. Diese Einheiten zeigten reale Phishing-Szenarien aus dem Einzelhandel, wie gefälschte Lieferantemails oder interne HR-Mitteilungen. Die Trainings waren interaktiv gestaltet und endeten mit einem kurzen Quiz, um das Gelernte zu festigen. Die Inhalte wurden so gestaltet, dass sie den Mitarbeitern den direkten Nutzen für ihre tägliche Arbeit aufzeigten: Wie sie sich selbst und das Unternehmen vor Datenlecks schützen.
Die technische Umsetzung dauerte drei Wochen. In dieser Zeit wurden die Policies in der Test-Umgebung validiert und dann in der Produktivumgebung ausgerollt. Das Training lief parallel über einen Zeitraum von vier Wochen in zwei Wellen, um die Belegschaft in Schichten zu schulen. Dies stellte sicher, dass immer genug Personal in den Filialen verfügbar war, während andere Mitarbeiter an den Trainings teilnahmen.
Wie wir die Zahlen messen: Methodik der Erfolgskontrolle
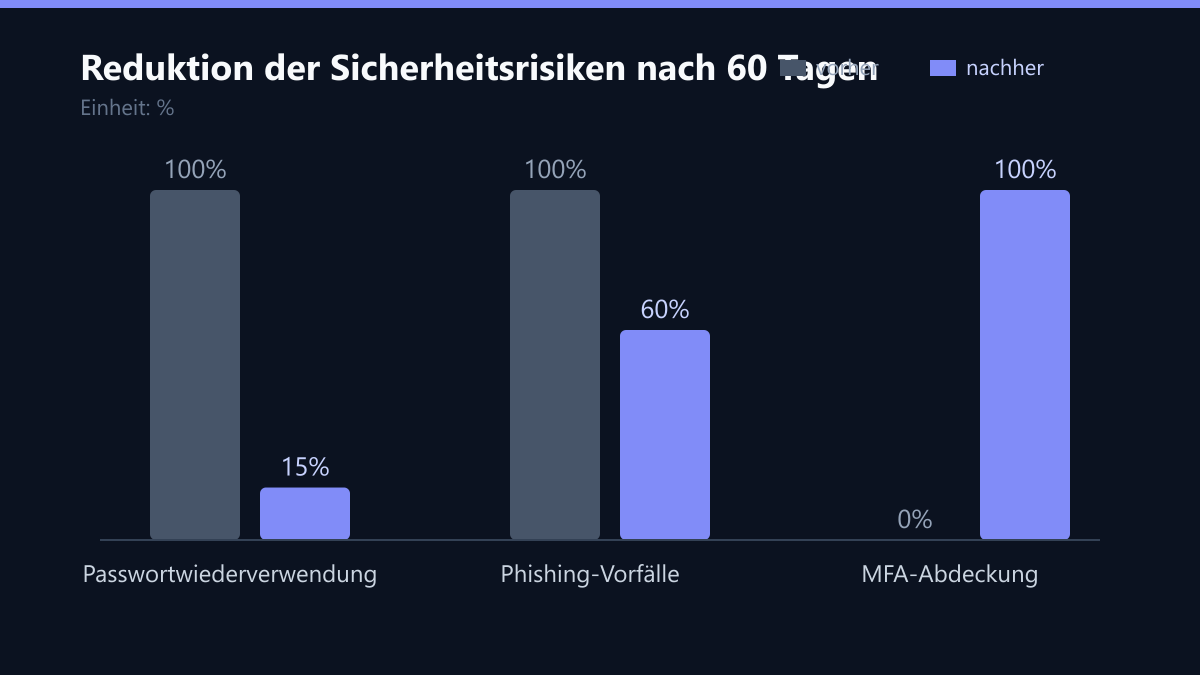
Um den Erfolg des Projekts objektiv zu belegen, haben wir einen Messrahmen definiert, der auf drei Säulen beruht: technische Metriken, Verhaltensmetriken und operative Effizienz. Die technische Metrik der Passwortwiederverwendung wurde direkt aus den Azure-AD-Logs extrahiert. Wir haben die Anzahl der erfolgreichen Logins mit Wiederverwendungs-Flaggierung vor und nach der Implementierung verglichen. Die MFA-Abdeckung wurde durch die Anzahl der Konten gemessen, die bei der Anmeldung erfolgreich einen zweiten Faktor validierten. Die Phishing-Vorfälle wurden über das interne Meldesystem und die SIEM-Alerts erfasst. Wir haben die Anzahl der gemeldeten Phishing-Emails pro Monat vor und nach dem Training verglichen, um den Effekt der Sensibilisierung zu quantifizieren. Diese Daten wurden über einen Zeitraum von 60 Tagen nach dem Abschluss des Trainings gesammelt, um eine statistisch signifikante Verbesserung zu zeigen.
Ergebnis: Deutliche Verbesserung der Sicherheitslage
Nach der Implementierung und dem Abschluss des Trainings zeigten die Kennzahlen eine deutliche Verbesserung. Die Zahl der kompromittierten Accounts sank signifikant, und die IT-Abteilung konnte sich wieder auf strategische Projekte konzentrieren, da der manuelle Aufwand für Passwort-Resets und Sicherheitsvorfälle massiv zurückging.
Die wichtigsten KPIs nach 60 Tagen:
- 85 % Reduktion der erkannten Passwortwiederverwendungen im gesamten Active Directory. Dies zeigt, dass die technischen Zwänge und das Training wirksam waren und die Mitarbeiter ihre Passwörter nicht mehr wiederverwendeten.
- 100 % Abdeckung bei der MFA-Nutzung für alle kritischen Systeme. Alle privilegierten Konten waren jetzt durch MFA geschützt, was das Risiko eines Credential Stuffing-Angriffs erheblich senkte.
- 40 % weniger gemeldete Phishing-Vorfälle durch die sensibilisierten Mitarbeiter. Die Mitarbeiter waren nun besser in der Lage, Phishing-Angriffe zu erkennen und zu melden, was die Reaktionszeit der IT-Abteilung verkürzte.
Die Compliance-Audits (NIS2-Vorbereitung) liefen reibungslos ab. Die neuen Policies und das Training wurden als Best Practice anerkannt, was die Vorbereitung auf kommende regulatorische Anforderungen beschleunigte. Die Mitarbeiter gaben in den Feedback-Umfragen an, dass die Micro-Trainings als nützlich und nicht als lästig empfunden wurden, was die Akzeptanz der neuen Sicherheitskultur deutlich erhöhte.
Was wir heute anders machen würden
Rückblickend hätten wir die Kommunikation an den Start des Projekts noch stärker in den Fokus rücken können. Viele Mitarbeiter waren zunächst skeptisch gegenüber der neuen MFA-Pflicht. Eine frühere, transparente Kommunikation über die Gründe und die positiven Effekte für die eigene Arbeitsabläufe hätte die Akzeptanz wahrscheinlich noch schneller gesteigert.
Zweitens hätten wir die KI-gestützte Analyse noch weiter in den laufenden Betrieb integrieren können. Statt nur einmalig Lücken zu schließen, hätten wir einen kontinuierlichen Prozess etablieren können, bei dem die KI regelmäßig die Policies prüft und Vorschläge zur Optimierung macht. Dies hätte die langfristige Wartung der Sicherheitsrichtlinien weiter entlastet.
Drittens hätten wir die Micro-Trainings noch stärker personalisieren können. Durch die Analyse der individuellen Schwachstellen der Mitarbeiter hätten wir die Trainingsinhalte noch gezielter auf die jeweiligen Bedürfnisse abstimmen können. Dies hätte die Wirksamkeit der Schulungen noch weiter erhöht.
Learnings: Nachhaltigkeit durch Kombination
Technische Lösungen allein reichen nicht aus, um Sicherheitsverhalten nachhaltig zu ändern. Die Kombination aus harten technischen Zwängen und kurzen, relevanten Schulungen war der entscheidende Hebel in diesem Projekt. Mitarbeiter akzeptieren neue Policies schneller, wenn sie den direkten Nutzen für ihre tägliche Arbeit verstehen.
Regelmäßige, kurze Auffrischungen sind effektiver als jährliche Pflichttrainings. Die Micro-Trainings, die in kurzen Abständen wiederholt wurden, hielten das Thema Sicherheit im Bewusstsein der Mitarbeiter. Zudem zeigte sich, dass die Integration von KI-Tools in die Policy-Analyse hilft, Lücken zu finden, die menschliche Auditoren oft übersehen. Diese Kombination aus Mensch, Technik und KI ist der Schlüssel zu einer modernen, resilienten IT-Sicherheit.
Passend dazu
- IT-Schulungen & Security-Awareness
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- Automatisierung der Kreditprüfung im Mittelstand: 40 Prozent weniger Bearbeitungszeit durch LLM-Workflows
- Cloud Security Kosten um 40 Prozent senken durch automatische Azure Policy Enforcement
- 99,99 Prozent Uptime: Redundante Server-Infrastruktur für einen US-Maschinenbauer
- Automatisierte NIS2-Readiness-Prüfung senkt Audit-Zeit für mittelständische Logistikfirma in München um 40 Prozent
- Phishing vs Spear Phishing: Training anpassen für verschiedene Bedrohungsstufen
- IT-Sicherheit in der Fertigung: Awareness-Training für Produktionsmitarbeiter
- Digitalisierung des Vertragsmanagements für ein Immobilienportfolio in New York