Warum der grüne Haken im Backup-Tool trügt
Viele IT-Verantwortliche verlassen sich auf die automatische Meldung „Backup erfolgreich“ in ihrem Management-Tool. Dieser grüne Haken ist jedoch kein Garant für die tatsächliche Nutzbarkeit der Daten. Er bestätigt lediglich, dass ein Kopiervorgang technisch abgeschlossen wurde, ohne dass die Integrität der Inhalte verifiziert wurde. In der Praxis bedeutet das: Ein Backup kann fehlerfrei abgeschlossen sein, während die gespeicherten Daten bereits korrupt, unvollständig oder durch Ransomware verschlüsselt sind.
Für Geschäftsführer und CIOs ist die Wiederherstellbarkeit der entscheidende Maßstab für IT-Resilienz. Cyberangriffe, stille Hardware-Fehler oder Software-Bugs können Backup-Dateien beschädigen, ohne dass der Backup-Job einen Fehler meldet. Ohne regelmäßige, automatisierte Integritätsprüfungen droht im Ernstfall der Totalausfall der IT-Infrastruktur, da die einzigen verfügbaren Wiederherstellungsquellen unbrauchbar sind. Automatisierte Tests identifizieren solche Defekte frühzeitig – lange bevor ein tatsächlicher Vorfall eintritt. Dies minimiert nicht nur das Risiko von Ausfallzeiten, sondern reduziert auch die finanziellen Verluste, die durch den manuellen Versuch entstehen, defekte Backups zu reparieren oder Daten neu zu erstellen.
Typische Fehler bei der Backup-Verifikation
Bevor wir in die technischen Details der fünf Tests einsteigen, lohnt sich ein Blick auf die häufigsten Fehlerquellen, die Unternehmen in der Praxis begehen. Diese Fehler führen oft dazu, dass Unternehmen im Krisenfall feststellen, dass ihre „sicheren“ Daten nicht wiederherstellbar sind.
- Vertrauen auf Statusmeldungen ohne Inhalt-Check: Das häufigste Missverständnis ist, dass „Job erfolgreich“ gleichbedeutend mit „Daten intakt“ ist. Oft werden nur Metadaten geprüft, nicht aber die Datenblöcke selbst.
- Fehlende Isolation bei Test-Restores: Viele IT-Teams führen Test-Wiederherstellungen direkt im Produktivnetzwerk durch, um Zeit zu sparen. Das führt zu IP-Konflikten, Namensauflösungsproblemen und potenziellen Datenüberschreibungen. Ohne eine isolierte Sandbox ist der Test wertlos und riskant.
- Ignorieren anwendungsnahe Konsistenz: Bei Datenbanken wie SQL Server oder Oracle reicht das Kopieren der Dateien nicht aus. Wenn die Datenbank im Moment des Backups transaktional inkonsistent war, ist das Backup nach dem Restore unbrauchbar. Ohne VSS (Volume Shadow Copy Service) oder spezielle Agenten geht hier wertvolle Zeit verloren.
- Keine Validierung von Zugriffsberechtigungen: Oft werden die Daten wiederhergestellt, aber die Berechtigungsstrukturen (ACLs) sind verloren oder fehlerhaft. Das System startet, aber keine Anwendung kann darauf zugreifen. Ein Integritätstest muss auch prüfen, ob die Metadaten der Rechte korrekt übernommen wurden.
Die 5 automatisierten Tests für maximale Integrität
Test 1: Automatische Checksummen-Vergleiche für Datenkonsistenz
Der fundamentale Baustein jeder Integritätsstrategie ist die Verifikation der Datenkonsistenz über Checksummen. Dabei wird ein eindeutiger digitaler Fingerabdruck (Hash) der Quelldaten erstellt und mit dem Fingerabdruck der Backup-Datei abgeglichen. Diese Prüfung erfolgt vollständig im Hintergrund und hat keine Auswirkungen auf die Leistung der Produktivsysteme.
Moderne Backup-Tools nutzen inkrementelle Checksummen, um nur geänderte Blöcke zu validieren. So bleibt der Rechenaufwand minimal, selbst bei Terabyte großen Datenbeständen. Dieser Test erkennt Bit-Fehler und stille Datenkorruption sofort, noch bevor ein Restore versucht wird.
- Vorteil: Erkennt Bit-Fehler und stille Datenkorruption sofort.
- Umsetzung: Konfiguration des Backup-Tools auf automatische Validierung nach jeder Sicherung.
- KPI: 100% Übereinstimmung der Checksummen bei jeder Laufzeit.
Test 2: Integrierte Test-Wiederherstellungen in isolierten Umgebungen
Der goldene Standard der Backup-Verifikation ist die Test-Wiederherstellung. Statt nur Dateien zu prüfen, werden sie in eine isolierte, virtuelle Umgebung (Sandbox) zurückgespielt. Diese Umgebung ist logisch vom Produktivnetzwerk getrennt, oft über VLANs oder eine eigene Virtualisierungs-Cluster-Instanz.
Dadurch kann das System die Integrität der Dateien prüfen, ohne die laufenden Geschäftsprozesse zu beeinträchtigen. Die Sandbox nutzt nur die Ressourcen der Test-Infrastruktur. Das produktive Netzwerk bleibt dabei unbeeinflusst. Dieser Test simuliert ein echtes Restore-Szenario, einschließlich des Startens der Dienste und des Prüfen der Anwendungsfähigkeit.
- Fokus: Überprüfung der Dateisystemstruktur und Metadaten.
- Vorteil: Simulation eines echten Restore-Szenarios ohne Risiko.
- Empfehlung: Wöchentliche automatisierte Test-Restores kritischer Datenbanken und Dateiserver.
Test 3: Anwendungsspezifische Konsistenzprüfungen für Datenbanken
Standard-Datei-Backups reichen für komplexe Anwendungen wie SQL Server, Oracle oder Exchange oft nicht aus. Hier sind anwendungsnahe Konsistenzprüfungen unerlässlich. Diese Tests stellen sicher, dass Datenbanktransaktionen abgeschlossen und logisch konsistent sind. Ein einfaches Kopieren der Datenbanken-Dateien während des Betriebs kann zu inkonsistenten Zuständen führen, die bei einem Restore zu Datenverlust oder Abstürzen der Datenbank führen.
Die Prüfung erfolgt über APIs der jeweiligen Anwendung, nicht durch einfaches Kopieren von Dateien. Das Backup-Tool befragt die Datenbank während der Sicherung nach ihrem Transaktionsstatus (z. B. über VSS oder native Agenten). So werden inkonsistente Zustände vermieden.
- Relevanz: Kritisch für ERP-Systeme, CRM-Lösungen und E-Mail-Server.
- Methode: Nutzung von VSS (Volume Shadow Copy Service) oder spezifischen Agenten.
- Ergebnis: Garantie, dass die Datenbank nach einem Restore sofort betriebsbereit ist.
Test 4: Integritätsverifikation im Cloud- und Hybrid-Storage
Bei der Nutzung von Cloud-Diensten wie Azure oder AWS verschiebt sich die Verantwortung für die Integrität teils zum Anbieter. Dennoch müssen Sie die Datenqualität selbst validieren. Cloud-Backups unterliegen spezifischen Protokollen und Netzwerklatenzen, die zu unvollständigen Uploads führen können, ohne dass ein Fehler gemeldet wird.
Automatisierte Skripte können die Integrität der Objekte im Cloud-Storage direkt prüfen. Sie vergleichen die lokal gemeldeten Größen und Hash-Werte mit den Metadaten im Cloud-Anbieter. Diese Prüfung läuft asynchron und belastet die lokale Produktion nicht. Sie stellt sicher, dass Cloud-Backups auch bei Netzwerkproblemen vollständig sind.
- Herausforderung: Netzwerkfehler können zu unvollständigen Uploads führen.
- Lösung: Regelmäßige automatische Abfragen der Cloud-API zur Validierung der Objekt-Integrität.
- Vorteil: Sicherstellung, dass Cloud-Backups auch bei Netzwerkproblemen vollständig sind.
Test 5: Simulation von Ransomware-Entschlüsselung und Zugriffskontrolle
Ransomware verschlüsselt Dateien und rendert sie unlesbar, ohne sie zu löschen. Ein einfaches Backup-Status-Check erkennt dies nicht, da die Datei existiert und die Größe stimmt. Sie müssen jedoch testen, ob die Backup-Daten entschlüsselt und lesbar sind. Wenn das Backup selbst kompromittiert wurde oder die Verschlüsselung fehlerhaft ist, schlägt dieser Test fehl.
Automatisierte Tests können versuchen, eine Stichprobe von Dateien aus dem Backup zu öffnen und zu lesen. Zusätzlich wird geprüft, ob die Zugriffsberechtigungen im Backup korrekt übernommen wurden. Dies ist besonders wichtig, da Ransomware oft auch die Berechtigungsstrukturen manipuliert.
- Szenario: Ransomware-Angriff mit verschlüsselten Backup-Dateien.
- Test: Automatische Öffnung und Prüfung der Lesbarkeit von Testdateien.
- Ziel: Sicherstellung, dass im Ernstfall keine verschlüsselten Daten wiederhergestellt werden.
So messen Sie den Erfolg: Von der Prüfung zur Kennzahl
Die Einführung dieser Tests ist nur der erste Schritt. Um den Nutzen für das Management nachweisbar zu machen, müssen die Ergebnisse quantifiziert und visualisiert werden. Hierfür empfehlen wir die Definition von drei zentralen Key Performance Indicators (KPIs), die in einem Dashboard in Echtzeit ausgegeben werden.
- Integritätsquote (Integrity Rate): Der Prozentsatz der erfolgreich validierten Backups im Verhältnis zur Gesamtzahl der Backup-Jobs. Zielwert: 100%. Abweichungen müssen sofortige Alerts auslösen.
- Mittelzeit zur Wiederherstellung (MTTR - Mean Time to Restore): Die gemessene Zeit, die ein automatisierter Test-Restore in der Sandbox benötigt. Eine steigende MTTR kann auf Performance-Probleme im Storage oder Netzwerk hindeuten, die im Ernstfall kritisch wären.
- Fehlerquote bei Cloud-Validierungen: Die Anzahl der abweichenden Hash-Werte oder fehlenden Objekte im Cloud-Storage. Diese Kennzahl zeigt die Zuverlässigkeit der Netzwerkverbindung und der Cloud-API.
Durch die kontinuierliche Messung dieser Werte wird die IT-Resilienz von einer subjektiven Einschätzung („Wir haben Backups“) zu einer objektiven, messbaren Größe. Das Management erhält einen klaren Einblick in die Robustheit der IT-Infrastruktur.
| Kennzahl | Beispiel-Wert (vorher) | Beispiel-Wert (nachher) | Bedeutung |
|---|---|---|---|
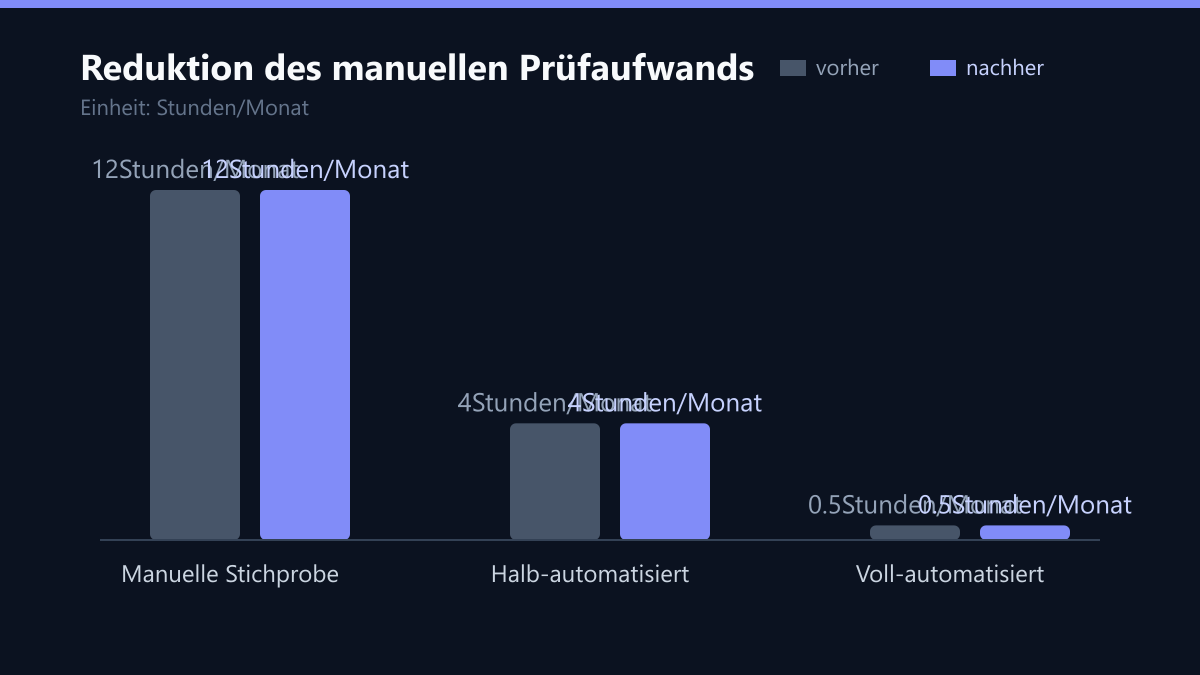
| Manueller Prüfaufwand | 12 Std./Monat | 0.5 Std./Monat | Deutliche Entlastung des IT-Teams |
| Erkennungsrate Defekte | 20% (nur bei Restore) | 100% (proaktiv) | Früherkennung statt Krisenmanagement |
| Test-Restore-Frequenz | Manuell (quartalsweise) | Automatisiert (wöchentlich) | Höhere Sicherheit durch Regelmäßigkeit |
Checkliste für die Implementierung
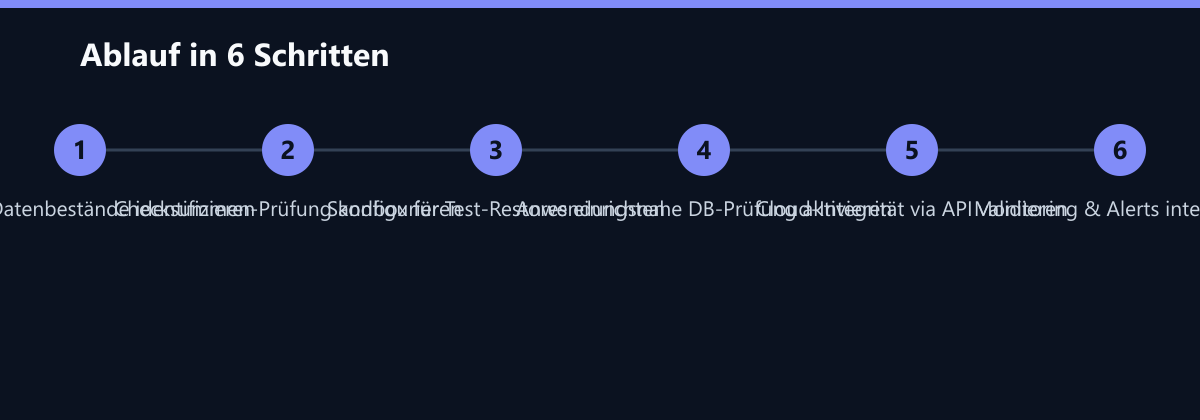
Um die fünf Tests erfolgreich in Ihre bestehende IT-Landschaft zu integrieren, sollten Sie folgende Schritte in dieser Reihenfolge umsetzen:
- Inventarisierung der „Crown Jewels“: Identifizieren Sie die kritischsten Datenbestände, deren Ausfall den Betrieb sofort stoppt. Diese erhalten die höchste Priorität bei der Test-Konfiguration.
- Konfiguration der Checksummen-Prüfung: Aktivieren Sie die automatische Hash-Validierung in Ihrem Backup-Tool. Dies ist der niedrigste Einstieg mit dem höchsten Nutzen.
- Aufbau der Sandbox-Infrastruktur: Richten Sie eine isolierte virtuelle Umgebung ein, die leistungsfähig genug ist, um kritische Server zu starten, ohne die Produktion zu belasten.
- Aktivierung anwendungsnahe Agenten: Stellen Sie sicher, dass VSS oder Datenbank-Agenten korrekt installiert und konfiguriert sind, um transaktionale Konsistenz zu garantieren.
- Skripting der Cloud-Validierung: Entwickeln oder konfigurieren Sie Skripte, die die Integrität der Cloud-Objekte per API prüfen.
- Integration in das Monitoring: Verbinden Sie die Test-Ergebnisse mit Ihrem IT-Monitoring-System (z. B. Zabbix, PRTG, Datadog). Konfigurieren Sie Alerts für jeden Fehlschlag.
Fazit: Von der passiven Sicherung zum aktiven Schutz
Die Einführung dieser fünf automatisierten Tests erfordert keine komplexe Neuanschaffung von Hardware, aber eine konsequente Automatisierung und Disziplin im Monitoring. Beginnen Sie mit der Konfiguration der Checksummen-Prüfung und der anwendungsnahe Datenbank-Validierung. Führen Sie dann die Sandbox-Restores für kritische Assets ein.
Integrieren Sie die Ergebnisse in Ihr IT-Monitoring. Ein Dashboard sollte die Erfolgsquote der Integritätstests in Echtzeit anzeigen. Bei einem Fehlschlag muss ein automatischer Alert an die IT-Abteilung gesendet werden. So wird aus einer passiven Sicherung ein aktiver Schutzmechanismus.
Dieser Ansatz stellt sicher, dass Ihre IT-Resilienz messbar und nachweisbar ist. Sie schützen nicht nur Daten, sondern die Kontinuität Ihres Geschäfts. In einer Welt, in der Cyberangriffe zur Normalität geworden sind, ist die Verifikation der Backup-Integrität keine Option mehr, sondern eine zwingende Voraussetzung für den Fortbestand des Unternehmens.
Passend dazu
- IT-Beratung & IT-Strategie
- Automatisierte Ransomware-Erkennung und Recovery: 48-Stunden-Backup-Zyklus für Logistik
- Automatisierte Compliance-Berichte für Finanzdienstleister
- Backup & Disaster Recovery
- Cloud Services & Cloud-Migration
- IT-Compliance & Datenschutz
- AIOps im Mittelstand: Automatisierte Root-Cause-Analyse ohne Data-Science-Team
- Backup-Strategie für OT-Systeme: Schutz der Fertigung vor Ransomware ohne Produktionsstopp
- Backup-Verifikation: 5 Schritte für die Datenintegrität ohne Produktionsausfall
- KI im Helpdesk: Routine-Tickets automatisieren ohne Qualitätsverlust
- Automatisierte Failover-Tests: DR-Pläne validieren ohne Betriebsunterbrechung
- Phishing-Simulationen: Echte Risikoanalyse ohne IT-Aufwand