Das Blindflug-Problem in der Fertigung
Viele Mittelständler erleben die Konvergenz von IT und OT (Operational Technology) als reinen Effizienzgewinn. Die gemeinsame Netzwerkebene erleichtert die Automatisierung und das Monitoring. Doch genau diese Architektur bietet Ransomware einen direkten, ungehinderten Pfad: vom infizierten E-Mail-Client im Büro bis zur Spindelsteuerung auf dem Shop-Floor.
Hier scheitern klassische Ansätze. File-Level-Backups, die in der IT-Abteilung Standard sind, greifen in der Fertigung oft zu kurz. Sie sichern isolierte Dateien, aber nicht den komplexen, konsistenten Zustand von Steuerungsprozessen. Ein Ransomware-Angriff verschlüsselt die OT-Daten häufig schneller, als der geplante Backup-Job läuft. Zudem ignorieren viele Standard-Tools die spezifischen Protokolle und Abhängigkeiten von SCADA- und PLC-Systemen. Das Ergebnis: Ein Backup, das technisch existiert, aber operativ wertlos ist, weil die Wiederherstellung zu physischen Konflikten oder Stillständen führt.
Die 3-2-1-Regel: Erweiterung für die Industrie 4.0
Die bewährte 3-2-1-Regel (3 Kopien, 2 verschiedene Medien, 1 offsite) ist das Fundament jeder Backup-Strategie. Für OT-Umgebungen muss sie jedoch um zwei kritische, nicht verhandelbare Faktoren erweitert werden: Immutability und Isolation.
Immutability bedeutet, dass die Backup-Daten schreibgeschützt sind. Angreifer können diese Daten nicht löschen, modifizieren oder verschlüsseln. Isolation stellt sicher, dass das Backup-System nicht über dasselbe Netzwerk erreichbar ist wie die produktiven OT-Komponenten.
In der Praxis bedeutet dies den Einsatz dedizierter Backup-Appliances oder Cloud-Dienste mit kryptografisch signierten, unveränderlichen Speicherslots. Selbst wenn ein Angreifer die vollen Admin-Rechte auf dem OT-Server übernimmt, bleibt das Backup-Ziel unangetastet. Dies ist der entscheidende Unterschied zwischen einem „Backup“ und einer „Resilienz-Strategie“.
RTO-Kalkulation: Der Preis der Standzeit
Der größte Kostenfaktor bei einem Ransomware-Vorfall ist nicht die Lösegeldforderung, sondern die Standzeit der Produktion. Der Recovery Time Objective (RTO) – die maximale tolerierte Zeit bis zur Wiederherstellung – muss für OT-Systeme deutlich niedriger angesetzt sein als für IT-Systeme.
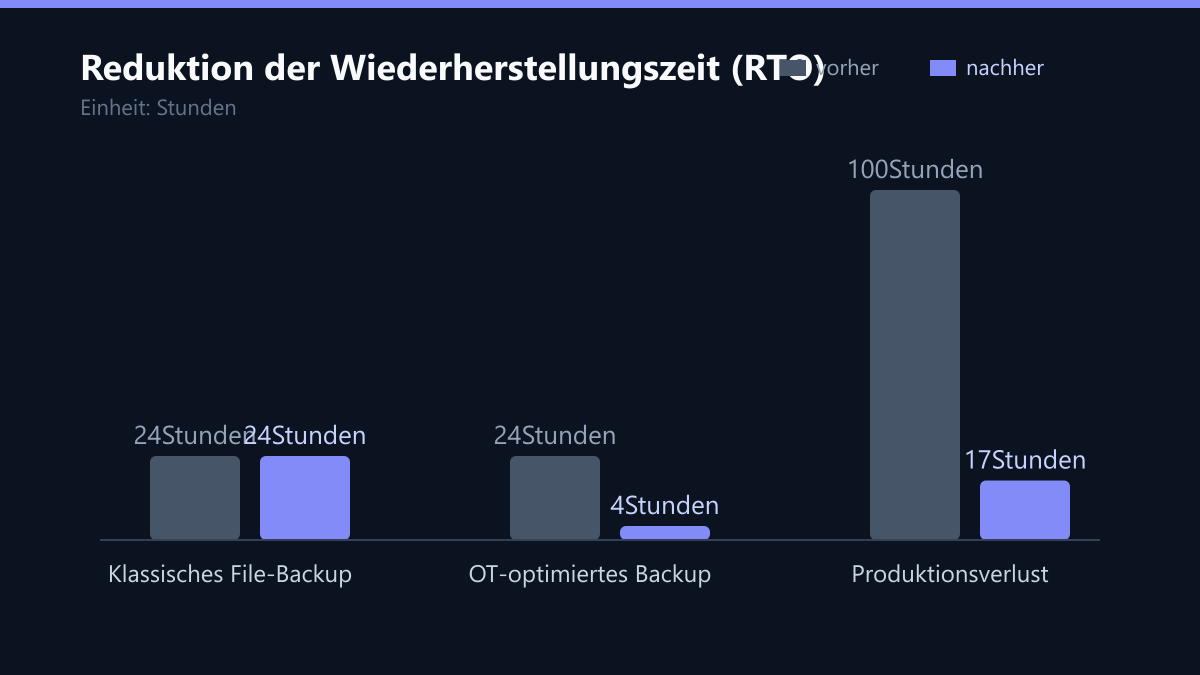
Eine Wiederherstellung, die 24 Stunden dauert, ist in einer Fertigungshalle oft untragbar. Bei einem Produktionswert von beispielsweise 50.000 € pro Stunde (ein plausibler Durchschnittswert für eine mittelständische Fertigungslinie) entspricht ein 24-stündiger Ausfall einem Verlust von 1,2 Millionen Euro.
Durch die Implementierung von OT-optimierten Backup-Strategien mit minute-genaue Snapshots und automatisierten Failover-Tests lässt sich dieser RTO oft auf 4 Stunden reduzieren. Das senkt den potenziellen Schaden um über 80 %.
Um den RTO realistisch zu planen, sollten Sie folgende Taktik anwenden:
- Voll-Backups: Wöchentlich, um die Basis zu sichern.
- Inkrementelle Backups: Täglich oder stündlich, um den aktuellen Status zu erfassen.
- Snapshot-Technologien: Für kritische Steuerungen minute-genaue Snapshots, um den RPO (Recovery Point Objective) unter 15 Minuten zu drücken.
Kalkulieren Sie den RTO immer anhand des konkreten Produktionswerts pro Stunde. Je höher der Wert, desto stärker lohnt sich die Investition in High-Availability-Architekturen.
Netzwerksegmentierung: Die erste Verteidigungslinie
Ein Backup nützt wenig, wenn die Ransomware den gesamten OT-Bereich infiziert, bevor die Sicherung abgeschlossen ist. Netzwerksegmentierung trennt IT und OT logisch oder physisch und begrenzt so den Radius der Ausbreitung.
- DMZ für OT: Zwischen IT und OT wird eine Demilitarized Zone eingerichtet. Hier laufen nur spezifische, kontrollierte Datenflüsse.
- Einweg-Brücken: Datenflüsse von OT zu IT (z. B. für Monitoring) sollten über unidirektionale Daten-Diodes erfolgen. Diese erlauben den Datentransfer nur in eine Richtung und verhindern, dass Malware von IT zu OT springt.
- Firmware-Updates: Diese sollten manuell und nur über isolierte Kanäle eingespielt werden, um Angriffsvektoren über Update-Mechanismen zu schließen.
Durch diese Segmentierung wird selbst eine Infektion eines IT-PCs zum isolierten Vorfall, der nicht automatisch die Steuerungsrechner befällt.
Typische Fehler bei der OT-Backup-Strategie
Auch bei bester Absicht scheitern Unternehmen an folgenden Fehlern:
- Fehlende Konsistenzprüfung: Backups werden erstellt, aber nicht darauf geprüft, ob der Steuerungslogik-Zustand konsistent ist. Ein „grüner Haken“ im Backup-Log heißt nicht, dass das System wiederherstellbar ist.
- Geteilte Admin-Accounts: Wenn IT- und OT-Admins dieselben Credentials nutzen oder die Backup-Administration über das produktive OT-Netzwerk läuft, wird die Isolation zunichte gemacht.
- Ignorieren von Abhängigkeiten: Das Backup der SPS (SPS) erfolgt, aber die zugehörige Netzwerk-Konfiguration oder der Datenbankserver wird nicht mitgesichert oder nicht synchronisiert.
- Fehlende Testumgebung: Restore-Tests werden im produktiven Netz durchgeführt, was zu gefährlichen Konflikten oder Stillständen führen kann.
So messen Sie den Erfolg Ihrer Strategie
Sie können den Erfolg Ihrer OT-Backup-Strategie mit drei konkreten Kennzahlen messen:
- RTO-Erreichungsquote: Messen Sie bei jedem Restore-Test, wie lange die Wiederherstellung tatsächlich dauert, und vergleichen Sie dies mit Ihrem definierten RTO. Ziel: 100 % der Tests unterhalb des RTO.
- RPO-Verletzung: Prüfen Sie, wie viele Datenpunkte im schlimmsten Fall verloren gehen. Bei minute-genaue Snapshots sollte dieser Wert nahe null liegen.
- Segmentierungs-Integrität: Führen Sie quartalsweise Penetrationstests oder Netzwerk-Scans durch, um sicherzustellen, dass keine unerlaubten Verbindungen zwischen IT und OT bestehen.
Checkliste für die Umsetzung
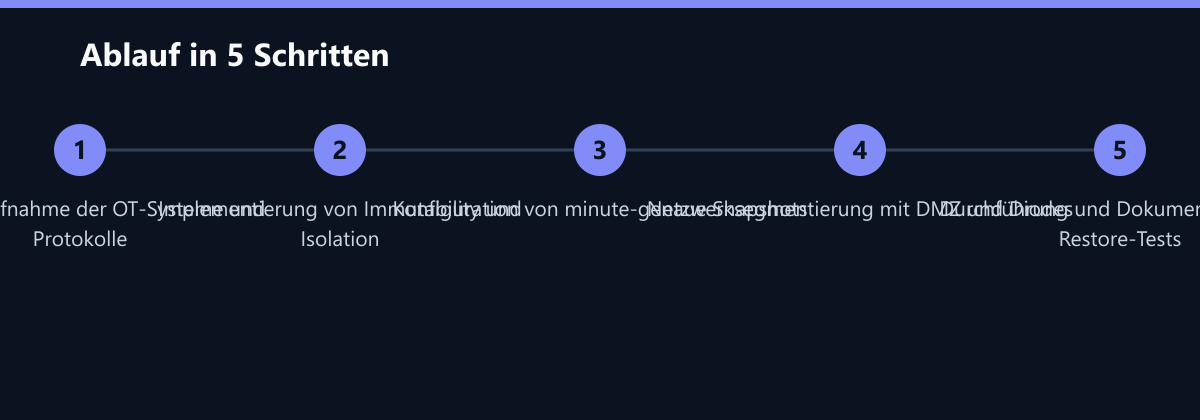
- Bestandsaufnahme: Alle OT-Systeme, Protokolle und Abhängigkeiten dokumentieren.
- RTO/RPO-Definition: Produktionswert pro Stunde kalkulieren und Ziele festlegen.
- Infrastruktur-Setup: Dedizierte Backup-Appliance oder Cloud-Slot mit Immutability einrichten.
- Netzwerk-Trennung: DMZ und Daten-Diodes implementieren.
- Testlauf: Erste Restore-Tests in isolierter Umgebung durchführen und Runbook erstellen.
- Schulung: IT- und OT-Teams im Umgang mit dem Runbook schulen.
Compliance und Versicherungsschutz
Ransomware-Angriffe sind nicht nur ein IT-Thema, sondern haben direkte Auswirkungen auf die Compliance und die Versicherungslage. Viele Cyber-Versicherungen verlangen nachweislich regelmäßige Backup-Tests und dokumentierte Wiederherstellungsstrategien.
- NIS2 & ISO 27001: Beide Normen fordern explizit Maßnahmen zur Datensicherung und Resilienz.
- DSGVO: Auch OT-Daten können personenbezogene Informationen enthalten (z. B. in der Personalzeiterfassung an Maschinen).
Eine dokumentierte, getestete Backup-Strategie schützt nicht nur die Produktion, sondern auch die Rechtsposition im Falle eines Vorfalls. Sie belegt die Sorgfaltspflicht des Unternehmens und ist oft Voraussetzung für die Leistungsfähigkeit der Cyber-Versicherung.
Regelmäßige Restore-Tests statt blindes Vertrauen
Ein Backup, das noch nie getestet wurde, ist kein Backup. Viele Unternehmen stellen erst im Ernstfall fest, dass ihre OT-Systeme nicht wiederherstellbar sind, da die Abhängigkeiten zu Datenbankservern oder Netzwerk-Konfigurationen fehlen.
- Quarterly Restore Tests: Testen Sie quartalsweise die Wiederherstellung in einer isolierten Testumgebung.
- Automatisierte Validierung: Verwenden Sie Tools, die prüfen, ob die wiederhergestellten Daten konsistent sind.
- Dokumentation: Halten Sie die Schritte für den Wiederherstellungsprozess in einem Runbook fest.
Nur wer den Prozess kennt und geübt hat, kann im Ernstfall innerhalb der definierten RTO wieder produzieren. Die Investition in regelmäßige Drills ist im Vergleich zum potenziellen Produktionsausfall vernachlässigbar gering.
Passend dazu
- Automatisierte Ransomware-Erkennung und Recovery: 48-Stunden-Backup-Zyklus für Logistik
- Hybride Cloud-Backup-Strategie senkt RTO auf 4 Stunden
- Backup & Disaster Recovery
- IT-Beratung & IT-Strategie
- KI-Beratung & KI-Strategie
- Technische Schulden in Web-Projekten: Strategie zur schrittweisen Modernisierung ohne Stillstand
- Backup-Automatisierung: Wie Sie manuelle Prozesse durch KI-gestützte Orchestrierung ersetzen
- Backup-Strategien im Server-Hosting: 3-2-1-Regel für maximale Datenresilienz
- Multi-Store-Strategie in Singapur: Währungs- und Steuerlogik automatisiert
- Cloud-Exit-Strategie: Wie Sie Abhängigkeiten von Hyperscalern reduzieren
- Ransomware Recovery: 5 kritische Fehler bei der AD-Wiederherstellung
- Technologie-Strategie 2025: Wie Sie Legacy-Systeme schrittweise durch Cloud-Native-Architekturen ersetzen
- DDoS-Schutz im Hosting: Warum Standard-Pakete für E-Commerce nicht reichen
- IT-Sourcing-Strategie: Kriterien für die Auswahl eines globalen IT-Dienstleisters
- Migration der MES-Systeme in AWS ohne Stillstand an der Fertigungslinie
- EDR vs. AV: Die richtige Endpoint-Schutz-Strategie für den Mittelstand
- Bandbreitenplanung für Hybrid Work: WAN-Links dimensionieren ohne Überzahlung
- MFA ohne Reibungsverluste: Best Practices für Remote-Teams
- London Fintech: Kubernetes-Scaling für 400 % Transaktionswachstum ohne Kostenexplosion
- Backup-Verifikation: 5 Schritte für die Datenintegrität ohne Produktionsausfall
- Monitoring für 500 Remote-Mitarbeiter skalieren, ohne IT-Personal zu erhöhen
- Digital Transformation in Manufacturing: 5 Quick Wins ohne hohe Investition
- Die 3-2-1-1-0-Backup-Regel: Eine praktische Umsetzungsanleitung
- Ransomware Response Plan: 7 Schritte zur Wiederherstellung in unter 4 Stunden
- KI-Strategie in 5 Schritten: Von der Datenaudit-Phase bis zur ROI-Messung
- OT-Sicherheit: 200 Shop-Floor-Operator vor Ransomware schützen
- Microsoft Intune vs. Jamf: MDM-Strategie für gemischte Umgebungen
- Ransomware-Versicherung: Diese IT-Sicherheitsanforderungen gelten
- MSSP-Vertrag verhandeln: 7 Klauseln zum Schutz Ihrer Daten
- Backup-Integrität prüfen: 5 automatisierte Tests ohne Produktivitätsverlust
- Risk Assessment in der IT-Strategie: Kritische Bedrohungen identifizieren
- IT-Sicherheit in der Fertigung: Awareness-Training für Produktionsmitarbeiter
- Die 5 häufigsten Ransomware-Angriffsvektoren und wie MSSP-Schutz sie blockt