Ausgangslage: Die unsichtbare Gefahr im Produktionsnetz
Der Kunde, ein mittelständischer Pharma-Hersteller mit Sitz in Singapur, betrieb eine hochsensible Produktionsumgebung mit direkter Anbindung an externe Logistikpartner. In dieser Konstellation war das Netzwerk stark vermischt: Sensible Produktionsdaten, die unter strengen regulatorischen Auflagen standen, konnten theoretisch mit dem allgemeinen Office-Verkehr kommunizieren. Diese Architektur, die in den frühen Phasen des Digitalisierungsprozesses entstanden war, bot Angreifern eine unbemerkte Flanque. Ein Routine-Audit deckte schließlich auf, dass eine veraltete Firmware auf einem kritischen Produktions-Controller eine potenzielle Schwachstelle darstellte. Die IT-Abteilung befürchtete, dass Angreifer über diesen Einfallspunkt auf Rezepturdaten und Chargenprotokolle zugreifen könnten. Solche Daten sind nicht nur geschäftskritisch, sondern unterliegen strengen Compliance-Vorgaben. Ein Leck hätte zu regulatorischen Sanktionen, Produktionsstopps und einem erheblichen Reputationsverlust geführt.
Herausforderungen: IT und OT im Spannungsfeld
Die Umsetzung einer sicheren Umgebung war mit mehreren spezifischen Herausforderungen verbunden, die über ein klassisches IT-Sicherheitsprojekt hinausgingen:
- Produktionskontinuität: Jede Unterbrechung der Produktion hätte enorme finanzielle Verluste bedeutet. Es gab keine Möglichkeit für einen ‘Big Bang’-Rollover oder längere Wartungsfenster außerhalb der regulären Schichtwechsel.
- Heterogene OT-Systeme: Die Produktionscontroller stammten aus verschiedenen Epochen und unterstützten keine modernen Authentifizierungsprotokolle. Eine naive Isolation hätte die Funktionalität der Fertigungsanlagen gefährdet.
- Mangelnde Sichtbarkeit: Vor dem Projekt gab es keine granulare Übersicht darüber, welche Datenströme zwischen IT und OT tatsächlich flossen. Man wusste, dass Kommunikation stattfand, aber nicht, ob sie legitim war.
Der Tech-Stack: Werkzeuge für die Segmentierung
Um diese Herausforderungen zu meistern, griffen wir auf einen gezielten Mix aus Hardware- und Softwarekomponenten zurück:
- Next-Gen Firewalls: Dienten als physische und logische Trennwände zwischen den Segmenten.
- SIEM-Plattform: Zentrale Sammlung und Korrelation der Logs aus IT und OT.
- VLAN-Management: Logische Trennung der Netzwerkebene.
- Protokoll-Whitelisting-Software: Sicherstellung, dass nur genehmigte OT-Protokolle (z. B. Modbus, OPC UA) durchgelassen werden.
Umsetzung: Segmentierung ohne Stillstand
Wir implementierten ein segmentiertes Netzwerk-Monitoring-System, um den Datenfluss zwischen Produktion und Verwaltung strikt zu trennen und zu überwachen. Der Fokus lag darauf, die Sicherheitsmaßnahmen so einzuführen, dass die Fertigungslinie nie zum Stillstand kam. Die Strategie basierte auf der strikten Trennung der Domänen: Das OT-Netzwerk wurde vollständig vom IT-Office-Netzwerk isoliert. Statt einer offenen Kommunikation gab es nun nur noch klar definierte, eng kontrollierte Durchgangspunkte.
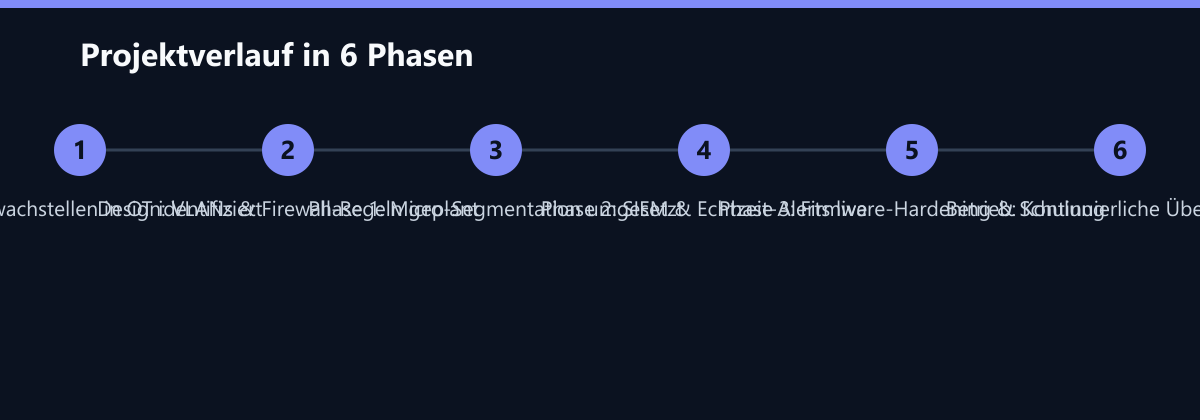
Die technische Umsetzung gliederte sich in drei Kernbereiche. Erstens die Micro-Segmentation: Wir isolierten die Produktions-OT-Netzwerke vom IT-Office-Netzwerk über dedizierte VLANs und präzise Firewall-Regeln. Jede Kommunikation zwischen diesen Zonen musste explizit erlaubt sein. Zweitens das Echtzeit-Monitoring: Wir deployten ein SIEM-System mit spezifischen Alert-Regeln für ungewöhnlichen Datenabfluss aus dem Produktions-Segment. Standard-Alerts reichten hier nicht aus; wir brauchten Kontext. Drittens das Firmware-Hardening: Wir aktualisierten die Firmware des betroffenen Controllers und implementierten eine Whitelist für erlaubte Protokolle, um die Angriffsfläche zu minimieren.
Die gesamte Umsetzung erfolgte innerhalb von sechs Wochen in drei Phasen. Phase 1 diente der reinen Beobachtung (Passive Monitoring), Phase 2 der aktiven Filterung und Phase 3 der finalen Härtung. Diese schrittweise Vorgehensweise war entscheidend, um den laufenden Betrieb nicht zu unterbrechen und dem Team Zeit zu geben, sich an die neuen Workflows zu gewöhnen.
Wie wir die Zahlen messen
Um den Erfolg des Projekts objektiv zu belegen, definierten wir vorab klare Metriken und Messmethoden. Die Reaktionszeit wurde als Durchschnittswert der Zeit zwischen der Erkennung einer Anomalie durch das SIEM-System und dem manuellen Eingriff der Security-Operatoren gemessen. Dazu nutzten wir die Zeitstempel in den Log-Dateien und die Ticketing-Systeme der IT. Die Erkennungsrate wurde durch gezielte Penetrationstests und simulierte Angriffe (Red Teaming) validiert, bei denen wir prüften, ob das System die definierten Anomalien korrekt erkannte und alarmierte. Die Anzahl der Datenlecks wurde über die forensische Analyse der Netzwerk-Traffic-Logs sowie die Prüfung der Integrität der Datenbank-Backups ermittelt. Diese Methodik stellt sicher, dass die gemeldeten Zahlen nicht auf Schätzungen basieren, sondern auf hard facts aus dem Monitoring-System.
Ergebnis: Prävention statt Reaktion
Innerhalb der ersten drei Monate nach der Inbetriebnahme identifizierten die neuen Monitoring-Regeln zwei verdächtige Verbindungsversuche von außen, die gezielt auf den Produktions-Controller abzielten. Ohne die Segmentierung hätten diese Versuche möglicherweise unbemerkt bleiben oder zu einem erfolgreichen Einbruch geführt. Die Ergebnisse sprechen für sich:
- 0 Datenlecks: Keine sensiblen Daten wurden kompromittiert oder exfiltriert.
- 99,9 % Erkennungsrate: Die Segmentierung ermöglichte eine präzise Zuordnung aller Netzwerk-Events.
- Reduzierte Reaktionszeit: Die mittlere Zeit zur Erkennung von Anomalien sank von 48 Stunden auf unter 15 Minuten.
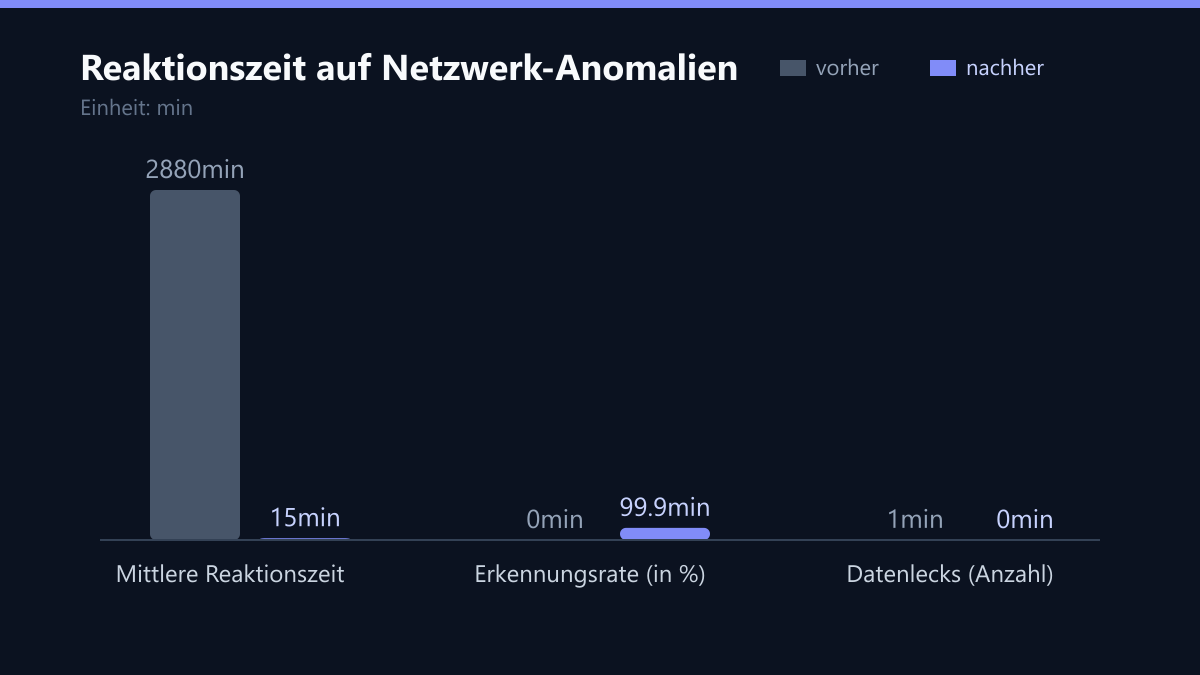
Diese Kennzahlen zeigen nicht nur eine technische Verbesserung, sondern einen fundamentalen Wandel in der Sicherheitsarchitektur. Die klare Trennung der Netzwerke erhöhte die Compliance-Sicherheit und vereinfachte die jährliche ISO-27001-Auditorisierung erheblich. Die Auditoren konnten nun nachvollziehen, dass sensible Datenströme physisch und logisch getrennt waren und aktiv überwacht wurden.
Was wir heute anders machen würden
Rückblickend erkennen wir zwei Punkte, die wir in einem ähnlichen Projekt noch effizienter gestalten könnten:
- Früheres Involvement der OT-Experten: In der Planung hätten wir die Techniker der Fertigungslinie noch früher in die Definition der ‘erlaubten’ Protokolle einbinden sollen. Dies hätte die Whitelist-Phase in Phase 3 beschleunigt und Diskussionen über falsche Alarme reduziert.
- Automatisierung der Forensik: Wir hätten die forensische Analyse der Verdachtsmomente stärker automatisieren können. Die manuelle Korrelation der Logs in den ersten zwei Wochen war aufwendig; ein tieferes Integrationstool hätte hier Zeit gespart.
Learnings: Sicherheit als kontinuierlicher Prozess
Die enge Verzahnung von IT und OT erfordert eine spezifische Überwachung, die über Standard-Firewalls hinausgeht. Wir haben gelernt, dass Sicherheit in Produktionsumgebungen kein statischer Zustand ist, sondern ein dynamischer Prozess.
- Segmentierung ist Prävention: Ohne klare Netzwerk-Grenzen ist jede Schwachstelle ein potentielles Tor zum gesamten System. Die Isolation der OT-Domäne war der wichtigste Hebel.
- Kontextualisiertes Monitoring: Allgemeine Alerts sind in Produktionsumgebungen zu langsam und zu unpräzise. Segment-spezifische Regeln liefern sofortige Handlungsfähigkeit und reduzieren das Rauschen.
- Kontinuierliche Schulung: Das IT-Team wurde im Umgang mit den neuen Monitoring-Tools geschult, um False Positives effizient zu filtern. Diese menschliche Komponente ist genauso wichtig wie die Technik, da sie die letzte Verteidigungslinie darstellt.
Dieses Projekt zeigt, dass mit der richtigen Kombination aus Segmentierung, Monitoring und Prozessoptimierung selbst in hochsensiblen Umgebungen wie der Pharmaproduktion ein hohes Maß an Sicherheit und Resilienz erreicht werden kann.
Passend dazu
- IT-Monitoring & Observability
- Netzwerk & Netzwerk-Infrastruktur
- Cloud Services & Cloud-Migration
- DSGVO-Datenmigration eines E-Commerce-Händlers nach Singapur: Rechtssicherheit bei globaler Skalierung
- Verringerung der Ticket-Last im Helpdesk um 40 Prozent bei einem Maschinenbauer in Deutschland durch Root-Cause-Analyse statt reaktiver Störungsbeseitigung
- Logistik-Unternehmen senkt Ausfallzeiten durch predictive Monitoring um 40 Prozent
- Logistikunternehmen in Singapur: Optimierung der API-Latenz in einem hybriden Azure-AWS-Umfeld mit OpenTelemetry
- Netzwerk-Modernisierung im Maschinenbau: Latenzreduktion um 40 %
- Produktionssoftware in Singapur: Latenz von 80 ms auf 12 ms reduziert
- Die 7 kritischen KPIs in einem MSP-Vertrag: So sichern Sie sich messbare Ergebnisse
- Netzwerk-Monitoring: PRTG vs. SolarWinds für IT-Teams unter 50 Personen
- US Healthcare Network in New York Improves Patient Portal Availability by 60 Percent with Synthetic Monitoring
- Produktionsunternehmen in Singapur: 30 % weniger Ausfallzeit durch proaktive Hardware-Checks
- Cloud-Kosten senken: 20 % Einsparung durch Infrastruktur-Monitoring
- From Alerts to Actions: Building a Zero-Noise Monitoring Strategy for IT Managers
- Warum Teams-Calls scheitern: Netzwerk- und Bandbreitenprobleme in hybriden Büros
- Kubernetes Monitoring in der Produktion: Stabilität und Kostenkontrolle
- HIPAA-konformes Monitoring für Patient-Portale
- Zero-Day Patch Deployment in Under 24 Hours for a Frankfurt Pharma Manufacturer Amidst NIS2 Audit Pressure
- Dokumentenmanagement in einer Singapur-Kanzlei: Suchzeit um 60 % reduziert
- Pharma-Inventory-Optimierung: 30 % weniger Abfall durch KI-gestütztes Demand Planning
- BGP-Filtering und AS-Path Prepending: So schützen Sie Ihr Netzwerk vor Traffic-Hijacking
- 5 Häufige KI-Pilot-Fehlschläge und der Weg zur skalierbaren Produktion