Strategische Schwachstelle: Warum Vendor-Lock-in gefährlich ist
Viele Mittelständler haben ihre IT-Systeme nahtlos in die Cloud von AWS, Azure oder Google Cloud migriert. Diese Entscheidung beschleunigte zwar die Digitalisierung, schuf aber oft eine tiefe technische und vertragliche Bindung. Dieses Phänomen nennt man Vendor-Lock-in. Es bedeutet, dass der Wechsel zu einem anderen Anbieter extrem teuer, aufwendig oder technisch kaum möglich ist.
Für Geschäftsführer ist dies ein kritisches Thema, da es die Verhandlungsposition schwächt. Wenn ein Hyperscaler seine Preise anhebt, haben Sie wenig Spielraum. Zudem kann die Abhängigkeit die Innovationsfähigkeit bremsen, da Sie auf die spezifischen Tools eines Anbieters festgelegt sind. Eine proaktive Exit-Strategie ist kein Zeichen von Misstrauen, sondern ein Instrument der IT-Souveränität.
Die vier Fesseln: Lock-in-Faktoren im Detail
Bevor Sie handeln, müssen Sie wissen, wo die Fesseln sitzen. Lock-in entsteht selten durch ein einzelnes Element, sondern durch das Zusammenspiel verschiedener Faktoren. Die häufigsten Ursachen im Mittelstand sind:
- Proprietäre APIs und Services: Sie nutzen spezialisierte Dienste wie AWS Lambda oder Azure Functions, die es bei anderen Anbietern nicht direkt gibt.
- Datenformate und Speicherung: Daten liegen in proprietären Formaten vor oder sind über verschiedene Zonen verteilt, was den Export erschwert.
- Netzwerk-Architektur: Die Infrastruktur ist so stark an die interne VPC-Struktur des Anbieters gekoppelt, dass eine Trennung den Betrieb gefährdet.
- Vertragliche Klauseln: Lange Bindungslaufzeiten oder hohe Abbruchstrafen machen einen Wechsel wirtschaftlich unattraktiv.
Eine ehrliche Bestandsaufnahme dieser Punkte ist der erste Schritt zu mehr Freiheit. Oft ist die technische Kopplung weniger stark, als es den Verantwortlichen im Alltag erscheint.
Portabilität als Kernarchitektur
Ziel ist es, Ihre Workloads so zu gestalten, dass sie unabhängig vom Anbieter laufen. Der wichtigste Hebel ist die Containerisierung. Wenn Ihre Anwendungen in Docker-Containern laufen und über Kubernetes orchestriert werden, sind sie weitestgehend plattformunabhängig. Kubernetes ist ein offener Standard, der auf AWS, Azure, GCP, aber auch in Ihrer eigenen Rechenzentrale oder bei einem Managed Hosting Provider läuft.
Zusätzlich sollten Sie auf Infrastruktur-as-Code (IaC) setzen. Tools wie Terraform oder Pulumi erlauben es, Ihre Infrastruktur in Code-Dateien zu definieren. Diese Dateien sind anbieterneutral. Wenn Sie die Zielplattform in der Konfiguration ändern, generiert das Tool die entsprechende Infrastruktur beim neuen Anbieter. Das reduziert manuelle Arbeit und minimiert Fehlerquellen beim Umzug.
Auch die Datenarchitektur spielt eine zentrale Rolle. Nutzen Sie standardisierte Protokolle wie S3-kompatible Object Storage oder offene Datenbankformate. Vermeiden Sie proprietäre Datenbank-Funktionen, die nur bei einem Anbieter funktionieren.
Multi-Cloud und Hybrid-Modelle als Sicherheitsnetz
Ein vollständiger Exit ist oft nicht nötig. Oft reicht es, die Abhängigkeit durch eine Multi-Cloud-Strategie zu brechen. Dabei betreiben Sie kritische Workloads auf zwei oder mehr Plattformen. Das hat zwei Vorteile:
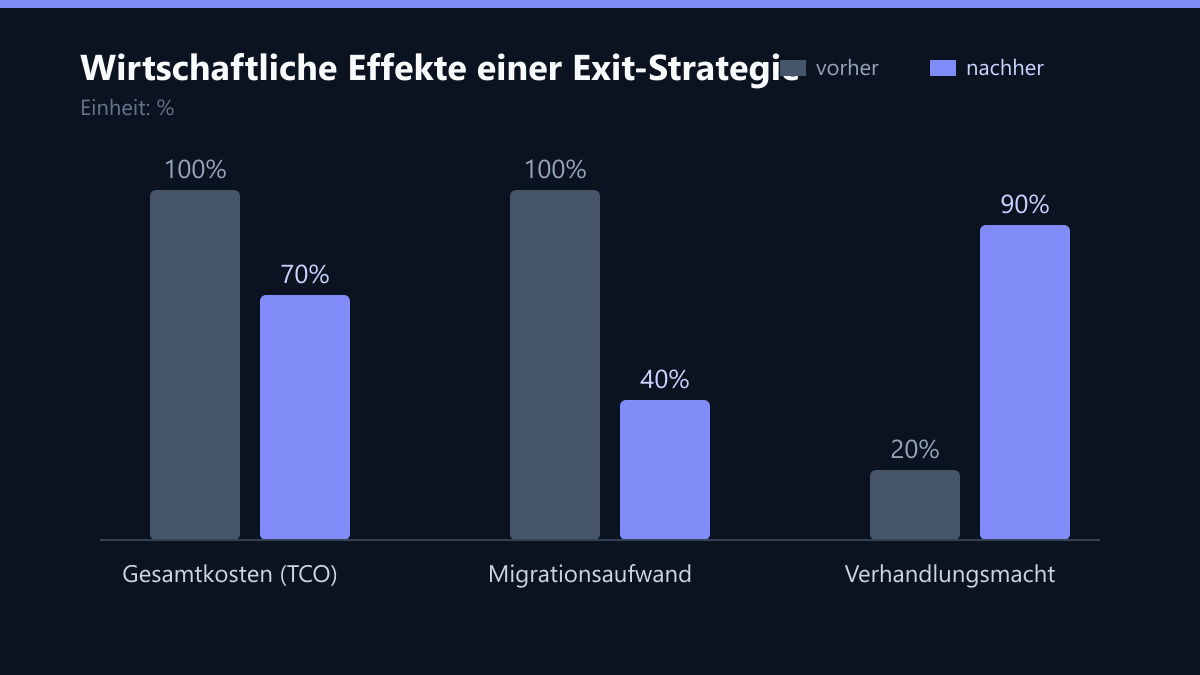
- Verhandlungsmacht: Wenn Sie technisch in der Lage sind, Workloads zu verschieben, können Sie Preise verhandeln. Der Anbieter weiß, dass Sie wechseln können.
- Resilienz: Ein Ausfall bei einem Hyperscaler beeinträchtigt nicht Ihr gesamtes Geschäft. Sie können Lasten umverteilen oder auf die zweite Cloud ausweichen.
Für den Mittelstand ist eine Hybrid-Cloud-Strategie oft der pragmatischste Weg. Kritische, datenschutzrelevante oder hochverfügbare Systeme bleiben in der eigenen Infrastruktur oder bei einem spezialisierten Managed Hosting Partner. Standard-Workloads laufen in der Public Cloud. Diese Trennung reduziert die Angriffsfläche für Lock-in und senkt die Betriebskosten.
Der Exit-Prozess in vier Schritten
Wenn Sie sich entschieden haben, Abhängigkeiten zu reduzieren, sollten Sie strukturiert vorgehen. Ein ungeplanter Ausstieg führt zu Chaos und hohen Kosten. Hier ist ein bewährter Prozess:
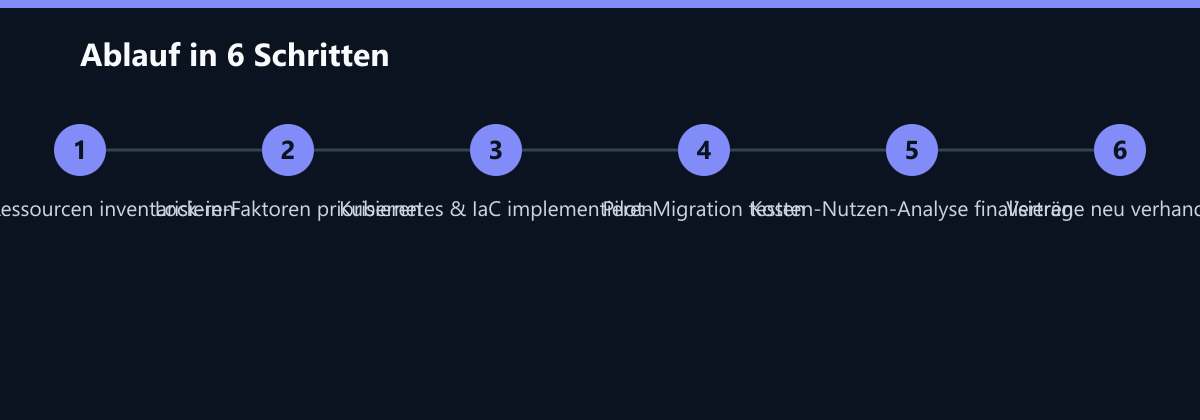
- Bestandsaufnahme und Priorisierung: Listen Sie alle Cloud-Ressourcen auf. Markieren Sie Workloads nach ihrer Portabilität. Beginnen Sie mit den einfachsten, am wenigsten kritischen Systemen, um das Team zu schulen.
- Abstraktionsschicht implementieren: Führen Sie Kubernetes, IaC und standardisierte Interfaces ein. Trennen Sie die Anwendungsschicht von der Infrastrukturschicht.
- Pilot-Migration: Verschieben Sie eine kleine, nicht-kritische Anwendung auf die Zielplattform (z. B. eine andere Cloud oder On-Premises). Testen Sie Performance, Sicherheit und Backup-Routinen.
- Skalierung und Optimierung: Übertragen Sie den Prozess auf größere Workloads. Optimieren Sie die Kostenstruktur der neuen Umgebung. Achten Sie darauf, dass Monitoring und Logging anbieterübergreifend funktionieren.
Wichtig ist, diesen Prozess als kontinuierliche Verbesserung zu sehen, nicht als einmaliges Projekt. Die Architektur muss so bleiben, dass sie jederzeit anpassbar ist.
Kosten-Nutzen-Analyse und Vertragsprüfung
Technik ist nur die Hälfte der Aufgabe. Die wirtschaftliche Seite ist ebenso entscheidend. Führen Sie eine detaillierte Kosten-Nutzen-Analyse durch. Vergleichen Sie die laufenden Kosten beim aktuellen Hyperscaler mit den Kosten für die Zielplattform. Berücksichtigen Sie dabei auch die einmaligen Migrationskosten (Consulting, Entwicklung, Testing) und die laufenden Betriebskosten (Lizenzen, Support, Personal).
Prüfen Sie Ihre bestehenden Verträge auf Kündigungsfristen und Abbruchklauseln. Oft können Sie durch eine Neuverhandlung die Laufzeiten verkürzen oder Exit-Klauseln vereinbaren. Ein spezialisierter IT-Berater kann hier helfen, versteckte Kostenfallen zu identifizieren. Transparenz über die tatsächlichen Cloud-Ausgaben ist essenziell, um die Wirtschaftlichkeit eines Exits zu belegen.
Typische Fehler
- Ignorieren der Datenmigration: Viele Teams konzentrieren sich nur auf die Compute-Ressourcen und vergessen, dass der Export großer Datenmengen (z. B. aus S3) wochenlang dauern kann und spezifische Bandbreitenkosten verursacht.
- Fehlende Abstraktionsschicht: Workloads werden 1:1 kopiert, ohne die proprietären APIs zu entkoppeln. Dies führt dazu, dass der neue Anbieter dieselben proprietären Dienste nachbauen muss, was den Lock-in nur verschiebt, aber nicht löst.
- Unterschätzung des Personalaufwands: Die Schulung des Teams auf neue Tools (z. B. GCP statt AWS) wird nicht einkalkuliert. Ohne ausreichende Schulungszeit steigt die Fehlerquote in der neuen Umgebung drastisch an.
- Vertragsblinder Fleck: Kündigungsfristen werden nicht rechtzeitig geprüft. Oft sind die technischen Migrationsarbeiten fertig, aber der Vertrag läuft noch weitere drei Monate, was zu doppelten Kosten führt.
So messen Sie den Erfolg
Um den Erfolg Ihrer Exit-Strategie zu quantifizieren, sollten Sie folgende Kennzahlen (KPIs) definieren und regelmäßig (z. B. quartalsweise) prüfen:
| Kennzahl | Zielwert | Messmethode |
|---|---|---|
| Portabilitätsgrad | > 80 % | Anteil der Workloads, die in Containern laufen und über IaC definiert sind. |
| TCO-Reduktion | -20 % bis -30 % | Vergleich der monatlichen Cloud-Invoices vor und nach der Migration inkl. Migrationskosten. |
| Migrationszeit | < 4 Wochen | Zeitdauer von der Entscheidung bis zum produktiven Betrieb des Pilot-Workloads. |
| Verhandlungserfolg | > 10 % Rabatt | Dokumentierte Preisnachlässe oder Vertragsverbesserungen, die durch die Drohung des Wechsels erzielt wurden. |
Eine gute Praxis ist die Einführung eines “Exit-Ready-Status” für jede Anwendung. Anwendungen, die diesen Status nicht erfüllen, werden bei jeder Architektur-Review priorisiert nachgerüstet.
Checkliste für Ihre Exit-Strategie
- Inventar erstellen: Alle Cloud-Ressourcen, Kosten und Abhängigkeiten dokumentieren.
- Klassifizieren: Workloads nach Portabilität (Grün/Gelb/Rot) priorisieren.
- Abstraktion einführen: Docker/Kubernetes und Terraform/Pulumi als Standard etablieren.
- Pilot wählen: Eine nicht-kritische Anwendung als Testfall auswählen.
- Migration testen: Pilot auf Zielplattform migrieren und Lasttests durchführen.
- Verträge prüfen: Kündigungsfristen und Exit-Klauseln analysieren.
- Kosten berechnen: TCO der neuen Umgebung vs. aktueller Status quo.
- Verhandeln: Ergebnisse nutzen, um bessere Konditionen beim aktuellen oder neuen Anbieter zu erlangen.
Fazit: Souveränität statt Abhängigkeit
Ein Cloud-Exit ist kein einmaliges Projekt, sondern eine kontinuierliche Strategie zur Wahrung der IT-Souveränität. Durch die Kombination aus Containerisierung, Infrastruktur-as-Code und einer klaren Multi-Cloud-Strategie können Sie Ihre Verhandlungsmacht deutlich stärken und gleichzeitig die Betriebskosten senken. Beginnen Sie mit einer ehrlichen Bestandsaufnahme und einem kleinen Pilotprojekt, um die Risiken zu minimieren und den Erfolg zu sichern. So bleibt Ihre IT flexibel, resilient und zukunftssicher.
Passend dazu
- Fintech Startup in Berlin: Multi-Cloud Strategy Reduces Vendor Lock-In Risks
- Hybride Cloud-Backup-Strategie senkt RTO auf 4 Stunden
- Azure-Cloud-Kosten um 35 Prozent gesenkt
- Cloud Services & Cloud-Migration
- IT-Beratung & IT-Strategie
- KI-Beratung & KI-Strategie
- Firewall-Strategie: NGFW und Cloud-Firewall in hybriden Umgebungen
- 5 häufige Fehler bei der Cloud-Migration von Legacy-Software
- Backup-Strategie für OT-Systeme: Schutz der Fertigung vor Ransomware ohne Produktionsstopp
- DSGVO-konformes Backup: Datenminimierung und Löschkonzepte in der Cloud
- Multi-Store-Strategie in Singapur: Währungs- und Steuerlogik automatisiert
- Firewall-Regelwerk aufräumen: Wie Sie Latenzen senken und Angriffsfläche reduzieren
- Full-Stack-Observability: So finden Sie Bottlenecks in der Cloud-Infrastruktur
- Technologie-Strategie 2025: Wie Sie Legacy-Systeme schrittweise durch Cloud-Native-Architekturen ersetzen
- IT-Sourcing-Strategie: Kriterien für die Auswahl eines globalen IT-Dienstleisters
- Alert Fatigue reduzieren: Strategien zur Optimierung von Monitoring-Schwellwerten
- Cloud Automation Tools: Manuelle Lasten für IT-Teams reduzieren
- IT-Ausfallzeiten reduzieren: Proaktive vs. Reaktive Wartungsstrategien
- KI-Strategie in 5 Schritten: Von der Datenaudit-Phase bis zur ROI-Messung
- Microsoft Intune vs. Jamf: MDM-Strategie für gemischte Umgebungen
- Magento Wartungsaufwand reduzieren: 7 Automatisierungsstrategien für IT-Teams
- Falsch-positive Monitoring-Alerts reduzieren: Eine praktische Strategie
- Risk Assessment in der IT-Strategie: Kritische Bedrohungen identifizieren